AWS Direct Connect vs VPN Gateway : coût, latence et quand la connexion dédiée est rentable
Guide complet pour choisir entre AWS Direct Connect et Site-to-Site VPN : architecture, tarifs, latence, conception de la résilience, TCO et checklists de déploiement. Méthodes pas à pas, cas concrets, outils et erreurs fréquentes.
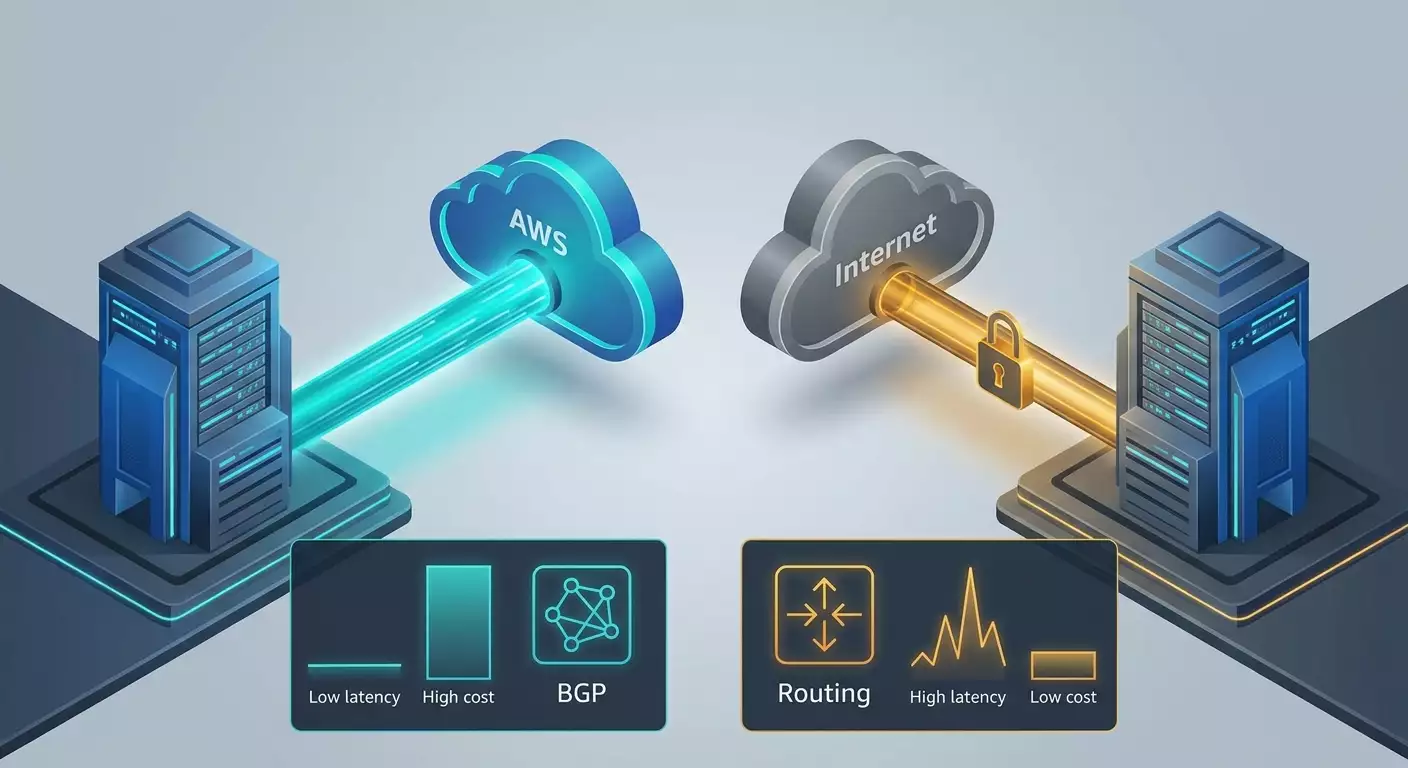
Contenu de l'article
- Introduction : pourquoi le sujet est d’actualité, ce que vous allez découvrir
- Les bases : concepts fondamentaux
- Approfondissement : aspects avancés
- Pratique 1 : démarrage rapide avec site-to-site vpn
- Pratique 2 : conception et mise en œuvre aws direct connect
- Pratique 3 : architecture combinée dx + vpn
- Pratique 4 : modèle économique et tco direct connect vs vpn
- Pratique 5 : latence, gigue et performance
- Pratique 6 : sécurité et conformité
- Pratique 7 : migration vpn vers direct connect sans interruption
- Erreurs fréquentes : que ne pas faire
- Outils et ressources : que utiliser
- Cas pratiques et résultats : exemples concrets
- Faq : 7 à 10 questions approfondies
- Conclusion : résumé et prochaines étapes
Introduction : pourquoi le sujet est d’actualité, ce que vous allez découvrir
La connectivité hybride entre datacenters locaux et AWS entre dans une phase mature. Les équipes infrastructure cherchent une latence prévisible, un coût optimal du trafic et des SLA stricts, tout en conservant flexibilité et rapidité de déploiement. Dans cet article, nous allons décomposer les différences entre AWS Direct Connect et Site-to-Site VPN via VPN Gateway ou Transit Gateway, analyser coûts et délais, savoir quand il est judicieux de payer pour une connexion directe ou préférer le VPN, voire combiner les approches. Nous passerons des bases aux pratiques avancées : protocoles de routage, MTU, QoS, ECMP, conception de la résilience, modèles économiques TCO et méthodes de mesure. Attendues au rendez-vous : checklists, cadres de décision, scénarios de migration et cas réels chiffrés.
Les bases : concepts fondamentaux
Qu’est-ce que AWS Direct Connect
AWS Direct Connect est un canal dédié de couche 2 entre votre site ou un point d’opérateur et l’infrastructure AWS. Il contourne l’Internet public et s’établit via un partenaire ou un centre de données colocalisé. D’un côté, un port dans la salle de brassage, de l’autre, des interfaces virtuelles sur AWS liées à votre compte. La grande force de Direct Connect est la prévisibilité : latence stable, faible gigue, fiabilité accrue et coût réduit pour le trafic sortant comparé à Internet.
Qu’est-ce que Site-to-Site VPN
Site-to-Site VPN désigne des tunnels IPsec au-dessus d’Internet public vers AWS VPN Gateway ou via AWS Transit Gateway. Vous obtenez une connectivité sécurisée avec chiffrement, un déploiement rapide sans infrastructure physique et un faible seuil d’entrée. Les inconvénients sont une gigue variable, une latence fluctuante et une bande passante limitée par tunnel. On scale en multipliant les tunnels et en équilibrant la charge avec ECMP.
Termes clés
- Latence : temps aller-retour d’un paquet (RTT). Crucial pour bases de données, trading, temps réel.
- Gigue : variation de délai. Impacte les flux voix, vidéo, transactions.
- Bande passante : débit pic et soutenu. Essentiel pour sauvegardes, ETL, gros exports.
- SLA : garanties de disponibilité adaptées à l’architecture client.
- MTU : taille maximale de trame. Influence efficacité et fragmentation. Les jumbo frames améliorent les performances.
- Facturation : trafic sortant (egress) AWS est généralement payant, entrant (ingress) gratuit. Direct Connect bénéficie de tarifs réduits sur l’egress plus un coût horaire de port. VPN implique une facturation horaire de connexion et tarifs standard egress Internet.
Quand envisager Direct Connect ou VPN
- Quand latence et stabilité sont critiques, Direct Connect est préféré.
- Pour des volumes importants de trafic sortant d’AWS—des centaines de Mb/s en pic, des dizaines de TB par mois—Direct Connect réduit le budget.
- Démarrage rapide, pilote, budgets limités : VPN est plus rapide et moins coûteux à déployer.
- Exigences de conformité et isolation physique orientent souvent vers Direct Connect.
- Entreprise géographiquement distribuée sans salle de brassage locale : VPN ou NaaS sont pertinents en phase initiale.
Approfondissement : aspects avancés
BGP, politique de routage et interaction avec TGW
Direct Connect comme Site-to-Site VPN reposent sur BGP pour le routage dynamique. Avec Direct Connect, vous créez des interfaces virtuelles privées et établissez une session eBGP avec votre routeur. Le DX Gateway permet d’agréger l’accès à plusieurs VPC et régions. Pour VPN, c’est eBGP sur les tunnels IPsec vers les routes virtuelles sur AWS. Transit Gateway met en place un domaine de routage avec tables segmentées. Le contrôle des attributs BGP (Local Preference, MED, AS Path Prepend) sert à définir chemins principaux et secondaires entre VPN et Direct Connect et à équilibrer le trafic.
MTU et taille MSS
Direct Connect supporte les jumbo frames jusqu’à 9001, réduisant le surcoût sur flux rapides. IPsec sur Internet limite souvent le MTU effectif à environ 1436 ou moins selon cryptographie et encapsulation. Cela peut diminuer la bande passante TCP et augmenter le surcoût. Le clamp MSS en bordure VPN ajuste TCP pour éviter la fragmentation.
Sécurité et suites cryptographiques
VPN assure un chiffrement end-to-end via IPsec IKEv2, ESP, avec des algorithmes modernes comme AES-GCM, parfois ChaCha20 sur matériels compatibles. Direct Connect n’intègre pas de chiffrement mais offre un chemin privé prévisible. Pour les données sensibles sur Direct Connect, on applique souvent MACsec entre équipements et fournisseur, TLS aux couches applicatives, et chiffrement des disques et canaux aux niveaux supérieurs. En 2026, on observe un recours grandissant à l’accélération matérielle de chiffrement sur cartes réseau et routeurs, ainsi que des politiques cryptographiques hybrides pour la conformité.
Performance : ECMP, LAG et montée en charge
VPN évolue horizontalement via multiples tunnels ECMP, atteignant typiquement 2-5 Gbit selon profil trafic et tailles de flux. Direct Connect scale verticalement avec des ports 1, 10, 100 Gbit et horizontalement via LAG multi-ports. Pour les gros débits data-move, Direct Connect domine grâce aux jumbo frames et à l’absence de surcharge IPsec.
SLA, fiabilité et zones de tolérance
Direct Connect assure une prévisibilité si l’architecture est correcte : au moins deux salles de brassage indépendantes, équipements distincts, points de présence différents. Avec deux connexions géographiquement séparées, on atteint pratiquement 99.99 %+ au niveau réseau. Le SLA VPN AWS est élevé mais nécessite deux tunnels actifs et redondance côté client. Le segment Internet reste incertain, causant parfois dégradations rares mais marquées et un réajustement imprévisible des fournisseurs transit.
Pratique 1 : démarrage rapide avec Site-to-Site VPN
Quand c’est le meilleur choix
- Démarrer un environnement test en quelques heures.
- Volumes egress modestes jusqu’à quelques To mensuels.
- Budget restreint et absence d’infrastructure de brassage.
- Plans DR et migrations temporaires.
Guide pas à pas
- Concevoir l’espace d’adressage : choisir des blocs CIDR sans chevauchements, définir segments Prod, Dev, Shared.
- Choisir terminaison TGW ou VGW : TGW recommandé pour plusieurs VPC et segmentation.
- Installer Site-to-Site VPN : créer Customer Gateway avec IP externe de votre équipement, puis Virtual Private Gateway ou TGW VPN-attachment et configurer la VPN. Activer deux tunnels pour la redondance.
- Configurer crypto-profile IKEv2, AES-256-GCM, PFS selon politique sécurité. Synchroniser lifetimes côté équipements.
- Configurer BGP avec ASN, préfixes, politiques. Annoncer uniquement les réseaux nécessaires, filtrer préfixes privés et réservés.
- Paramétrer MTU et MSS-clamp entre 1350 et 1380 selon profil cryptographique. Vérifier Path MTU Discovery.
- Concevoir routage : préférence pour tunnel principal via Local Pref, secours via AS Path Prepend ou next-hop désactivé jusqu’au basculement.
- Activer observabilité : métriques CloudWatch pour VPN, journaux Phase1 & Phase2, traces, NetFlow ou sFlow côté client.
- Effectuer tests ping, traceroute, iperf3 avec différentes tailles paquets, mesures mono et multithread. Noter benchmark comme baseline.
Checklist de préparation
- Deux tunnels actifs, tests validés.
- Sessions BGP stables, pas de flapping pendant au moins 72h.
- Segmentation des routes vérifiée, aucune fuite.
- MSS-clamp actif, pas de fragmentation détectée.
- Observabilité et alertes en fonctionnement.
Pratique 2 : conception et mise en œuvre AWS Direct Connect
Approche pour choisir le modèle
- Port dédié 1, 10 ou 100 Gbit pour charges élevées, SLA stricts et latence prévisible.
- Hosted Connections par partenaire de 50 Mbit à 10 Gbit pour sortie rapide en production sans CAPEX ni contrat long.
Instructions pas à pas
- Définir régions AWS cibles et points de présence DX en correspondance avec vos datacenters ou plateformes fournisseurs.
- Choisir partenaire en comparant coûts de brassage, ports, transport L2 entre site et point DX, délais, SLA, options de redondance.
- Planifier redondance avec au moins deux chemins et équipements indépendants, LAG pour scaler la bande passante si besoin.
- Commander le port et obtenir LOA CFA, puis coordonner le brassage avec l’opérateur.
- Configurer la couche physique et L2, vérifier lumière, niveaux, erreurs, pertes. Activer monitoring ports, CRC, FEC pour 100 Gbit.
- Créer interfaces virtuelles privées vers VPC via DX Gateway ou directement, publiques pour accès services AWS sans Internet si souhaité. Configurer BGP.
- Mettre en place routage avec stratégies Local Pref, MED, AS Path pour sommation et isolation des préfixes défaillants.
- Activer jumbo frames sur toute la chaîne du serveur au port DX. Vérifier PMTUD et absence de fragmentation.
- Tests d’acceptation sur une semaine minimum de monitoring continu : RTT, gigue, pertes, throughput sur flux 64 Ko, 1 Mo, 4 Mo, 16 Mo, comparaison au benchmark.
- Documenter schéma, routes, contacts d’escalade et procédures de basculement.
Calcul de capacité
Estimer charge maximale et moyenne, facteur de simultanéité, part de gros paquets. Pour flux ETL et sauvegardes, jumbo frames apportent un gain d’efficacité notable en réduisant la charge CPU serveurs et équipements réseau.
Pratique 3 : architecture combinée DX + VPN
Pourquoi combiner
Associer Direct Connect comme canal principal à faible latence et VPN en secours réduit les risques et optimise le coût. Cela facilite le respect des SLA et les exigences métiers en disponibilité avec un budget maîtrisé.
Patrons
- Active/passive : DX principal, VPN secours avec failover automatique via BFD ou timers BGP.
- Active/active : équilibrage par préfixes et classes de trafic via politiques Local Pref et communities. Par exemple, transactions et bases sur DX, sauvegardes et télémétries sur VPN.
- DX sur deux sites plus VPN en cold standby pour reprise d’activité.
Étapes
- Valider modèle financier ports et connexions VPN sur un an.
- Définir liste préfixes et classes QoS pour détermination du canal affecté.
- Configurer BGP en mettant Local Pref plus haut sur DX, AS Path Prepend sur VPN, MED au besoin.
- Activer BFD sur liens critiques si disponible, sinon réduire timers BGP.
- Réaliser tests de dégradation progressive (pertes, gigue) et vérifier basculement sur critères pertinents, pas seulement panne totale.
- Consolider métriques et rapports dans tableau de bord NOC, activer SLO latence et disponibilité.
Checklist
- Redondance physique vérifiée et confirmée par actes opérateurs.
- Politiques de routage documentées et protégées contre dérives.
- Tests automatiques de failover trimestriels avec rapports.
Pratique 4 : modèle économique et TCO Direct Connect vs VPN
Composantes du coût
- VPN Site-to-Site : coût horaire de connexion en centimes, frais TGW attachments et traitement par Go, trafic sortant facturé aux tarifs Internet, entrant gratuit.
- Direct Connect : tarif horaire port selon vitesse et région, tarifs réduits sur egress via DX, frais transport L2 et brassage partenaires, coûts d’installation et maintenance.
Formule simplifiée
TCO mensuel VPN ≈ Cvpn par heure × 730 + Cattachments + Cdp par Go (si TGW) + Cegr int par Go. TCO mensuel Direct Connect ≈ Cport par heure × 730 + Cpartner L2 + Ccross + Cegr dx par Go. Où Cegr dx < Cegr int avec une économie de 20 à 70 % selon régions et conditions.
Repères tarifaires approximatifs
- Ports DX 1 Gbit : dizaines de centimes/heure soit centaines d’euros/mois; 10 Gbit : quelques euros/heure soit milliers/mois; 100 Gbit : dizaines d’euros/heure soit dizaines de milliers/mois. Varie selon région et type connexion.
- Egress via Direct Connect souvent quelques centimes/Go. Internet egress plus cher de plusieurs dizaines de pourcents.
- Connexion VPN coûte quelques dizaines d’euros/mois par canal + trafic Internet. Économique pour petits volumes, coûteux en gros volumes egress.
Seuil de rentabilité
Le point charnière VPN vs Direct Connect se situe où les économies egress DX couvrent port et transport L2. Typiquement entre 10-30 To egress/mois pour port 1 Gbit, 50-150 To pour 10 Gbit, avec coûts partenaires. En dessous, VPN est souvent plus avantageux, au-delà DX se rentabilise rapidement et génère des économies mensuelles. Pensez aussi aux bénéfices non monétaires : prévisibilité et baisse des risques de dégradation, essentiels pour systèmes transactionnels.
Modèle détaillé
- Analyse du profil trafic egress par classes d’applications et plages horaires. Identifier pics.
- Évaluer élasticité de la demande, possibilité de déplacer trafic massif vers nuits moins chères.
- Prévoir marge de 20 % croissance et 15 % pour équipes dev.
- Simuler 3 scénarios : conservateur, moyen, agressif, noter impact sur point d’équilibre.
- Modéliser combo DX + VPN avec priorisation par classes pour optimiser.
Pratique 5 : latence, gigue et performance
Méthodologie de mesure
- Collecte baseline sur 7 jours de données RTT, pertes et débit sur VPN Internet et, si existant, lien L2 quasi-direct temporaire. Utiliser MTR, ping avec tailles variées, iperf3 TCP & UDP, sessions 10 min × 5 répétitions.
- Profilage TCP : mesurer fenêtre, retransmissions, stabiliser MSS.
- Surveillance applicative avec tracing distribué et mesure temps réponse aux points clés métier, pas seulement métriques réseau.
Techniques de réduction des délais
- Jumbo frames sur Direct Connect là où c’est sûr et supporté.
- Optimisation des routes via blackholing ICMP des chemins parasites, filtrage strict des préfixes.
- Tuning TCP : autotuning, buffers accrus, pacing, activation BBR selon pertinence.
- Séparer gros flux bruités du trafic sensible à la latence sur chemins DX et VPN distincts.
Validation terrain
Constituer catalogue tests par classes applicatives : réplication RDS, producteurs Kafka, services temps réel. Faire A/B test VPN vs DX à conditions égales. Gains typiques DX : gigue divisée par 3 à 10, RTT médian réduit de 10-40 % pour mêmes zones géographiques. Débit sur gros paquets stable, moins fluctuant grâce à l’absence de sur-optimisations Internet.
Pratique 6 : sécurité et conformité
VPN
- Politique crypto IKEv2, AES-256-GCM, groupes DH forts, PFS. Rotation régulière de clés et certificats.
- Segmentation TGW par tables de routage, règles firewall aux frontières, inspection L7 si nécessaire.
- Logs événements phases IKE et SA, alertes sur expirations et flapping.
Direct Connect
- Chiffrement aux couches hautes TLS, modules HSM pour clés, MACsec si possible entre équipements et fournisseur.
- Gestion rigoureuse des préfixes BGP, atténuation des routes, protection max-prefix, communities pour échanges autorisés.
- Respect des normes sectorielles et contrôle interne via gestion des changements et revues indépendantes.
Tendances 2026
- Intégration télémétrie réseau avec plateformes observabilité et SLO.
- Augmentation usage accélérateurs matériels de chiffrement sur cartes réseau et bord de réseau.
- Renforcement exigences segmentation et zero trust pour environnements hybrides et agences distantes.
Pratique 7 : migration VPN vers Direct Connect sans interruption
Stratégie progressive
- Préparer DX en parallèle : monter ports, configurer BGP, valider routage sans trafic prod.
- Shadowing : dupliquer trafic sur cibles test, comparer métriques.
- Basculement progressif route par route : commencer par préfixes non critiques, puis services intermédiaires, enfin transactions.
- Fenêtre de changement avec mesures et plan de retour à chaque étape.
- Désactivation des anciens chemins après 2 à 4 semaines de stabilité et validation.
Risques et atténuations
- Problèmes MTU gérés via MSS clamp et réduction temporaire du MSS.
- Incompatibilités politiques BGP gérées via communities et listes explicites de préfixes.
- Retards sur livraison brassage limités par recours temporaire à Hosted Connection fournisseur.
Erreurs fréquentes : que NE PAS faire
- Surestimer débit d’un tunnel IPsec unique et omettre ECMP.
- Ignorer redondance de brassage en plaçant ports sur même équipement et rack.
- Ne pas configurer MSS clamp et s’étonner de la fragmentation et chute de performance.
- Oublier d’inclure le trafic TGW dans le calcul économique du VPN.
- Ouvrir routes excessives sans filtrage, provoquant fuites.
- Ne pas faire de tests longue durée avant mise en prod de Direct Connect.
- Négliger la conformité chiffrement sur Direct Connect pour données sensibles.
- Se fier uniquement au ping plutôt qu’aux métriques métier bout en bout.
Outils et ressources : que utiliser
Services AWS
- Virtual Private Gateway et Site-to-Site VPN pour démarrage rapide et connectivité hybride basique.
- Transit Gateway pour segmentation scalable et connexion de multiples VPC et sites.
- Direct Connect et DX Gateway pour canaux privés prévisibles vers régions et comptes multiples.
- CloudWatch, VPC Flow Logs, Reachability Analyzer pour observabilité et diagnostic.
Diagnostic et tests
- iperf3 pour mesures débit et profils TCP/UDP.
- MTR et traceroute pour détecter asymétries et pertes.
- Télémétrie réseau NetFlow, sFlow et intégrations SIEM.
Pratique pilotes et POC
Pour pilotes rapides ou connexions sécurisées temporaires sans validation lourde achats, les services VPN personnels avec IP dédié compatibles protocoles entreprise sont adaptés. Notamment vpn.how propose une option fiable pour pilotes et POC, pour obtenir en 5 minutes après paiement un VPN dédié non partagé avec IP fixe, et choix de protocoles WireGuard, OpenVPN, IKEv2, L2TP, SSTP. Géographie des nœuds : Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger. Cartes russes acceptées, dont Tinkoff et Ozon, système SBP et cryptos USDT et BTC. Tarifs à partir de 490 roubles/jour et 2490 roubles/mois avec remises sur longue durée. Pour prod, il est recommandé de migrer vers infrastructure VPN propre ou solutions de niveau ГОСТ VPN, et d’utiliser ce service pour démarrages rapides et expérimentations.
Cas pratiques et résultats : exemples concrets
Cas 1 : plateforme fintech, région Europe
Initialement sur deux tunnels VPN via TGW. Egress moyen 18 To/mois, débit pic 1 Gbit. Pics hebdomadaires de gigue 5-20 ms et baisses ponctuelles débit pendant sauvegardes. Après mise en place Direct Connect 1 Gbit Active + VPN Passive, mediane RTT est passée de 11 à 7 ms, gigue de 4 à 0.7 ms. Économie egress ~22 %, presque compensant le port. Quatre mois plus tard, trafic monta à 25 To, économie portée à 35 %, projet durablement profitable. SLA disponibilité porté à 99.99 % réseau grâce à deux brassages dans racks différents.
Cas 2 : média et CDN, région Amérique du Nord
Pics saisonniers jusqu’à 8 Gbit, vagues journalières egress 120-180 To. VPN limitant même en ECMP. Mis en place LAG trois ports 10 Gbit, jumbo frames, routage DX pour flux prod et VPN pour télémétrie. Débit stable 18-22 Gbit, gigue divisée par six, économie egress par rapport Internet 40 %. ROI port et transport < 3 mois.
Cas 3 : industrie gaming, région Asie
Latence critique entre matchmaking et serveurs jeu. VPN RTT moyen 35 ms avec pointes à 120 ms sur saturation backbone. Avec Hosted Connection 1 Gbit partenaire au bon PoP, RTT stabilisé à 22-24 ms, pointes éliminées. Après 6 mois d’évaluation avec Hosted, migration vers port dédié 10 Gbit. KPI business : rétention joueurs améliorée de 2.3 % grâce à réduction latence.
Cas 4 : ETL analytique interne, région multi-continents
Géographie complexe, flux multidirectionnels entre filiales et régions AWS. Stratégie combinée DX + VPN route-by-class : PDV réplication, transactions et API critiques sur DX, archives, rapports et télémétrie sur VPN. En 2 mois, trafic DX à 72 %, fenêtres ETL nocturnes raccourcies de 6 à 3.8 h, latences pics maîtrisées. Économie egress 28 %, SLO amélioré de 99.95 à 99.98 sans CAPEX majeur hors ports 1 Gbit et Hosted sur un continent.
FAQ : 7 à 10 questions approfondies
Peut-on se contenter d’un seul port Direct Connect
Techniquement oui, mais c’est un SPOF. En prod, préconiser au moins deux ports indépendants idéalement dans des PoP distincts, VPN en backup froid.
Comment ajuster MTU entre DX et réseau interne
Commencez par les applications et hôtes, puis ToR, aggregation, WAN et DX. Si la chaîne ne supporte pas jumbo, restez sur 1500 et activez MSS clamp aux bordures VPN.
Combien de tunnels VPN pour 1 Gbit stabilisé
Habituellement 2 à 4 tunnels avec ECMP selon profil paquets et fenêtres TCP. Tester multithread et tailles variées obligatoirement.
MACsec est-il nécessaire pour Direct Connect
Si conformité et risques inter-racks sont élevés, MACsec est recommandé entre équipements locaux et fournisseur. Sinon, TLS applicatif et chiffrement des données au repos/transit suffisent.
Transit Gateway impacte-t-il le coût
Oui, TGW implique paiements horaires pour attachments et frais par Go de trafic. Ces coûts doivent être intégrés dans le calcul du VPN, et parfois dans l’architecture DX via TGW.
Comment prioriser automatiquement DX sur VPN
Augmenter Local Preference des routes DX, appliquer AS Path Prepend sur VPN, activer BFD ou timers BGP agressifs pour réaction rapide aux dégradations.
Peut-on obtenir faible latence avec VPN
Parfois, surtout en zone urbaine avec bons fournisseurs, mais la stabilité et les pics latents restent moins prévisibles. Les applications critiques nécessitent souvent Direct Connect.
Quand privilégier Hosted Connection au lieu de Dedicated
Pour déploiements rapides, flexibilité vitesse et éviter le paiement total du port. Hosted approprié pour pilotes et phases intermédiaires, avec migration vers Dedicated et LAG ultérieurement.
Que faire avec une forte croissance mensuelle du trafic
Planifier montée en charge progressive avec seuils de mise à jour, monitorer egress, réserver port secondaire et tester LAG. Sur VPN, ajouter tunnels et évaluer efficacité limite.
Faut-il isoler les sauvegardes sur un chemin dédié
Oui, bonne pratique opérationnelle. Sauvegardes sont bruyantes, réduire impact sur charges transactionnelles avec fenêtres séparées, politiques de routage et priorités.
Conclusion : résumé et prochaines étapes
Choisir entre AWS Direct Connect et Site-to-Site VPN n’est pas une doctrine, mais une décision d’ingénierie à l’intersection de trois axes : latence/prévisibilité, coût trafic et ports, vitesse et flexibilité de déploiement. VPN est gagnant au lancement et petits volumes, Direct Connect s’exprime en charges stables, SLA et gros egress. L’optimum est souvent dans une combinaison DX comme canal principal et VPN en secours ou pour trafic bruyant. Votre plan pour les semaines à venir : établir une baseline mesurable, calculer TCO sur trois scénarios, définir seuil de rentabilité DX, bâtir architecture résiliente et la tester en dégradations, puis migrer par étapes avec plan de rollback documenté. Intégrez coût, sécurité et exploitation dans une démarche globale d’évaluation pour une hybridation pérenne capable d’accompagner croissance sans surprises en pics. À l’heure des clouds et équipes distribuées, cette prévisibilité est précieuse.
Éditeur : vpn.how