Gestion des accès privilégiés via VPN : tout savoir sur la protection des comptes privilégiés en 2026
Guide complet sur la gestion des accès privilégiés (PAM) via VPN pour 2026 : architectures, protocoles, Zero Trust, JIT, enregistrement des sessions, choix des solutions, check-lists, cas pratiques et frameworks. Comprenez comment bâtir une protection fiable des accès privilégiés dans les environnements hybrides avec des résultats mesurables.
Contenu de l'article
- Introduction : pourquoi ce sujet est crucial et ce que vous allez découvrir
- Les fondamentaux : concepts clés pour débutants
- Approfondissement : aspects avancés
- Pratique 1 : architectures et segmentation réseau sous pam
- Pratique 2 : identité, jit/jea et modèle déclaratif
- Pratique 3 : courtage de session, enregistrement et analyse
- Pratique 4 : renforcement vpn et côté client
- Pratique 5 : secrets, comptes de service et devops
- Pratique 6 : processus, métriques et traçabilité
- Pratique 7 : plan d’implémentation étape par étape (90 jours)
- Erreurs courantes : que ne pas faire
- Outils et ressources : que choisir
- Cas pratiques et résultats : exemples concrets
- Faq : 7-10 questions approfondies
- Conclusion : résumé et prochaines étapes
Introduction : pourquoi ce sujet est crucial et ce que vous allez découvrir
Les comptes privilégiés sont devenus la cible principale des attaques actuelles, et le périmètre est devenu « toujours en déplacement » : collaborateurs et administrateurs se connectent aux systèmes critiques depuis les bureaux, domiciles et centres de données répartis dans différents pays. C’est pourquoi la combinaison de la gestion des accès privilégiés (PAM) avec le VPN d’entreprise revient au cœur des préoccupations en 2026. Nous vivons à l’ère des environnements hybrides, du cloud, du DevOps et de l’automatisation, où chaque permission superflue et session non contrôlée représente un point potentiel de compromission.
Ce guide détaille comment concevoir, déployer et exploiter un PAM via VPN qui suit les principes du Zero Trust, sans freiner l’activité et prêt à répondre aux exigences des audits. Vous disposerez de modèles architecturaux, d’instructions étape par étape, de check-lists et de frameworks, ainsi qu’un panorama des outils à venir en 2026. Nous parlerons des protocoles VPN et de leur configuration pour basse latence et hauts débits, des accès just-in-time (JIT) et de l’administration juste nécessaire (JEA), de l’enregistrement et l’analyse des sessions privilégiées, de l’automatisation de la rotation des secrets et de l’intégration avec SIEM/SOAR. Et bien sûr, des erreurs courantes observées en situations réelles.
Le résultat pour vous : un programme d’actions concrètes, de l’inventaire et la segmentation jusqu’à la check-list de mise en production et les indicateurs de performance. Que vous pilotiez la sécurité, gériez l’infrastructure ou déployiez des plateformes PAM, ce guide accélérera vos décisions et réduira les risques dès les prochains sprints.
Les fondamentaux : concepts clés pour débutants
Qu’est-ce que le PAM et pourquoi le déployer via VPN
La gestion des accès privilégiés (PAM) rassemble les processus et outils qui minimisent les risques liés à l’utilisation des privilèges : comptes administrateurs, accès aux systèmes cœur de métier, bases de données, hyperviseurs, clusters Kubernetes, équipements réseau et applications critiques. Ses fonctionnalités classiques incluent : stockage et rotation des mots de passe et clés privilégiés, courtage de sessions (RDP/SSH/SQL/HTTP), modèle de demandes et validations d’accès, enregistrement et relecture des sessions, détection d’anomalies, rapports pour audit.
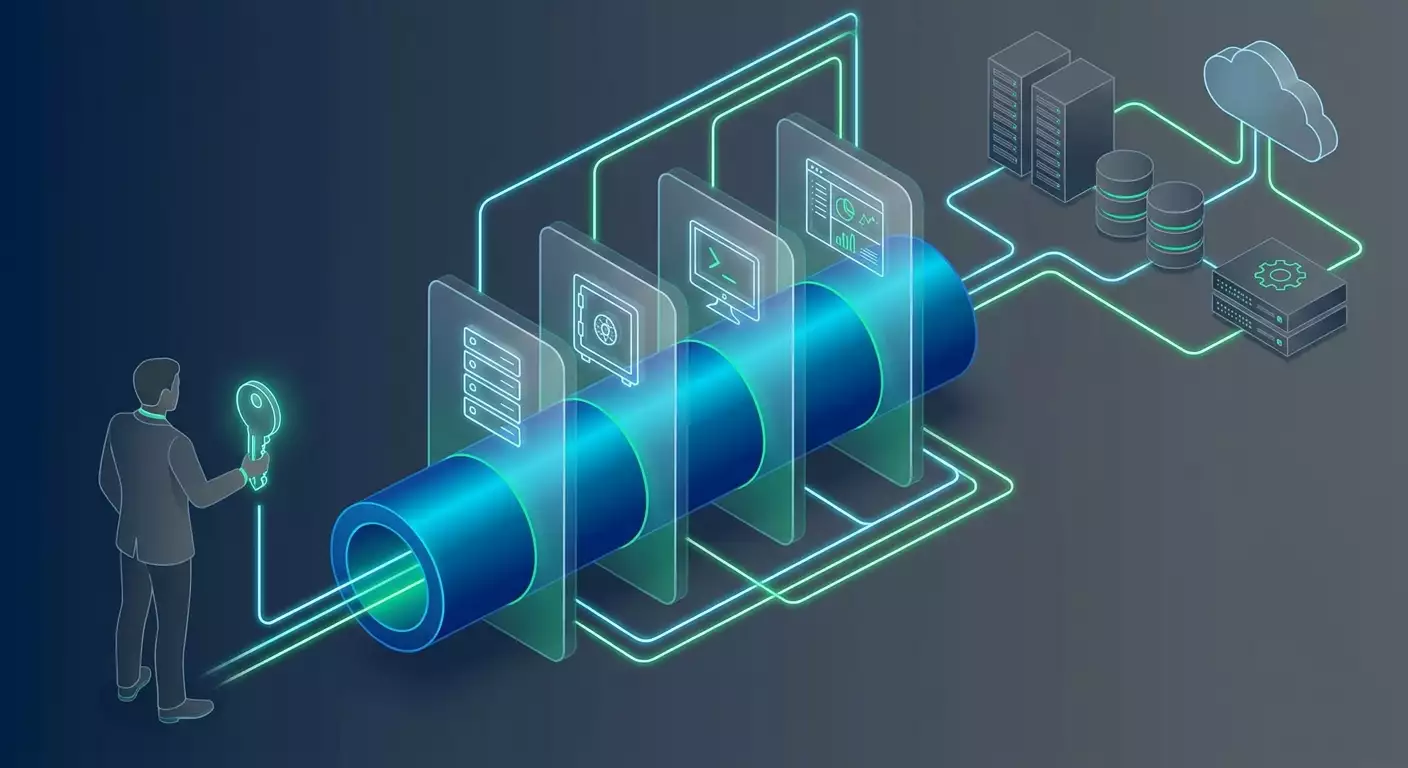
Le VPN fournit un tunnel sécurisé entre l’utilisateur et le réseau privé. Associé au PAM, il gère le niveau transport : masquer les adresses internes, chiffrer le trafic, contrôler les entrées. Le PAM couvre la couche applicative : qui accède, où, avec quels droits, pour combien de temps, quelles actions, présence d’enregistrement, validation et journalisation des événements.
Termes clés
- Identités privilégiées : personnes (admins), machines (services), robots RPA, agents CI/CD.
- Vault/cache de secrets : stockage sécurisé des mots de passe, clés, tokens, certificats.
- Session broker : composant qui initie et relaie les sessions (RDP/SSH/SQL), cachant les identifiants cibles à l’utilisateur.
- JIT/JEA : accès « juste à temps » et « juste ce qu’il faut ».
- MFA : authentification multifactorielle, préférablement résistante au phishing (FIDO2, WebAuthn, OTP lié à un appareil).
- Zero Trust : modèle « ne jamais faire confiance, toujours vérifier » : vérification continue de l’identité, du dispositif et du contexte.
- ZTNA : cas particulier du Zero Trust : accès aux apps sans accès réseau large.
Qu’en est-il du périmètre traditionnel ?
Le périmètre n’a pas disparu, il s’est multiplié en couches. Le VPN gère l’accès réseau dans des zones contrôlées. Le PAM ajoute un contrôle applicatif fin. Ensemble, ils construisent un nouveau périmètre : identité et contexte. Ce ne sont pas des alternatives, mais des couches complémentaires.
Risques sans PAM sur VPN
- Accès réseau large aux segments, mouvement latéral en cas de compromission d’un client.
- Saisie manuelle des mots de passe privilégiés et fuite via phishing/keyloggers.
- Absence d’enregistrement des sessions et d’analyse post-incident.
- Identifiants persistants et rotation non automatisée.
- Impossibilité de révoquer rapidement l’accès et de le prouver à un audit.
Approfondissement : aspects avancés
Zero Trust sur VPN : pourquoi ce n’est pas un oxymore
Le VPN moderne ne se résume pas à « faire confiance à tous derrière le firewall ». On y ajoute du contexte : appareil géré par MDM, état de santé vérifié (EDR actif, chiffrement disque, OS à jour), évaluation continue des risques, géolocalisation et horaire, profiles comportementaux, lien avec la demande ITSM. L’accès est donné au niveau précis d’hôte/port/action via PAM, pas à un sous-réseau large. Le tunnel VPN sert uniquement de transport, la décision sur la session relève des politiques PAM et de l’IdP.
Identifiants éphémères, certificats et approches sans secret
Au lieu des mots de passe permanents : mots de passe uniques par session, certificats SSH avec TTL de 15-60 minutes, courtage basé sur SSO. Dans Kubernetes/clouds : rôles temporaires via STS et OIDC. L’idéal : l’utilisateur ne connaît pas les secrets des systèmes cibles ; la session s’établit via un proxy PAM ; l’accès est donné par tokens courts.
Post-quantique et robustesse cryptographique
En 2026, les organisations avancées commencent à tester des schémas hybrides TLS 1.3 avec algorithmes post-quantiques (par ex. Kyber pour KEM) et surveillent la compatibilité des stacks VPN. WireGuard repose sur une cryptographie moderne (NoiseIK), IKEv2 et OpenVPN supportent des suites chiffrées robustes. Votre plan : inventorier les profils crypto, bloquer les algorithmes obsolètes (SHA-1, 3DES), lancer des pilotes hybrides, suivre NIST/PQC et les standards nationaux selon secteur régulé.
Exigences réglementaires
ISO 27001, SOC 2, PCI DSS 4.0, NIS2, DORA, SWIFT CSP, régulateurs sectoriels et normes nationales exigent la gestion des accès privilégiés, l’enregistrement des sessions, des comptes séparés, le contrôle et la traçabilité pour audit. Le PAM sur VPN aide à satisfaire les contrôles techniques et process : de la segmentation au logging et reporting.
Pratique 1 : architectures et segmentation réseau sous PAM
Modèles de base
- Modèle A : bastion PAM derrière VPN. L’utilisateur se connecte via VPN au segment de gestion, puis accède aux hôtes cibles via un proxy PAM. Atout : simplicité et approche hors réseau. Risques : configuration du routage et DNS critique pour éviter les échappatoires.
- Modèle B : micro-segmentation avec ACL par groupes. Les groupes IdP/AD sont mappés à des groupes VPN puis en ACL sur routeurs/firewalls, le PAM décide au niveau applicatif. Plus : réduction du mouvement latéral. Moins : gestion des politiques plus complexe.
- Modèle C : hybride ZTNA + VPN. VPN pour admins et backends ; ZTNA pour applications bureautiques. PAM s’intègre aux deux, courtage des sessions et secrets.
- Modèle D : clouds et on-prem. Déploiement de gateways PAM régionales proches des ressources, minimisant la latence ; usage de LB cloud, Anycast, concentrateurs VPN locaux.
Méthode de conception étape par étape
- Inventaire : liste des systèmes ciblés (AD, Linux/Windows, bases, équipements réseau, hyperviseurs, k8s, clouds), types d’accès (RDP, SSH, SQL, API), criticité, responsables métier.
- Cartographie des flux : qui, depuis où, vers où, protocoles, fenêtres horaires.
- Segmentation : délimiter segment gestion (Mgmt), segments PROD/NON-PROD, sous-réseaux clients VPN, respect des principes deny by default, contrôle egress, zones DNS.
- Politiques : construire la matrice « rôle → cible → action → durée → approbation → enregistrement session → artefacts ». Ex : « Ingénieur BD → prod-postgres-clus01:5432 → lecture seule → 30 min → approbateur L2 → enregistrement obligatoire → log dans SIEM ».
- Protocoles VPN : choisir WireGuard pour performance et simplicité, IKEv2/IPsec pour compatibilité et fonctionnalités entreprise, OpenVPN comme alternative universelle. Définir profils crypto et exigences clients.
- Routage du trafic : split-tunnel ciblé sur ressources de gestion ; interdiction de 0.0.0.0/0 si inutile. Pour le proxy PAM, chemins préférentiels, QoS pour RDP/SSH.
- DNS : zone distincte mgmt.example.local, PAM émet des alias FQDN pour masquer les adresses internes.
- Haute disponibilité : actif-actif pour concentrateurs VPN et gateways PAM, health checks, duplication des stores de secrets, site de secours.
Check-list architecture
- Segment gestion isolé au L3 avec ACL ; accès restreint à MFA et appareils d’entreprise.
- Proxy PAM à proximité des systèmes cibles ; latence RDP/SSH inférieure à 50-80 ms pour confort.
- Secrets non exposés à l’utilisateur ; injection mot de passe/clés par moteur PAM.
- Clients VPN authentifiés par appareil et utilisateur ; contrôle posture obligatoire.
- Logs et enregistrements stockés centralement, immuables (WORM/signature).
Pratique 2 : identité, JIT/JEA et modèle déclaratif
Intégration avec IdP
Connectez PAM à l’IdP (Entra ID/Okta/Keycloak) via SAML/OIDC. Les groupes et attributs sont mappés en rôles PAM. Le provisioning SCIM ou API permet l’activation/désactivation automatique des utilisateurs et groupes. La MFA est obligatoire et doit résister au phishing (FIDO2/WebAuthn ou notification avec vérification numérique).
JIT/JEA en pratique
- Catalogue de rôles : définition des ensembles minimaux de commandes/actions par rôle (JEA). Ex : admin AD local ayant uniquement réinitialisation de mot de passe, déverrouillage, visualisation groupes ; escalade à Domain Admin uniquement via demande avec TTL limité.
- Workflow d’approbation : intégration ITSM (ServiceNow/Jira). Règles d’escalade : qui valide l’accès standard, qui valide l’accès aux systèmes de paiement.
- Adhésions éphémères : à l’approbation, l’utilisateur est ajouté au groupe AD pour 30-60 minutes ; PAM délivre un certificat SSH avec le même TTL ; RDP via broker uniquement dans ce créneau.
- Audit et lien avec la tâche : chaque session est annotée par numéro de changement/incident ; tags automatiques dans SIEM.
Exemple de politique
« Le rôle DevOps L2 peut se connecter en SSH via PAM au bastion k8s uniquement sur une demande change ouverte et approbation du propriétaire du service. Certificat SSH TTL 45 min, agent SSM sur les nœuds autorisant seulement une liste de commandes, enregistrement terminal activé. Sorties possibles sur demande avec contrôle renforcé. »
Check-list identité
- SSO activé, MFA résistant au phishing.
- L’offboarding retire tous les accès en 24h, certificat VPN inclus.
- Campagnes régulières de recertification des rôles et groupes.
- Comptes break-glass : stockage offline, enveloppe scellée au coffre, vérification trimestrielle.
Pratique 3 : courtage de session, enregistrement et analyse
Choix des modes de connexion
- RDP : proxy avec isolation du presse-papier, filigranes, interdiction du mapping de disques. Serveurs en Network Level Authentication, signature et chiffrement du trafic.
- SSH : proxy supportant certificats SSH, restrictions de commandes, canaux SFTP limités.
- Bases de données : proxy SQL avec séparation de rôles, masquage des données sensibles, enregistrement des requêtes.
Enregistrement et stockage
Capture de l’écran/terminal et métadonnées : qui, quand, où, sur quelle demande, quelles commandes, quels fichiers. Stockage séparé de la plateforme PAM, intégrité vérifiée. Durée : de 90 jours à 1-2 ans suivant la réglementation. Indexation des commandes et recherche plein texte obligatoires.
Détection et réaction
- Commandes anormales (export de configs, suppressions massives, AD DCSync).
- Sauts brusques de privilèges, accès hors horaires, anomalies géographiques.
- Combinaisons d’événements : connexion VPN depuis appareil inconnu + login privilégié = blocage de session et alerte SOC.
Intégration SIEM/SOAR
Tous les événements liés aux sessions privilégiées, requêtes et validations remontent au SIEM. Corrélations avec EDR, IDS/IPS réseau. SOAR exécutant des routines : révocation automatique, redélivrance de certificats, blocage firewall, notifications aux responsables.
Check-list monitoring
- Niveau de logging détaillé pour privilèges, playbooks modifiables inclus.
- Revue hebdomadaire des 10 sessions les plus longues et analyse des écarts.
- Test trimestriel de relecture d’enregistrements et disponibilité des artefacts pour audit.
Pratique 4 : renforcement VPN et côté client
Protocoles et profils crypto
- WireGuard : rapidité et simplicité ; cryptographie moderne (Curve25519, ChaCha20-Poly1305). Idéal pour admins exigeant faible latence et haut débit.
- IKEv2/IPsec : fonctionnalités entreprise, stabilité, support natif OS. Chiffres : AES-GCM, PFS, durées strictes.
- OpenVPN : polyvalence et multiplateforme ; TLS 1.3, ECDHE, authentification stricte des clients.
Identification des appareils
Certificats client, attachement MDM et EDR, contrôle de version OS. La posture device est condition de délivrance des routes. Ceux qui échouent au contrôle posture sont isolés dans un segment quarantaine.
Configurations réseau
- Split-tunnel : uniquement adresses des gateways PAM et hôtes gestion ; interdiction du reste.
- Optimisation MTU : baissez à 1280-1400 en cas de fragmentation, notamment sur mobiles et via LB cloud.
- QoS : priorité RDP/SSH ; limitation du débit pour trafic bulk.
Disponibilité et résilience
- Clusters HA pour concentrateurs VPN, actif-actif si possible.
- Geo-DNS/Anycast pour diriger clients vers site le plus proche.
- Profils VPN de secours pour admins (principal et backup).
Performance
Prévoir pics : nombre simultané de sessions RDP/SSH, enregistrements HD/SD, overhead proxy. Prévoir 20-30% de marge CPU et IO sur gateways PAM. Côté VPN, accélération matérielle crypto si disponible.
Check-list durcissement
- Désactivation des chiffrements faibles ; TLS 1.2+ obligatoire (idéalement 1.3), PFS.
- Protection contre la fatigue MFA : limites sur push, vérification numérique ou FIDO2.
- Blocages après n échecs et détection par règles basées sur le risque.
Pratique 5 : secrets, comptes de service et DevOps
Gestion des secrets
Extraire mots de passe/cles des configs et Git. Utiliser un coffre-fort de secrets (vault), crédences dynamiques pour bases, rotation à chaque checkout. Intégrer avec CI/CD : pipeline reçoit token OIDC et l’échange contre un accès court aux secrets.
Comptes de service
- Inventaire des comptes de service avec propriétaires et usages.
- Rotation programmée et à chaque changement de services.
- Audit des permissions : éviter droits administrateurs locaux inutilement.
Kubernetes et cloud
Utiliser rôles à faibles privilèges (RBAC), intégration IdP externe, signature des images, restreindre accès kube-apiserver via proxy PAM et bastion, journaliser kubectl exec et port-forwarding. Pour cloud : rôles via OIDC et STS, politiques IAM limitées.
Check-list DevOps
- Secrets en runtime, pas dans repo.
- Analyse des fuites de secrets via scanners CI.
- Audit strict des droits des bots GitOps et agents.
Pratique 6 : processus, métriques et traçabilité
Processus
- Onboarding : création des rôles, demande d’accès, activation MFA.
- Gestion des changements : tout accès privilégié étendu lié à un change.
- Réponse aux incidents : playbooks automatiques pour isolation session, révocation certificats, alertes aux responsables.
- Conformité : règles de conservation des enregistrements, vérification continue des contrôles.
Métriques
- Proportion de sessions privilégiées passant par PAM (objectif : 95%+).
- Temps moyen d’attribution des accès JIT (objectif : minutes, pas heures).
- % de mots de passe admins en vault avec rotation régulière (objectif : 100%).
- Couverture de l’enregistrement des sessions (objectif : 100% sur systèmes critiques).
Traçabilité
Préparez rapports : qui a accédé, quand et pourquoi ; comptes rendus post-mortem ; relectures d’enregistrements ; résultats de recertification. C’est votre bouclier lors des audits et base d’amélioration continue.
Pratique 7 : plan d’implémentation étape par étape (90 jours)
30 jours : fondations
- Inventaire des accès privilégiés et systèmes.
- Choix de l’architecture et des protocoles VPN.
- Pilote PAM sur segment limité, intégration IdP et MFA.
- Configuration de l’enregistrement des sessions et flux vers SIEM.
60 jours : extension
- JIT/JEA pour 2-3 rôles, activation des validations.
- Migrer mots de passe admins dans vault, couper les connexions directes.
- Renforcement des clients VPN, contrôles posture, split-tunnel par listes.
90 jours : production
- Couverture 80% des scénarios privilégiés.
- Automatisation de la rotation des secrets, intégration CI/CD.
- Règlements IR, break-glass, rapports et indicateurs.
Erreurs courantes : que NE PAS faire
- Donner des routes 0.0.0.0/0 larges par défaut en VPN.
- Désactiver l’enregistrement des sessions « le temps de l’incident » – c’est justement crucial alors.
- Stocker mots de passe privilégiés dans des gestionnaires personnels.
- Comptes de service partagés sans propriétaire ni rotation.
- MFA uniquement push sans protection phishing ni anti-fatigue MFA.
- Absence d’accès de secours (break-glass) et tests réguliers.
- DNS mal configuré : utilisateurs voient vraies adresses et contournent PAM.
- Sous-estimer la capacité et latences ; ignorer la QoS.
- Pas d’intégration SIEM/SOAR — événement « perdu ».
- Jamais revoir ses rôles et groupes : accumulation de droits perpétuels.
Outils et ressources : que choisir
Catégories de solutions
- Plateformes PAM : gestion des secrets, courtage et enregistrement des sessions, JIT/JEA, validations, intégration SIEM.
- VPN/accès : WireGuard, IKEv2/IPsec, OpenVPN, politiques split-tunnel, contrôles posture.
- Identité : IdP (Entra ID, Okta, Keycloak), SCIM, SAML/OIDC, FIDO2.
- Secrets : moteurs vault, crédences dynamiques, certificats SSH, PKI.
- Observabilité : SIEM, IDS/IPS, EDR, UEBA, enregistrement et indexation sessions.
Fournisseurs et stacks (aperçu 2026)
- PAM d’entreprise : CyberArk, Delinea, BeyondTrust, One Identity, et approches plateformes pour courtage accès bases, OS et équipements réseau.
- Accès infrastructure : Teleport, StrongDM, solutions avec certificats SSH et proxy bases de données.
- Stockage de secrets : écosystèmes vault et services cloud managés, support des secrets dynamiques et rotation.
- VPN : implémentations WireGuard, strongSwan (IKEv2/IPsec), OpenVPN et gateways managées cloud.
- SIEM/SOAR : grandes plateformes comme Splunk, QRadar, et stacks open source (Elastic, Wazuh) avec corrélations custom.
Critères de choix
- Support JIT/JEA, enregistrement et indexation des commandes, MFA FIDO2, SCIM, API.
- Performance broker à votre charge cible (RDP HD, SSH multi-canaux).
- Connecteurs prêts pour vos cibles : AD, équipements réseau, bases, k8s, cloud.
- Scalabilité, résilience, possibilité de déploiement régional.
- Logs transparents et export SIEM.
Où déployer rapidement un VPN d’entreprise pour pilote PAM
Pour pilotes et POC, commencez avec le service vpn.how : un serveur VPN personnel non mutualisé avec IP dédiée par client ; supportant WireGuard, OpenVPN, IKEv2, L2TP, SSTP — choix du protocole selon besoins et compatibilité ; serveurs disponibles à Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger ; paiements en cartes russes (Tinkoff, Ozon), SBP, USDT/BTC ; tarifs à partir de 490 ₽ par jour et 2490 ₽ par mois avec remises pour longue durée ; lancement serveur en 5 minutes après paiement, sans logs. Ce choix accélère la validation des hypothèses (routage, split-tunnel, courtage sessions PAM) quasi instantanément. Pour production, surtout en milieux régulés, privilégiez une infrastructure propre ou des solutions certifiées ГОСТ-VPN intégrées à votre SOC.
Cas pratiques et résultats : exemples concrets
Cas 1 : Service financier, hybride on-premise + cloud
Objectif : restreindre accès admins au cœur paiement, bases et Kubernetes. Solution : modèle A (bastion PAM derrière VPN) avec gateways PAM régionales proches des clusters prod, WireGuard pour les admins, accès JIT 30 minutes, certificats SSH. Résultats : en 90 jours, passage des sessions privilégiées via PAM de 35% à 96% ; temps moyen d’octroi d’accès réduit de 2h à 7 min ; correction de 28 constats d’audit liés à rotation et enregistrement. Le SOC rapporte une baisse des faux positifs de 18% grâce aux événements contextuels PAM.
Cas 2 : Entreprise industrielle, sites distants
Objectif : accès sécurisé aux sous-traitants pour équipements réseau et serveurs usines. Solution : modèle B (micro-segmentation), IKEv2/IPsec pour compatibilité équipement, proxy PAM pour SSH et gateway Telnet-to-SSH, validations propriétaires de sites obligatoires. Résultat : suppression des connexions directes des sous-traitants ; enregistrement des commandes a permis d’identifier une erreur et accélérer la RCA de 3h.
Cas 3 : Startup technologique multi-cloud
Objectif : gestion des secrets et accès admins à k8s et bases en multi-cloud. Solution : hybride ZTNA + VPN, courtage kubectl exec et SQL via PAM, secrets dynamiques bases, attribution rôles via OIDC. Résultat : sortie des secrets du Git, 100% des accès admins en JIT, rapports clairs pour SOC 2.
Cas 4 : Organisation publique, exigences réglementaires
Objectif : conformité réglementaire stricte, enregistrement des sessions et moyens cryptographiques certifiés. Solution : IKEv2/IPsec avec plugins crypto nationaux, PAM avec enregistrement RDP/SSH, isolation segments admins. Résultat : audit réussi avec peu de remarques, uniformisation des procédures, lancement programme recertification des rôles.
FAQ : 7-10 questions approfondies
1. PAM et ZTNA, rivaux ou alliés ?
Alliés. ZTNA réduit la surface d’attaque réseau, PAM gère privilèges et sessions. Dans les environnements hybrides, les deux couches sont essentielles, surtout pour les admins.
2. Le VPN est-il indispensable avec ZTNA ?
Pour les apps bureautiques, non. Pour les scénarios admin (RDP/SSH/SMB, accès équipements), le VPN reste un transport fiable et pratique, notamment pour l’enregistrement des sessions PAM.
3. Faut-il passer à WireGuard ?
Si votre écosystème le supporte, oui : configuration plus simple, haute performance. Mais compatibilité et exigences réglementaires peuvent favoriser IKEv2/IPsec.
4. Comment réduire le facteur humain dans la gestion des mots de passe ?
Courtier de sessions où l’utilisateur ne voit pas du tout le mot de passe ; rotation à chaque accès ; certificats SSH ; crédences dynamiques pour bases ; validations strictes.
5.Quelle importance à l’enregistrement des sessions ?
Cruciale. Sans elle, difficile de mener des enquêtes et de prouver la conformité. Activez-le par défaut sur accès à haut risque, indexez les commandes.
6. Comment simplifier la vie des admins sans compromettre la sécurité ?
JIT/JEA, SSO, catalogues de rôles clairs, validations rapides, faible latence VPN, profils d’accès préconfigurés et chemins d’accès reproductibles automatiquement.
7. Que faire avec les sous-traitants ?
Délivrer accès via proxy PAM avec approbations obligatoires, limites temporelles, enregistrement des sessions. Utiliser profils VPN isolés et split-tunnel strict.
8. Comment gérer les comptes de service ?
Inventaire, propriétaires, secrets dynamiques, rotation régulière, suppression des droits admin locaux par défaut, audit d’usage.
9. Doit-on implémenter les algorithmes post-quantiques dès aujourd’hui ?
En production, avec prudence et ciblage, en gardant la compatibilité. En pilote, oui, pour anticiper le futur. L’essentiel est d’éliminer les « dinosaures » cryptographiques.
10. Comment mesurer le succès d’un programme PAM sur VPN ?
Proportion de sessions via PAM, temps d’attribution JIT, part des secrets sous rotation, couverture de l’enregistrement, réduction des incidents de mouvement latéral, délai d’investigation et réussite des audits annuels.
Conclusion : résumé et prochaines étapes
Les accès privilégiés sont l’un des derniers remparts de votre sécurité. En 2026, les organisations matures adoptent le PAM sur VPN non pas en compromis, mais comme une combinaison réfléchie de protection transport et contrôle applicatif selon les principes Zero Trust. Les clés du succès : JIT/JEA, enregistrement et analyse des sessions, intégration IdP et SIEM, renforcement VPN et des appareils clients, rigueur des processus. Commencez par inventorier et cartographier les flux, choisissez un modèle d’architecture et les protocoles, déployez un pilote, stabilisez JIT et enregistrement, puis étendez par rôles et segments. Mettez en place des indicateurs et améliorez-les systématiquement chaque trimestre. Là où un démarrage rapide et la validation d’hypothèses sont nécessaires, il est judicieux d’utiliser des services permettant de déployer un VPN personnel en minutes et tester l’architecture en pratique. Pour la production, construisez une infrastructure robuste, prenez en compte les exigences réglementaires, préparez-vous aux défis futurs : cryptographie post-quantique, automatisation des enquêtes avec LLM et dé-perimétrisation avancée. Un bon PAM sur VPN ne se résume pas à un assemblage de boîtes et scripts : c’est un programme qui rend les privilèges gérables, observables et temporaires. C’est ce qui différencie aujourd’hui la cybersécurité mature des simples espoirs de chance.