VPN pour les petites entreprises en Russie : conformité et protection des données clients selon la loi 152‑ФЗ
Guide complet pour les petites entreprises en Russie : comment choisir et déployer un VPN conforme à la loi 152‑ФЗ pour protéger les données clients. Architectures pratiques, check-lists, protocoles, topologies, BYOD, monitoring, cas concrets, erreurs fréquentes et outils. Expertise et pragmatisme garantis.
Contenu de l'article
- Introduction : pourquoi ce sujet est essentiel et ce que vous allez apprendre
- Les bases : concepts fondamentaux (pour les débutants)
- Approfondissement : aspects avancés du sujet
- Pratique 1 : legal-by-design — concevoir un vpn conformes à la loi 152-fz
- Pratique 2 : patterns architecturaux et mise en œuvre pas à pas
- Pratique 3 : accès distant, byod et gestion des appareils
- Pratique 4 : sécurité opérationnelle, monitoring et haute disponibilité
- Pratique 5 : économie, choix du fournisseur et indicateurs de succès
- Pratique 6 : routage, split-tunneling et minimisation du transfert transfrontalier
- Pratique 7 : documents, formation et culture interne de sécurité
- Erreurs courantes : ce qu’il faut éviter
- Outils et ressources
- Cas pratiques et résultats : exemples concrets
- Faq : 10 questions approfondies
- Conclusion : résumé et prochaines étapes
Introduction : pourquoi ce sujet est essentiel et ce que vous allez apprendre
Les petites entreprises en Russie font face à un double défi : protéger les données clients tout en respectant les exigences légales (en particulier la loi 152‑ФЗ sur les données personnelles et les règles sur le transfert transfrontalier et la localisation des données), tout en garantissant un accès distant fiable pour les employés, filiales et prestataires. Entre 2024 et 2026, les cybermenaces se sont complexifiées, les exigences en matière de gestion des risques se sont renforcées, et les opérations digitales de nombreuses entreprises sont désormais réparties entre bureaux, cloud et domiciles des collaborateurs. Dans ce contexte, les réseaux privés virtuels (VPN) sont devenus essentiels : ils transportent les services clés, les comptes utilisateurs, les opérations financières et les données clients.
Dans ce guide, nous allons explorer en détail : ce qu’est un VPN et comment il aide à respecter les lois 152‑ФЗ, 242‑ФЗ (localisation), 187‑ФЗ (infrastructures critiques quand applicable) ; comment construire une architecture d’accès pour bureaux, succursales et télétravailleurs ; quel protocole privilégier en fonction de votre charge ; comment gérer la mise en service sécurisée des appareils (y compris BYOD), la journalisation et le monitoring ; comment documenter vos processus pour les audits ; les erreurs fréquentes des équipes et comment les éviter. Vous trouverez des instructions étape par étape, des check-lists, des modèles architecturaux et des cas concrets chiffrés. Notre objectif : faire de ce guide votre référence pratique et votre « standard de poche ».
Les bases : concepts fondamentaux (pour les débutants)
Qu’est-ce qu’un VPN et comment ça fonctionne
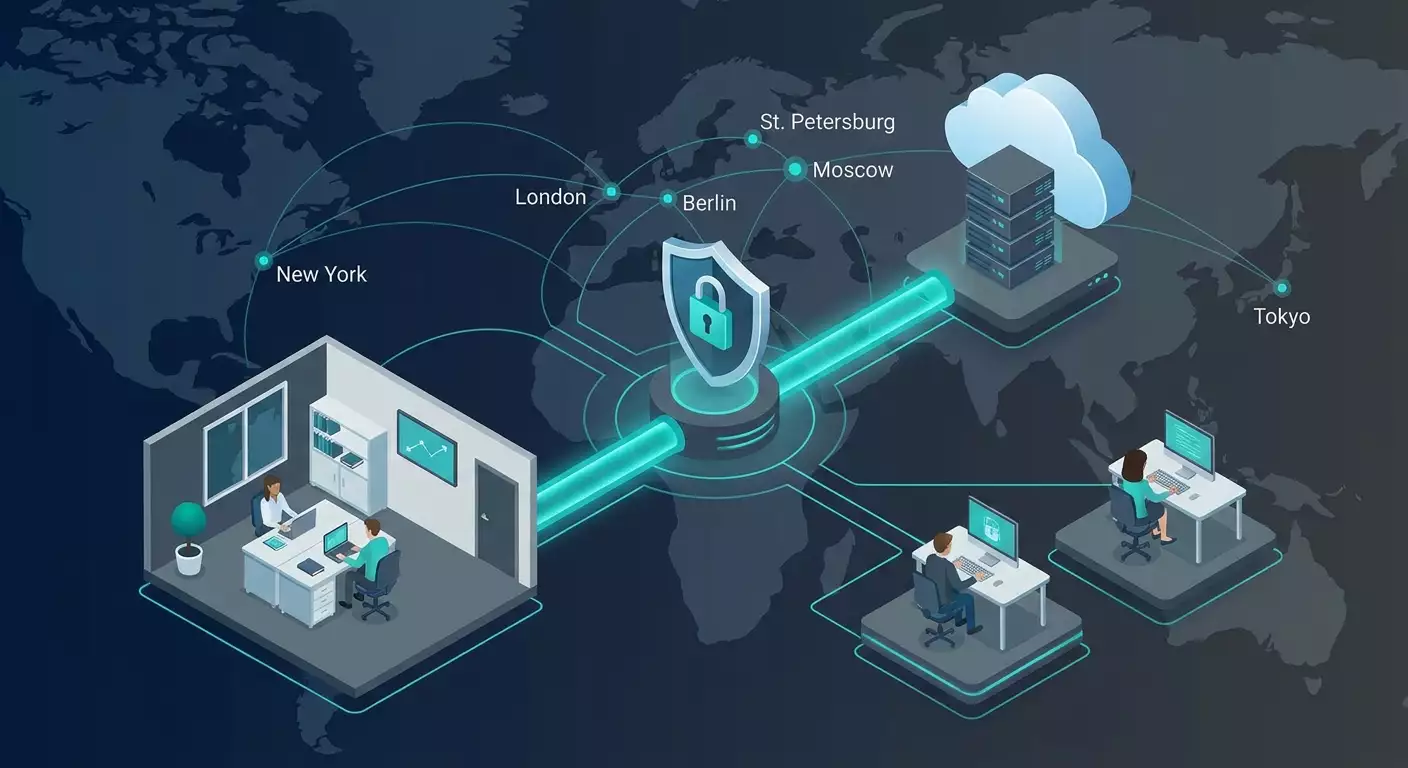
Un VPN est un « tunnel » chiffré entre deux points du réseau (l’appareil d’un collaborateur et un serveur d’entreprise, deux bureaux, un bureau et un cloud). Le chiffrement garantit la confidentialité, l’authentification assure que seuls les appareils et utilisateurs autorisés accèdent au tunnel. Le VPN masque les adresses internes, permet d’isoler les services, de gérer les politiques d’accès et de tracer les actions effectuées.
Principaux types de VPN
- VPN d’accès distant — pour permettre aux collaborateurs d’accéder aux ressources de l’entreprise. Généralement basé sur SSL/TLS, WireGuard ou IKEv2/IPsec, avec MFA et applications client dédiées.
- VPN site-à-site — connecte plusieurs bureaux ou un bureau avec un data center/cloud au sein d’un réseau protégé. Typiquement fondé sur IPsec ou WireGuard, avec routage entre sous-réseaux.
- VPN cloud — serveur virtuel dans le cloud qui offre un accès aux ressources de l’entreprise et/ou une sortie internet avec IP corporate. Pratique pour les petites équipes et une montée en charge rapide.
Les protocoles en bref
- WireGuard — moderne, compact et rapide, basé sur la cryptographie Curve25519 et ChaCha20-Poly1305. Configuration simple, grande performance et robustesse sur réseaux mobiles.
- OpenVPN — éprouvé, flexible, fonctionne sur TLS, supporte un large éventail de scénarios, y compris des politiques complexes et la compatibilité avec des infrastructures legacy.
- IKEv2/IPsec — standard de facto pour les tunnels site-à-site et les clients mobiles ; résiste aux interruptions, supporte l’accélération matérielle, idéal pour routeurs d’entreprise.
- L2TP/IPsec et SSTP — utilisés pour la compatibilité avec certains systèmes et réseaux ; aujourd’hui plutôt des solutions transitoires.
Pourquoi un VPN est-il essentiel pour les petites entreprises selon la loi 152‑ФЗ
- Confidentialité : chiffrement du trafic lors du transfert de données personnelles, secrets commerciaux, contrats, opérations financières.
- Intégrité : contrôle contre la falsification/altération des données par des mécanismes cryptographiques et des contrôles d’intégrité.
- Disponibilité : redondance des canaux et points d’accès pour assurer la continuité des processus métiers.
- Gestion des accès : séparation des rôles, journalisation des actions utilisateurs et appareils, nécessaire à la conformité et aux enquêtes internes.
Approfondissement : aspects avancés du sujet
Exigences légales russes centrées sur les PME
- Loi 152‑ФЗ « sur les données personnelles » : nécessité d’avoir des bases légales pour le traitement, notifications/enregistrement des opérateurs, mise en œuvre de mesures organisationnelles et techniques (actes internes, modèles de menaces, attestation/conformité au niveau de protection, si nécessaire).
- Loi 242‑ФЗ (localisation des données) : enregistrement et stockage primaire des données personnelles des citoyens russes sur des serveurs situés en Russie. Le VPN aide à segmenter les accès et à garantir que le traitement des données personnelles se fait à l’intérieur du périmètre russe.
- Transfert transfrontalier : pour l’envoi de données personnelles vers l’étranger — bases légales, évaluation de la protection du pays destinataire, notification à Roskomnadzor, garanties contractuelles. En réseau, cela se gère par politique de routage et journalisation des transferts.
- Loi 187‑ФЗ (infrastructures critiques) : pour les entités KII — exigences renforcées sur la protection, gestion des incidents, moyens certifiés. Même si vous n’êtes pas KII, s’inspirer des bonnes pratiques est conseillé.
- Normes sectorielles : PCI DSS pour l’acceptation des cartes, loi 402‑ФЗ (comptabilité) impactant le stockage des enregistrements, RGPD si vous traitez des citoyens européens.
Modèle de menace et rôle du VPN
Élaborez un modèle de menace adapté aux PME, selon l’approche données-utilisateurs-services-canaux. Pour chaque élément, décrivez la confidentialité, l’intégrité, la disponibilité. Appliquez un STRIDE simplifié : usurpation (S), falsification (T), refus d’action (R), divulgation (I), déni de service (D), élévation de privilèges (E). Le VPN réduit les risques de divulgation (I) et d’usurpation/falsification (S/T) sur le canal, mais ne remplace pas le contrôle d’accès applicatif ni la journalisation.
Pourquoi une IP dédiée est cruciale
Pour une petite entreprise, disposer d’une adresse IP « blanche » dédiée répond à plusieurs besoins : listes blanches chez les banques-clientes, services comptables, CRM ; réduction des faux positifs antifraude chez les prestataires de paiement ; intégrations API stables (limitations de débit et vérifications géographiques) ; bonnes configurations SPF/DKIM/DMARC pour la messagerie via une sortie IP fixe. Un VPN avec IP personnelle facilite l’audit et la traçabilité des activités réseau.
Chiffrement et gestion des clés
- Suites de chiffrement modernes : ChaCha20-Poly1305 pour WireGuard ; TLS 1.3, AES-GCM, PFS (ECDHE) pour OpenVPN ; AES-GCM, SHA-2, ECDSA pour IKEv2/IPsec.
- Gestion des clés : clés spécifiques par utilisateur et appareil, durée de validité, révocation via CRL/OCSP (pour TLS), rotation en cas d’incident, stockage dans des coffres sécurisés.
- MFA et certificats : combinaisons certificat+mot de passe+OTP/push, vérifications de posture des appareils.
Pratique 1 : Legal-by-Design — concevoir un VPN conformes à la loi 152-FZ
Étape 1. Classez les données
Créez une matrice simple : catégories de données personnelles (communes, sensibles, biométriques), données internes (contrats, factures), secrets commerciaux. Pour chaque catégorie, notez le niveau de criticité et les canaux de transfert autorisés.
- Modèle d’attributs : propriétaire des données, systèmes de gestion (CRM/ERP/email), localisation du stockage (Russie/cloud), bases légales du traitement, durée de conservation, registres des sous-traitants/opérateurs.
Étape 2. Cartographiez les flux
Tracez le schéma des flux : origine des données (site web, messageries, centre d’appel), où elles sont traitées (CRM, 1C, stockage), à qui elles sont transférées (logistique, comptabilité, paiements). Indiquez la frontière de la Russie et les fournisseurs étrangers. L’objectif : comprendre où le VPN doit chiffrer et où il doit router le trafic au sein de la Russie.
Étape 3. Définissez les mesures légales et techniques
- Légales : politique de traitement, consentements, mandats aux sous-traitants, transferts transfrontaliers (le cas échéant), journaux des requêtes des personnes concernées.
- Techniques : segmentation VPN, accès par rôles, MFA, chiffrement au repos (serveurs/PC), DLP sur canaux clés.
Étape 4. Choisissez la topologie VPN adaptée
- Bureau ↔ Cloud (RU) : site-à-site entre bureau et cloud russe, employés distants se connectent au VPN cloud. Toutes les données PII restent dans le segment russe.
- Filiales ↔ Siège : tunnels inter-bureaux, sortie centralisée via site principal, politiques unifiées et filtrage DNS.
- Hybride : certains services en Russie, d’autres internationaux ; traitement local des PII, trafic externe minimal, anonymisé (pseudonymisation/tokenisation).
Étape 5. Documentez tout
- Fiche IS/Périmètre VPN : liste des nœuds, versions logiciels, plages IP réseau, algorithmes de chiffrement, ports, procédures de sauvegarde.
- Procédures : onboarding/offboarding utilisateurs, révocation de certificats, gestion des incidents (qui fait quoi, quand), plan de rotation des clés.
Check-list Legal-by-Design pour PME
- Catégories de données et localisation consignées.
- Flux de données cartographiés avec frontières russes marquées.
- Protocole et topologie garantissant localisation et chiffrement choisis.
- MFA, accès rapproché, journaux d’accès stockés en Russie mis en place.
- Procédures décrites et responsables désignés.
Pratique 2 : Patterns architecturaux et mise en œuvre pas à pas
Pattern A. Cloud-Hub pour petites entreprises (10–50 employés)
Concept : un hub VPN cloud en Russie (serveur virtuel), relié aux employés, passerelle bureau et serveurs. Sortie internet via ce hub avec IP fixe, accès interne selon routes.
Conception
- Taille : 2 vCPU, 2–4 Go RAM, interface 1 Gbit/s pour 20–50 sessions WireGuard ou 10–30 OpenVPN simultanées (selon charge).
- Réseaux : pool VPN interne (ex. 10.20.0.0/24), routes vers sous-réseaux bureau/cloud.
- Sécurité : firewall deny-by-default, seuls ports nécessaires ouverts (ex. UDP/51820 pour WireGuard), SSH par clés depuis VPN ou bastion.
Mise en œuvre
- Déployez un serveur virtuel en zone RU, mettez à jour l’OS, activez les mises à jour de sécurité automatiques.
- Installez le VPN choisi (WireGuard/OpenVPN), générez les clés serveur.
- Créez des templates de config clients, activez MFA (ex. TOTP avec certificats OpenVPN ou device binding WireGuard via clés).
- Configurez les routes et split-tunneling : trafic PII strictement dans le segment RU, internet général via politique (souvent aussi par VPN hub).
- Configurez le monitoring : export des métriques vers SIEM/stockage log, alertes sur échecs de connexion et pics de trafic.
- Documentez la procédure de reprise après sinistre : snapshots, hub de secours dans une autre zone RU.
Pattern B. Office-Mesh (2–5 sites)
Concept : routeurs dans les bureaux montent des tunnels site-à-site permanents. Bureau central = hub avec filtrage DNS et journalisation centralisés. Employés distants accèdent au hub géographiquement le plus proche.
Conception
- Protocole : IKEv2/IPsec ou WireGuard sur passerelles (MikroTik, OPNsense/pfSense, routeur Linux).
- Réseaux : sous-réseaux uniques par site (ex. 10.10.0.0/24, 10.11.0.0/24), routes passant par hub central.
- QoS : priorisation du trafic critique (voix, RDP), shaping des gros flux de mises à jour.
Mise en œuvre
- Attribuez plages IP et routes, évitez chevauchements avec sous-réseaux prestataires.
- Configurez tunnels à chaque passerelle vers hub, échange de clés, PFS, suites chiffrées AES-GCM/SHA-2.
- Activez vérifications de santé des tunnels et bascule automatique via lien/fournisseur de secours.
- Intégrez DNS centralisé et journalisation (agents syslog, envoi vers SIEM).
Pattern C. Zero-Trust-Lite pour PME
Concept : plutôt qu’un VPN global « corporate », accès limité à certaines applications. Appareil et utilisateur vérifiés (MFA, posture), tunnel uniquement vers services ciblés. Réduit les risques de mouvement latéral en réseau.
Conception
- Politiques : rôle → application → protocole → horaires → restrictions géo/ASN.
- Posture : vérification chiffrement disque, antivirus/EDR, versions OS. En cas de non-conformité, accès minimal au portail de mise à jour.
Mise en œuvre
- Listez applications et ports, déplacez-les derrière proxy frontal / passerelle VPN.
- Configurez authentification SSO+MFA, certificats sur appareils, listes de confiance.
- Activez journalisation d’activité applicative (audit trails) et corrélation avec logs VPN.
Choix du protocole selon l’usage
- Appareils mobiles et réseaux instables : WireGuard ou IKEv2, grâce à leur résistance aux changements d’IP et reconnexions rapides.
- Compatibilité et flexibilité : OpenVPN, surtout pour gérer finement TLS et profils.
- Tunnels inter-bureaux : IKEv2/IPsec sur hardware ou WireGuard sur routeurs Linux.
Pratique 3 : accès distant, BYOD et gestion des appareils
Politique d’accès
- Séparation des rôles : comptabilité, ventes, support - segments distincts, ACL adaptées.
- MFA et SSO : authentification unique avec facteur secondaire obligatoire (TOTP, push, clés U2F), réduction des mots de passe.
- Horaires et géo : restrictions horaires et pays/ASN ; extensions temporaires pour déplacements avec journalisation.
BYOD avec maîtrise des risques
- MDM/EMM : profils pour iOS/Android/macOS/Windows ; containerisation des données corporate sur mobiles.
- Politiques appareils : chiffrement disque, mot de passe/biométrie, blocage root/jailbreak, interdiction d’installer des applis non sécurisées.
- Onboarding : remise de profil VPN, instructions, MFA ; vérification de conformité ; signature de la politique BYOD.
- Offboarding : révocation des certificats et tokens, effacement du container corporate, suppression ACL, enregistrement dans registre d’activité.
Configuration clients sur OS courants
- Windows/macOS : clients WireGuard/OpenVPN ; IKEv2 via pile native ; profils prêts à l’emploi avec paramètres de sécurité verrouillés utilisateur.
- iOS/Android : configuration via MDM, Always-On VPN pour rôles critiques ; interdiction de profils VPN non autorisés.
Contrôle DNS et contenu
- DNS corporate via VPN avec filtrage des domaines malveillants et anti-phishing.
- Politique DoH/DoT : interdiction du contournement via résolveurs publics, journalisation centralisée des requêtes (domaines sensibles pseudonymisés).
Pratique 4 : sécurité opérationnelle, monitoring et haute disponibilité
Journalisation et analyses
- Logs à collecter : authentifications (succès/échecs), sessions (temps, IP, volume), modifications de config, évènements de routage et tunnels.
- Stockage : stockage central en Russie, copie de sauvegarde hors ligne ; durée conservée selon politique interne et normes.
- SIEM : règles corrélatives basiques — pics d’échecs d’authentification, connexions simultanées depuis géos incompatibles, pics de trafic hors heures de bureau.
Gestion des vulnérabilités
- Mises à jour : mise à jour urgente des logiciels VPN et OS ; déploiement en canary sur nœuds secondaires.
- Scans : scans externes/internes réguliers, tests de chiffrement faible et ports ouverts.
- Pentest : audit annuel du périmètre et scénarios de compromission des comptes VPN (spray, réutilisation).
Clés et certificats
- Coffres secrets : accès au principe du moindre privilège, audit, tokens matériels pour clés critiques.
- Rotation : calendrier de renouvellement des clés serveur et clients ; révocation automatique en cas de départ ou perte de l’appareil.
Haute disponibilité et DR
- Hubs de secours : actif-passif ou actif-actif dans différents datacenters russes ; contrôles santé et bascules automatiques.
- RTO/RPO : définissez temps et point de reprise ; conservez configs infra-as-code (scripts déploiement).
- Tests de charge : simulez pics de connexions simultanées, vérifiez dégradation QoS.
Règles opérationnelles
- SOP : contrôles quotidiens/hebdo/mensuels (état tunnels, usage clés, logs).
- Playbooks IR : compromission de compte, fuite de configs, traffic suspect, défaillance matérielle.
Pratique 5 : économie, choix du fournisseur et indicateurs de succès
Économie de la solution
- CAPEX vs OPEX : VPN cloud minimise CAPEX, équipement physique augmente CAPEX avec OPEX moindre sur long terme.
- Coûts cachés : support utilisateur, formation, temps d’arrêt, incidents, pénalités de non conformité.
- ROI : comparez coût VPN aux pertes potentielles dues aux incidents (amendes, interruptions, réputation).
Critères de sélection
- IP dédiée pour listes blanches et antifraude.
- Support des protocoles nécessaires (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) pour compatibilité.
- Localisation des serveurs avec points en Russie pour localisation et proches des utilisateurs pour la performance.
- Modalités de paiement adaptées aux PME (cartes russes, SBP).
- Politique claire sur les logs et démarrage rapide.
Indicateurs de succès
- Sécurité : proportion d’utilisateurs MFA, temps moyen de réponse incident, fréquence de rotation clés.
- Performance : latence moyenne et au 95e percentile, débit par utilisateur, fréquence reconnexions.
- Conformité : exhaustivité des journaux, couverture politique, résultats audits et auto-évaluations.
Pratique 6 : routage, split-tunneling et minimisation du transfert transfrontalier
Politiques de routage
- Tunnel complet : tout le trafic sort par la sortie corporate. Avantage : contrôle total ; inconvénient : charge et latence.
- Split-tunnel : uniquement réseaux et services corporate passent par le VPN ; le reste passe directement. Exige une configuration précise pour éviter la fuite de données personnelles.
Astuce pratiques
- Listes de domaines/IP pour services d’entreprise, y compris SaaS traitant PII, mise à jour régulière.
- Tests politiques : tests automatiques des routes à chaque changement de config.
- Contrôle DNS : résolution des domaines professionnels dans le VPN ; publics selon politique.
Pseudonymisation en frontière
Pour les intégrations avec services étrangers, mettez en place de la pseudonymisation : tokens à la place des identifiants personnels ; tables de correspondance stockées en Russie ; transfert sortant limité aux tokens et agrégats. Cela réduit le risque de transfert transfrontalier de données personnelles.
Pratique 7 : documents, formation et culture interne de sécurité
Dossier documentaire PME
- Politique SSI incluant section « accès VPN ».
- Règlement traitement des données personnelles, registre des sous-traitants.
- Règlement BYOD/MDM.
- Playbooks IR et catalogue de menaces liés au VPN.
- Journal des actions admin et modifications de config.
Formation des collaborateurs
- Onboarding : qu’est-ce que le VPN, pourquoi ne pas le désactiver, comment utiliser MFA.
- Phishing et ingénierie sociale dans le contexte de la compromission des comptes VPN.
- Minimisation des privilèges et travail dans un segment avec l’accès juste nécessaire.
Culture
Le VPN ne doit pas être un obstacle. Si la politique est trop rigide, les utilisateurs trouveront des contournements. Il faut donc équilibrer sécurité et confort : client rapide, reconnexions stables, instructions claires — et contrôle acceptable.
Erreurs courantes : ce qu’il faut éviter
- Un compte générique unique « pour tous les freelances ». Tueur d’enquêtes et de conformité.
- Absence de MFA « pour plus de confort ». Les attaques modernes exploitent le vol et brute force des mots de passe.
- Suites de chiffrement faibles et protocoles obsolètes. Révisez régulièrement vos configs.
- Absence ou logs « illisibles ». Sans logs vous êtes aveugles, en audit vous n’avez pas de preuves.
- Accès trop ouvert depuis le VPN à tout le bureau. Minimisez les mouvements latéraux, segmentez.
- Processus non formalisés (onboarding/offboarding). Un collaborateur parti avec un profil actif est un risque.
- Penser qu’un seul fournisseur suffit sans discipline interne. Les processus comptent plus que l’outil.
- Ignorer la localisation — transfert des PII via des nœuds étrangers avec split-tunnel par défaut.
Outils et ressources
Protocoles et serveurs
- WireGuard — minimaliste, rapide, idéal mobile et cloud.
- OpenVPN — flexible, compatible, large écosystème.
- strongSwan/LibreSwan — IKEv2/IPsec sous Linux.
- SoftEther/SSTP — optionnels pour réseaux complexes.
Distributions et appliances
- OPNsense/pfSense — interfaces conviviales, support IPsec, OpenVPN, WireGuard, firewall, IDS/IPS.
- MikroTik/EdgeRouter — routeurs abordables supportant IPsec et WireGuard.
- Linux-Bastion — hubs légers dans le cloud.
Gestion des accès et MFA
- Fournisseurs SSO avec support SAML/OIDC, TOTP/U2F ; intégration VPN via RADIUS/TLS.
Monitoring et logs
- SIEM et stockages logs : collecte syslog, métriques, alertes anomalies.
Recommandation pratique : quand opter pour un serveur VPN personnel
Si votre entreprise a besoin d’une IP dédiée stable pour listes blanches auprès de banques clients, services comptables, CRM et intégrations API, envisagez le service vpn.how comme option fiable. Ses atouts pour les PME : serveur VPN dédié (non partagé) avec IP propre, support WireGuard, OpenVPN, IKEv2, L2TP et SSTP — ce qui permet de choisir un protocole adapté à votre infrastructure et compatibilité ; présence de serveurs à Moscou et Saint-Pétersbourg (important pour localisation et faible latence) ainsi qu’à Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague et Stavanger — idéal pour les collaborateurs en déplacement et intégrations internationales sans transfert de données personnelles ; paiement cartes russes (y compris Tinkoff et Ozon), SBP et USDT/BTC — qui soulage les PME sur ce point ; tarifs à partir de 490 ₽ par jour et 2490 ₽ par mois avec remises long terme — transparence économique ; lancement automatique du serveur 5 minutes après paiement et politique sans logs pour respecter la minimisation des données. Ce n’est pas une pub mais un conseil pratique : une IP dédiée simplifie grandement la conformité et les intégrations.
Cas pratiques et résultats : exemples concrets
Cas 1. E-commerce, 25 salariés, contexte PCI DSS
Objectif : réduire le risque de fuite de données cartes dans la chaîne commande → paiement → traitement. Solution : Cloud-Hub en Russie sur WireGuard, tunnel complet pour les rôles « Paiement » et « Support », split-tunnel pour « Contenu/Marketing ». IP dédiée en listes blanches acquéreur et antifraude. MFA via TOTP, logs dans SIEM. Résultat : latence réduite de 18% comparé à l’ancien SSL-VPN appliance ; alertes fraude liées à une « IP instable » diminuées de 70% ; audit PCI confirmé le « contrôle adéquat des canaux avec PII » ; onboarding employé en 45 minutes au lieu de 1,5 jour.
Cas 2. Service B2B avec filiales, 80 salariés
Objectif : connecter 3 bureaux et 40 collaborateurs distants, garantir la localisation des données clients-russes. Solution : Office-Mesh en IKEv2/IPsec pour sites, WireGuard pour distants vers hub central, DNS corporate, journalisation dans stockage russe, politique d’« accès minimum nécessaire ». Résultat : 99,96% disponibilité tunnels sur le trimestre ; temps moyen de réaction incident 22 minutes ; contrôle d’inspection confirmé la localisation ; plaintes pour coupures réduites de 60%.
Cas 3. Comptabilité externalisée, 15 salariés, données sensibles
Objectif : accès sécurisé à 1C et documents, limiter les risques de consultation non autorisée et fuites. Solution : Zero-Trust-Lite — accès utilisateur uniquement à sa base, posture device (chiffrement disque, patchs à jour), Always-On VPN sur mobiles, IP dédiée en listes blanches banques et portails gouvernementaux. Résultat : zéro incident de mouvement latéral ; onboarding client réduit de 30% ; quatre tentatives d’accès externe bloquées grâce à restrictions géographiques et alertes.
FAQ : 10 questions approfondies
1. Le VPN est-il légal pour les entreprises en Russie ?
Oui, le VPN d’entreprise est légal. Il ne doit pas être utilisé pour accéder à des ressources interdites. L’essentiel pour les entreprises est d’assurer conformité à la loi 152‑ФЗ, localisation des PII en Russie et formalisation correcte des transferts transfrontaliers si nécessaire.
2. Que choisir : WireGuard, OpenVPN ou IKEv2 ?
WireGuard pour la vitesse et la simplicité sur mobile/cloud ; OpenVPN pour la flexibilité et la compatibilité ; IKEv2/IPsec comme standard pour tunnels inter-bureaux et routeurs. Souvent une solution hybride : IKEv2 pour sites, WireGuard pour employés.
3. Ai-je besoin d’une IP dédiée ?
Si vous vous connectez à des banques clients, systèmes de paiement, messagerie corporate, intégrations API et souhaitez listes blanches et réputation IP stable — oui, l’IP dédiée facilite grandement la vie et la traçabilité.
4. Comment éviter que les PII sortent à l’étranger ?
Utilisez des hubs en Russie, tunnels complets pour les rôles manipulant des PII, politiques de routage strictes et DNS corporate. Au besoin, pseudonymisation et tokenisation en frontière.
5. Comment garantir des preuves pour les audits ?
Tenez les logs d’authentification et d’action stockés en Russie ; gardez procédures actualisées et schémas des flux ; journal des modifications de config ; rapports de rotation de clés ; traces onboarding/offboarding ; documents incidents et réponses.
6. Quelle est la protection minimale pour une PME ?
MFA, segmentation des rôles, suites de chiffrement à jour, journaux dans stockage centralisé, mises à jour régulières, monitoring basique des anomalies, hub de secours.
7. Que faire avec les appareils personnels des employés ?
BYOD seulement avec politiques strictes : MDM/EMM, chiffrement disque, règles de mot de passe, containerisation, blocage root/jailbreak, contrôle des applications. Sinon privilégiez appareils corporate.
8. Comment mesurer si notre VPN fonctionne bien ?
Mesurez : disponibilité des tunnels, latence p95, fréquence de reconnexion, MTTR moyen, proportion d’utilisateurs MFA, exhaustivité des logs, taux de réussite des tests réglementaires de routage.
9. Peut-on se passer de logs « pour la vie privée » ?
Non. Les logs sont essentiels pour la sécurité et la conformité. Minimisez-les toutefois : ne collectez que l’essentiel, limitez l’accès, anonymisez quand possible et permis.
10. Quelle est la rapidité de déploiement d’un stand de test ?
Une à deux heures pour un stand basique : serveur virtuel en Russie, installation WireGuard/OpenVPN, génération clés, config pour 3–5 utilisateurs, routes basiques, MFA et envoi logs. Ensuite, ajustements politiques, segmentation et sauvegardes.
Conclusion : résumé et prochaines étapes
Le VPN n’est pas juste un « tunnel chiffré ». Pour une petite entreprise en Russie, c’est un outil de gestion des risques, de conformité à la loi 152‑ФЗ, de localisation des données et de fiabilité des intégrations. Principes clés : design Legal-by-Design, garder les PII en Russie, minimiser les accès, enregistrer événements et règles, former les équipes et tester l’infrastructure. Commencez concrètement en trois étapes : 1) documentez les flux et choisissez la topologie (Cloud-Hub, Office-Mesh ou Zero-Trust-Lite) ; 2) déployez un hub pilote en Russie avec MFA, logs et IP dédiée ; 3) formalisez onboarding/offboarding, rotation de clés et procédures de réaction. En 2–4 semaines, vous passerez du pilote à la production et couvrirez 80% des risques standards. Ensuite, monitoring, amélioration des métriques et audits réguliers. Alors, le VPN deviendra un atout, pas un problème : vos services seront accessibles, données clients protégées, audits réussis et partenaires confiants dans vos intégrations.