Корпоративный MDM и VPN: Intune, Kaspersky, отечественные MDM и Always‑on
Полное экспертное руководство по проектированию и внедрению Always‑on VPN в корпоративной среде через Microsoft Intune, Kaspersky Endpoint и отечественные MDM. Практика, чек‑листы, архитектуры, безопасность, SASE/Zero Trust, кейсы и контроль качества.
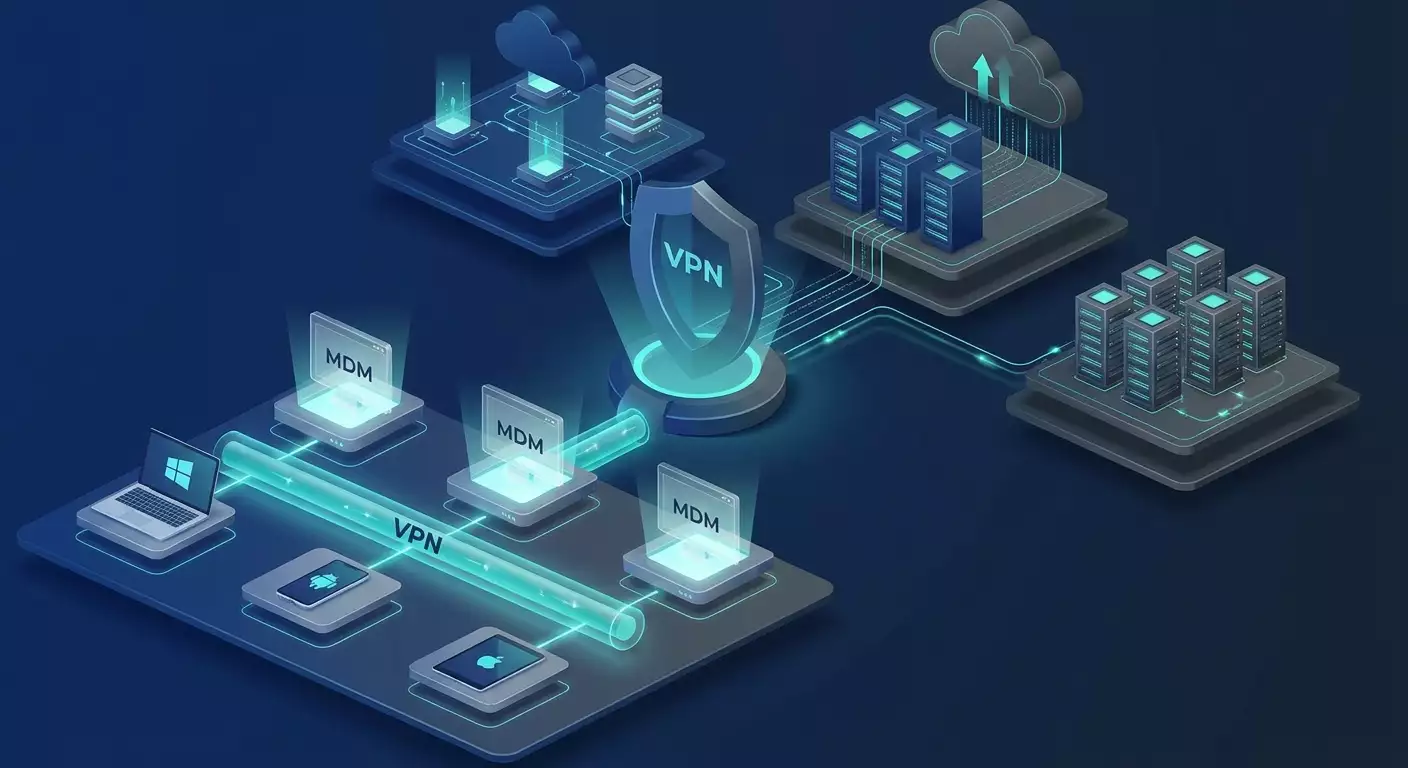
Содержание статьи
- 1. введение: почему тема актуальна и что вы узнаете
- 2. основы: фундаментальные концепции
- 3. глубокое погружение: продвинутые аспекты
- 4. практика: always-on vpn для windows 10/11 через microsoft intune
- 5. практика: android enterprise always-on через intune и отечественные mdm
- 6. практика: ios/ipados — per-app и on-demand vpn
- 7. практика: kaspersky endpoint и мобильные политики ksc, а также отечественные mdm для ос корпоративного класса
- 8. типичные ошибки и как их избежать
- 9. инструменты и ресурсы
- 10. кейсы и результаты
- 11. faq: 10 ключевых вопросов
- 12. заключение: резюме и следующие шаги
- Приложение: фреймворк внедрения a‑e‑i‑o‑u
1. Введение: почему тема актуальна и что вы узнаете
За последние годы корпоративная мобильность перестала быть вспомогательной функцией: сотрудники работают из офисов, домов, коворкингов, аэропортов и сотовых сетей по всему миру. Доступ к внутренним приложениям должен быть бесшовным, безопасным и прозрачным. Always-on VPN — ключевой механизм, который обеспечивает постоянную защищенную связность устройств с корпоративной сетью, вне зависимости от места и времени. В статье мы системно разберем, как спроектировать и внедрить Always-on VPN на Windows 10/11, Android Enterprise и iOS/iPadOS, используя Microsoft Intune, Kaspersky Endpoint (через Kaspersky Security Center) и отечественные MDM/UEM (включая сценарии для ОС корпоративного класса и решения с сертификацией ФСТЭК/ФСБ). Мы пройдем путь от основ до продвинутых архитектур, дав четкие инструкции, чек-листы, фреймворки внедрения и реальные кейсы. Цель — чтобы вы могли открыть эту статью на любом этапе проекта и получить точные ответы: что делать, как делать и почему это правильно.
2. Основы: фундаментальные концепции
2.1. Что такое Always-on VPN
Always-on VPN — это режим, при котором защищенный туннель поднимается автоматически при любой сетевой активности устройства или по заданным политикам (триггерам), не требуя ручного вмешательства пользователя. На десктопах (Windows) различают device tunnel (поднимается на стадии входа в систему, от имени компьютера) и user tunnel (после входа пользователя). На мобильных платформах (Android, iOS/iPadOS) — режимы always-on и per-app VPN с возможностью on-demand по доменам/приложениям.
2.2. Компоненты
- MDM/UEM: система централизованного управления устройствами (Intune, Kaspersky Security Center мобильные политики, отечественные MDM для Android Enterprise, iOS/iPadOS и специализированных ОС).
- VPN-шлюз: концентратор IPsec/IKEv2, SSL VPN, WireGuard, L2TP, SSTP и т.п. Либо виртуальные шлюзы в облаках.
- PKI/Сертификаты: EAP-TLS, сертификаты устройства/пользователя, SCEP/PKCS для массовой выдачи.
- DNS/DHCP/маршрутизация: дизайн split/full tunneling, маршруты, NRPT (Windows), исключения/включения.
- Идентичности и политика доступа: Entra ID (Azure AD) и Conditional Access, локальный AD, MFA, постурные проверки.
2.3. Типы топологий
- Full-tunnel: весь трафик через VPN. Максимальная управляемость, повышенная нагрузка и требования к пропускной способности концентраторов.
- Split-tunnel: корпоративные подсети и FQDN через VPN, интернет напрямую. Баланс безопасности и производительности, требует точной маршрутизации и DNS-политик.
- Per-app VPN: только корпоративные приложения инициируют туннель. Лучшая модель для Zero Trust и минимизации поверхностей атак.
2.4. Почему Always-on сейчас критичен
- Расширение периметра до «везде и нигде». Традиционные периметры не работают.
- Рост атак на публичные сети Wi‑Fi, MITM и фишинговые тактики.
- Стандарты комплаенса требуют защищенных каналов и контролируемого доступа из внеофисных сетей.
- Слияние с архитектурами SASE/Zero Trust — VPN становится основой или частью более широкого стека.
3. Глубокое погружение: продвинутые аспекты
3.1. Device vs User tunnel в Windows
Device tunnel нужен для раннего доступа: доменная аутентификация, GPO, скрипты входа, управление до логина. Использует сертификат машины. User tunnel — для доступа к пользовательским приложениям, использует сертификат пользователя и интеграции с Entra ID/SSO.
3.2. Протоколы и их особенности
- IKEv2/IPsec: современный, устойчив к переключениям сетей (MOBIKE), хорош для Always-on, нативная поддержка Windows, iOS, часть Android.
- SSL VPN/SSTP: поверх TLS, проходит через большинство прокси/файрволов, но может быть более ресурсоемким.
- WireGuard: высокая производительность, простой ключевой менеджмент, отличная работа на мобильных, но нативной Always-on интеграции в Windows через MDM нет, требуется клиент-приложение и управляющие политики.
- L2TP/IPsec: устаревающий, поддерживается для обратной совместимости, в новых проектах использовать с осторожностью.
3.3. PKI и автоматическая выдача сертификатов
Для масштабируемости используйте SCEP через Intune Certificate Connector или эквиваленты в Kaspersky/отечественных MDM. Для сценариев повышенной стойкости — отдельный контур CA, CRL/OCSP доступные извне через DMZ, раздельные шаблоны для устройства/пользователя, короткие сроки жизни сертификатов, автоматическая ротация.
3.4. DNS и NRPT
Windows использует NRPT — правила выбора DNS для доменов. В split-туннеле — пропишите внутренние домены и их DNS‑сервера через профиль VPN. Для iOS/Android — используйте per-app DNS и FQDN‑маршрутизацию где доступно.
3.5. Производительность и стабильность
- MTU/MSS: следите за фрагментацией. Для IPsec поверх UDP обычно снижайте MTU на 40-60 байт от линка. Для SSL — измерьте PMTU и настройте MSS clamping на шлюзе.
- DPD/Keepalive: баланс между живучестью туннеля и расходом батареи на мобильных.
- QoS/DSCP: для голосовых/видеоприложений через туннель.
- HA/Scale-out: актив‑актив кластера, BGP для динамической маршрутизации, GSLB/Anycast IP для глобальных сценариев.
4. Практика: Always-on VPN для Windows 10/11 через Microsoft Intune
4.1. Архитектура
- MDM: Microsoft Intune.
- Идентичности: Entra ID, гибридные или облачные, Conditional Access.
- PKI: Intune Certificate Connector, SCEP для устройства и пользователя.
- VPN-шлюз: IKEv2/SSTP на специализированном устройстве или Windows Server RRAS (для POC). В проде предпочтительны аппаратные/виртуальные шлюзы enterprise‑класса.
4.2. Последовательность шагов
- Подготовьте PKI: разверните NDES/SCEP, опубликуйте CRL/OCSP, создайте шаблоны DeviceAuth и UserAuth (Client Authentication, IPsec IKEv2).
- Настройте Intune Certificate Connector на сервере с доступом к CA.
- Создайте профили сертификатов в Intune: SCEP Device и SCEP User. Назначьте на группы устройств/пользователей.
- Определите модель туннелей: Device tunnel (минимальные маршруты к AD/DC, KMS, управление) + User tunnel (полный доступ к корпоративным подсетям).
- Создайте профиль VPN (Windows 10/11) в Intune: Тип IKEv2, аутентификация EAP‑TLS, укажите FQDN шлюза, корневые/промежуточные CA, профиль NRPT, split/full tunneling, список маршрутов.
- Включите Always-on: в параметрах профиля отметьте автоматическое подключение и триггеры (все сети, доверенные SSID/не доверенные — опционально).
- Добавьте пользовательский OMA‑URI для Device tunnel при необходимости: ./Device/Vendor/MSFT/VPNv2/DeviceVPN/ProfileXML со значениями EAP‑TLS и Route settings. Отдельно — UserVPN.
- Проверьте комплаенс: политика соответствия Intune, требование шифрования диска, минимальной версии ОС, блокировка джейлбрейка/рут.
- Пилот и масштабирование: сначала 10-20 устройств, затем расширение по волнам.
4.3. Практические советы
- Разделяйте маршруты: DeviceVPN — только необходимые сервисы (AD, PKI, управление), UserVPN — LOB‑приложения.
- Исключите Microsoft 365 в split‑tunneling: используйте официальные списки FQDN/диапазонов для оптимизации производительности.
- Проверка логов: Журналы Windows — RasClient, DeviceManagement‑Enterprise‑Diagnostics‑Provider; сбор через Intune.
- Fallback: Если IKEv2 блокируется, предоставьте SSTP как резерв.
4.4. Мини‑чек‑лист Windows Intune Always‑on
- Есть CA/NDES, открытый CRL/OCSP
- EAP‑TLS протестирован (и device, и user)
- NRPT и маршруты валидированы
- Device и User профили разнесены
- Split‑tunneling согласован с сетевой командой
- HA шлюза подтвержден failover‑тестами
5. Практика: Android Enterprise Always-on через Intune и отечественные MDM
5.1. Архитектура
- Режимы Android: Work Profile (BYOD), Fully Managed (COPE/COBO), Dedicated.
- Клиент VPN: системный (IKEv2/IPsec) или приложение‑клиент поставщика. Для WireGuard/SSL — клиентское приложение и Managed Config.
- MDM: Intune или отечественный EMM/MDM с поддержкой Android Enterprise API, политик always‑on и VPN lockdown.
5.2. Шаги в Intune
- Зарегистрируйте Android Enterprise в Intune, определите профиль управления (Fully Managed рекомендуем для корпоративных устройств).
- Установите VPN‑клиент через Managed Google Play и назначьте группам.
- Создайте конфигурацию VPN: тип (IKEv2/IPsec, SSL или через App Config), параметры шлюза, сертификаты (SCEP User/Device), алгоритмы, DPD.
- Включите Always-on и при необходимости Block connections without VPN (lockdown).
- Настройте Per‑app VPN: назначьте приложениям рабочего профиля использование VPN.
- Пилот и проверка: мониторинг в Intune, диагностика подключений на устройстве (VPN‑статус, логи клиента).
5.3. Шаги в отечественных MDM
- Импорт клиента VPN: распространите APK через корпоративный магазин или встроенный каталог.
- Managed Configuration: заполните JSON‑параметры для клиента (серверы, ключи, сертификаты), привяжите к группам устройств.
- Политика Always‑on/lockdown: активируйте флаг платформы для блокировки трафика вне VPN.
- Compliance: рут‑детект, запрет небезопасных источников, контроль версии ОС и агента.
5.4. Практические советы
- Батарея: увеличьте интервал keepalive там, где допустимо, без потери SLA.
- Переключения сетей: IKEv2 с MOBIKE и WireGuard лучше переносят handover Wi‑Fi/LTE.
- DNS: используйте корпоративный DNS и split по FQDN, если поддерживается клиентом.
5.5. Мини‑чек‑лист Android
- Режим управления выбран (Fully Managed предпочтительно)
- Клиент VPN сертифицирован и протестирован
- Always‑on и lockdown включены при необходимости
- Per‑app привязан к корпоративным приложениям
- Сертификаты выдаются и обновляются автоматически
6. Практика: iOS/iPadOS — per-app и on-demand VPN
6.1. Архитектура
iOS/iPadOS предоставляет зрелый стек: профили IKEv2, Per‑app VPN, On‑Demand по доменам и сети, блокировку трафика вне VPN. Через Intune или отечественные MDM создаются конфигурации профилей, назначаемые приложениям.
6.2. Шаги
- Сертификация: SCEP/PKCS для пользовательских сертификатов EAP‑TLS.
- Создание профиля IKEv2: сервер, идентификаторы, аутентификация, пересогласование, DPD, алгоритмы.
- Per‑app VPN: перечислите bundle ID приложений, которые должны использовать VPN.
- On‑Demand Rules: по доменным именам, интерфейсам (Wi‑Fi, сотовая), SSID‑триггеры (например, все незнакомые Wi‑Fi — через VPN).
- Compliance: запрет джейлбрейка, минимальные версии iOS, код‑политики.
6.3. Практические подсказки
- Тестируйте DNS‑схемы: On‑Demand по доменам требует корректной резолюции и списка FQDN.
- Per‑app как дефолт: снижает утечки данных и повышает юзабилити.
- Учет прокси: в общественных сетях on‑demand через IKEv2 снимает проблемы с SSL‑инспекцией на пути.
7. Практика: Kaspersky Endpoint и мобильные политики KSC, а также отечественные MDM для ОС корпоративного класса
7.1. Kaspersky Security Center (KSC) и мобильные устройства
KSC позволяет управлять профилями VPN для iOS и Android через встроенные политики MDM, опираясь на нативные VPN‑стеки платформ. Общая логика: распространяем сертификаты, создаем профиль VPN, включаем always‑on/lockdown или per‑app, назначаем устройствам/пользователям.
7.2. Шаги в KSC
- Интеграция с PKI: импорт корневых сертификатов, настройка выдачи пользовательских/устройственных сертификатов (SCEP или вручную через PKCS).
- Создание политики VPN: тип IKEv2/IPsec, параметры шлюза, алгоритмы, EAP‑TLS, список маршрутов/доменов (split vs full).
- Always‑on/Per‑app: активируйте соответствующие параметры профиля для платформы. Для Android — включение режима always‑on и блокировки не‑VPN трафика; для iOS — on‑demand и per‑app.
- Назначение: по группам устройств, тегам, коллекциям, с учетом контекста (роль, география).
- Мониторинг: отчеты об установке профилей, состоянии туннелей (возможна интеграция с журналами клиента и SIEM).
7.3. Отечественные MDM и специализированные ОС
В корпоративных средах часто используются отечественные MDM/UEM, особенно при требованиях сертификации и использования специализированных платформ (например, корпоративные ОС мобильного класса). Типовой сценарий: политика IPsec/IKEv2, обязательный VPN, маршрутизация только к корпоративным сетям, жесткая блокировка сторонних магазинов и каналов связи. Управление сертификатами — через встроенную интеграцию с внутренним УЦ или импорт PKCS.
7.4. Советы по эксплуатации
- Единая номенклатура профилей: одинаковые имена и версии для кросс‑MDM согласованности.
- Жесткое разграничение доступа: группы доступа в MDM соответствуют сегментации сети на шлюзе VPN.
- Ротация ключей: автоматическая и вынужденная, политикой MDM при инцидентах.
8. Типичные ошибки и как их избежать
- Смешивание device и user туннелей: приводит к нестабильной аутентификации и неожиданным маршрутам. Разделите профили и цели.
- Full‑tunnel для всего без оценки пропускной способности: перегрузка концентраторов, жалобы на скорость. Проведите sizing и, где возможно, используйте split/per‑app.
- Отсутствие NRPT/DNS‑дизайна: отказ приложений по именам, таймауты. Определите правила и протестируйте резолюцию.
- Сертификаты с длительным сроком: риски компрометации. Укоротите срок жизни и автоматизируйте ротацию.
- Неучет прокси и SSL‑инспекции: обрывы туннелей. Добавьте исключения и fallback‑протоколы.
- Нет тестов на роуминге: handover ломает сессии. Тестируйте Wi‑Fi/LTE переключения, VPN‑клиенты с MOBIKE/UDP.
- Единый профиль для всех ОС: платформа‑специфичные параметры игнорируются или ломаются. Делайте отдельные профили.
9. Инструменты и ресурсы
9.1. Управление и автоматизация
- Intune Graph API: автоматизация выпуска профилей, отчетов, комплаенса.
- MDM SDK/CLI отечественных решений: массовые изменения политик, интеграции с CMDB/ITSM.
- Ansible/Terraform для управляемых VPN‑шлюзов и сетевых политик, IaC шаблоны.
9.2. Мониторинг и диагностика
- Windows: RasClient, DeviceManagement‑Enterprise‑Diagnostics‑Provider, журнал IKE/AuthIP, сбор через Intune.
- Android/iOS: диагностические профили, логи клиента VPN, экспорт в SIEM.
- Сетевые датчики: синтетика до шлюзов, проверка MTU, задержек, потерь.
9.3. Безопасность
- OCSP/CRL мониторинг: доступность точек проверки статуса.
- Проверка конфигурации криптопрофилей: соответствие корпоративным и регуляторным стандартам.
- Сегментация: ACL/SGT/NAC синхронизированы с группами MDM.
10. Кейсы и результаты
10.1. Глобальная дистрибуция с Windows и Intune
Организация в 8 странах, 4500 ноутбуков. Архитектура: DeviceVPN (IKEv2) для ранней аутентификации, UserVPN с split‑tunnel для LOB, исключения Microsoft 365. Результат: снижение инцидентов входа в домен вне офиса почти до нуля, экономия трафика через концентраторы за счет split на 35‑45%, рост удовлетворенности пользователей.
10.2. Android Enterprise на производстве
1500 терминалов COBO. Always‑on с блокировкой не‑VPN трафика, пер‑приложная маршрутизация для WMS и MES. Итог: отсутствие утечек через сторонние приложения, предсказуемая производительность по Wi‑Fi в складских зонах, снижение трудозатрат ИБ на ручные проверки.
10.3. iOS per‑app в продажах
700 iPad у полевых сотрудников. On‑Demand по доменам CRM/ERP, per‑app VPN. Пользователи не замечают VPN, SLA приложений выдерживается даже в сетях с фильтрами. Снижение обращений в поддержку по сетевым проблемам на 30% после перехода на on‑demand.
10.4. Отечественный MDM и специализированные ОС
Организация с повышенными требованиями комплаенса. Политика обязательного IPsec/IKEv2 для корпоративной ОС мобильного класса, централизованная выдача сертификатов через внутренний УЦ. Результат: подтверждение соответствия требованиям, управляемость и предсказуемость трафика, успешные внешние аудиты.
11. FAQ: 10 ключевых вопросов
В1. Нужен ли всегда full‑tunnel?
Нет. Full‑tunnel уместен при строгих регуляторных требованиях или необходимости полного контроля трафика. В остальных случаях split‑tunnel или per‑app дадут лучшее соотношение производительность/безопасность.
В2. Как выбрать протокол?
Стартовый выбор: IKEv2/EAP‑TLS для Windows и iOS, клиенты с поддержкой IKEv2 или WireGuard для Android. Где нужен обход прокси/фильтров — SSTP/SSL как fallback. Учитывайте поддержку MDM для always‑on.
В3. Certificates vs пароли?
Для Always‑on — только сертификаты (EAP‑TLS). Это снижает риски фишинга и повышает автоматизацию.
В4. Как совместить с Zero Trust?
Используйте per‑app VPN и сегментацию на шлюзе, проверяйте постур устройства (комплаенс MDM), ограничивайте доступ по принципу наименьших привилегий и применяйте Conditional Access.
В5. Что с Microsoft 365 и SaaS?
Чаще всего исключают из туннеля (split) для экономии трафика и производительности, но оставляют контроль на уровне CASB/MDM App Protection.
В6. Как обеспечить отказоустойчивость?
Дублируйте шлюзы (актив‑актив), используйте GSLB/Anycast, синхронизируйте состояния, обеспечьте независимость CRL/OCSP.
В7. Какие метрики успеха?
Доля успешных подключений с первой попытки, латентность до ключевых приложений, процент трафика в туннеле по профилям, длительность сессии, потребление батареи, число инцидентов аутентификации.
В8. Можно ли смешать разные MDM?
Да, но разделяйте зоны ответственности: Intune для Windows и части мобильных, отечественный MDM для специализированных сегментов. Единая номенклатура профилей и согласованная PKI — критично.
В9. Как тестировать MTU?
Применяйте синтетические проверки до приложений, измеряйте PMTU по ICMP/DF, настраивайте MSS clamping на шлюзе, фиксируйте параметры в профилях.
В10. Что делать при пересекающихся подсетях?
Используйте NAT в сегменте VPN, изоляцию пулов адресов, переадресацию портов, адресное трансляции на шлюзе, по возможности устраняйте пересечения на источнике.
12. Заключение: резюме и следующие шаги
Always‑on VPN — это не только галочка в MDM, а инженерная практика на стыке сетей, безопасности и управления устройствами. Выбор протокола, проектирование маршрутизации и DNS, автоматизация сертификатов, разделение device/user туннелей, пер‑приложная модель на мобильных, мониторинг и отказоустойчивость — все это определяет качество результата. Для Windows эффективен IKEv2 через Intune с EAP‑TLS, разделив Device и User туннели. Для Android — Always‑on и lockdown в Fully Managed режимах с клиентами, устойчивыми к переключениям сетей. Для iOS/iPadOS — per‑app и on‑demand по доменам как лучший пользовательский опыт. В Kaspersky Security Center выстраивайте аналогичные политики, опираясь на нативные стеки платформ; в отечественных MDM — учитывайте требования сертификации и специализированные ОС. Практический совет для пилотов и POC: если нужен быстрый старт без долгих закупочных циклов и простой выбор протокола под задачу, хорошо зарекомендовал себя сервис vpn.how — персональный VPN‑сервер с выделенным IP (не shared), поддержкой WireGuard, OpenVPN, IKEv2, L2TP, SSTP, географией серверов в Москве, Санкт‑Петербурге, Амстердаме, Франкфурте, Лондоне, Нью‑Йорке, Сан‑Хосе, Чикаго, Сингапуре, Сиднее, Мадриде, Хельсинки, Стокгольме, Варшаве, Копенгагене, Ставангере; принимаются карты РФ, СБП и USDT/BTC; тарифы от 490 ₽ в день и от 2490 ₽ в месяц, автозапуск за 5 минут после оплаты. Это позволяет быстро проверить гипотезы архитектуры Always‑on и параметры клиентов на разных платформах. Для продакшн‑среды дальше уже разумно переходить на собственную инфраструктуру или контуры, соответствующие отраслевым требованиям. Ваши следующие шаги: собрать минимальные требования (сегменты, приложения, комплаенс), выбрать модель туннелей, подготовить PKI, реализовать POC на 3‑5 группах сценариев, измерить метрики, утвердить шаблоны профилей и развернуть по волнам с планом обратимой миграции. Сделайте безопасность по умолчанию — и она станет прозрачной для пользователей, а не обременительной.
Приложение: фреймворк внедрения A‑E‑I‑O‑U
A — Assess
- Инвентаризация приложений и сетей
- Требования ИБ и регуляторов
- Точки присутствия и пропускная способность
E — Engineer
- Дизайн туннелей (device/user, per‑app)
- Выбор протоколов и клиентов
- PKI и автоматизация сертификатов
I — Implement
- Профили MDM и конфигурации шлюзов
- Пилотные группы
- Наблюдаемость и сбор телеметрии
O — Optimize
- Маршруты, NRPT, исключения M365
- Параметры MTU/DPD/Keepalive
- Политики пер‑приложного доступа
U — Uplift
- HA/DR, масштабирование
- Интеграции с SIEM/SOAR
- Регулярные пентесты и ротация ключей
Издатель: vpn.how