VPN für kleine Unternehmen in Russland: Compliance und Schutz von Kundendaten gemäß 152‑ФЗ
Umfassender Leitfaden für kleine Unternehmen in Russland: So wählen und implementieren Sie ein VPN zur Erfüllung der Anforderungen des 152‑ФЗ und zum Schutz von Kundendaten. Praktische Architekturen, Checklisten, Protokolle, Topologien, BYOD, Monitoring, Fallstudien, Fehler und Tools. Fachkundig und praxisnah.
Inhalt des Artikels
- Einleitung: warum dieses thema relevant ist und was sie lernen
- Grundlagen: wesentliche konzepte (für einsteiger)
- Vertiefung: fortgeschrittene aspekte
- Praxis 1: legal-by-design – vpn nach 152‑фз planen
- Praxis 2: architekturpattern und umsetzung schritt für schritt
- Praxis 3: fernzugang, byod und gerätemanagement
- Praxis 4: betriebssicherheit, monitoring und ausfallsicherheit
- Praxis 5: wirtschaftlichkeit, anbieterwahl und erfolgsmessung
- Praxis 6: routing, split-tunneling und minimierung grenzüberschreitender übertragungen
- Praxis 7: dokumente, schulung und sicherheitskultur
- Typische fehler: was sie vermeiden sollten
- Tools und ressourcen
- Fallstudien und resultate: echte anwendungsbeispiele
- Faq: 10 tiefgehende fragen
- Fazit: zusammenfassung und nächste schritte
Einleitung: Warum dieses Thema relevant ist und was Sie lernen
Kleine Unternehmen in Russland stehen vor einer doppelten Herausforderung: Sie müssen Kundendaten schützen und gleichzeitig die gesetzlichen Anforderungen erfüllen – vor allem das 152‑ФЗ zum Schutz personenbezogener Daten sowie Regeln zur grenzüberschreitenden Datenübertragung und Datenlokalisierung. Gleichzeitig sollen stabile Fernzugänge für Mitarbeiter, Filialen und Auftragnehmer gewährleistet werden. In den Jahren 2024–2026 sind Cyberbedrohungen komplexer geworden, die Anforderungen im Risikomanagement strenger, und die digitale Infrastruktur vieler Unternehmen verteilt sich zwischen Büros, Cloud-Diensten und den Heimbüros der Mitarbeiter. In dieser Realität sind VPNs zur tragenden Infrastruktur geworden: über sie laufen zentrale Dienste, Benutzerkonten, Zahlungsprozesse und Kundendaten.
In diesem Leitfaden behandeln wir systematisch: Was ist VPN und wie hilft es, die Anforderungen von 152‑ФЗ, 242‑ФЗ (Lokalisierung), 187‑ФЗ (kritische Infrastruktur, falls relevant) zu erfüllen; wie Sie eine Zugriffsarchitektur für Büro, Filialen und Remote-Mitarbeiter bauen; welches Protokoll für Ihre Last am besten passt; wie Sie ein sicheres Gerätemanagement (inklusive BYOD), Logging und Monitoring realisieren; wie Sie Prozesse für Audits dokumentieren; welche Fehler häufig passieren und wie Sie diese vermeiden. Sie bekommen Schritt-für-Schritt-Anleitungen, Checklisten, Architekturpattern und reale Beispiele mit Zahlen. Unser Ziel ist, dass dieser Leitfaden Ihr verlässlicher Bezugspunkt und „Taschenstandard“ für die Praxis wird.
Grundlagen: Wesentliche Konzepte (für Einsteiger)
Was ist VPN und wie funktioniert es
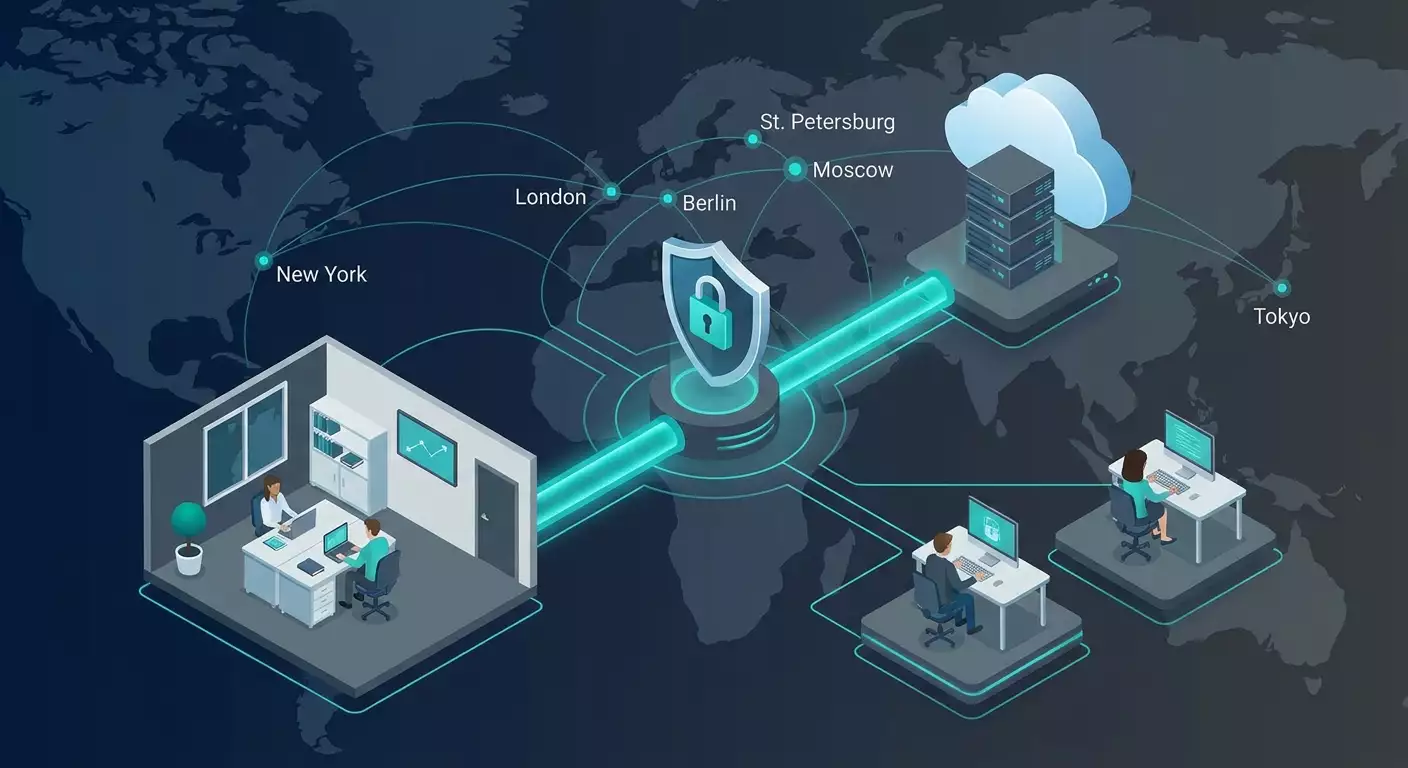
VPN ist ein verschlüsselter „Tunnel“ zwischen Netzwerkknoten (z. B. einem Mitarbeitenden-Gerät und dem Firmenserver, zwei Büros oder Büro und Cloud). Die Verschlüsselung gewährleistet Vertraulichkeit, die Authentifizierung stellt sicher, dass nur autorisierte Geräte und Nutzer Zugang haben. VPN maskiert interne Adressierung, isoliert Services, ermöglicht Zugriffskontrolle und protokolliert Aktivitäten.
Wichtige VPN-Typen
- Remote Access VPN – Fernzugang für Mitarbeiter zu Firmendaten. Läuft meist über SSL/TLS, WireGuard oder IKEv2/IPsec, unterstützt MFA und Client-Apps.
- Site‑to‑Site VPN – vernetzt Büros oder Büro und Rechenzentrum/Cloud in einem sicheren Netz. Typischerweise IPsec oder WireGuard, mit Routing zwischen Subnetzen.
- Cloud VPN – virtueller Server in der Cloud, über den der Zugriff auf Firmendienste und/oder das Internet mit Firmen-IP erfolgt. Ideal für kleine Teams und schnelle Skalierung.
VPN-Protokolle kurz erklärt
- WireGuard – modern, schlank und schnell, basiert auf Curve25519- und ChaCha20-Poly1305-Kryptografie. Einfache Konfiguration, hohe Performance, stabil in mobilen Netzen.
- OpenVPN – bewährt, flexibel, läuft über TLS, unterstützt viele Szenarien inklusive komplexer Policies und Legacy-Infrastruktur.
- IKEv2/IPsec – De-facto-Standard für Site-to-Site und mobile Clients; robust bei Verbindungsabbrüchen, unterstützt Hardware-Beschleunigung, gut für Firmenrouter.
- L2TP/IPsec und SSTP – für Kompatibilität mit bestimmten Betriebssystemen und Netzwerken; eher Übergangslösung.
Warum VPN für kleine Unternehmen im Kontext von 152‑ФЗ wichtig ist
- Vertraulichkeit: Verschlüsselung des Traffics bei der Übertragung personenbezogener Daten, Geschäftsgeheimnisse, Verträge und Finanztransaktionen.
- Integrität: Schutz vor Manipulation und Fälschung durch kryptografische Mechanismen und Integritätsprüfungen.
- Verfügbarkeit: Redundante Kanäle und Zugangsstellen, damit Geschäftsprozesse nicht unterbrochen werden.
- Zugriffssteuerung: Rollentrennung, Protokollierung von Nutzer- und Geräteaktivitäten für Compliance und interne Untersuchungen.
Vertiefung: Fortgeschrittene Aspekte
Anforderungen des russischen Rechts für KMU im Fokus
- 152‑ФЗ „Über personenbezogene Daten“: rechtliche Grundlagen der Verarbeitung, Registrierung/Benachrichtigung des Betreibers, Umsetzung technischer und organisatorischer Schutzmaßnahmen (interne Richtlinien, Bedrohungsmodelle, Zertifizierung/Schutzniveau-Bewertung, falls notwendig).
- 242‑ФЗ (Datenlokalisierung): Erst- und Speicherung personenbezogener Daten russischer Bürger auf Servern innerhalb Russlands. VPN hilft, den Zugang zu segmentieren und den Datenverarbeitungskreis innerhalb Russlands sicherzustellen.
- Grenzüberschreitende Übertragung: bei Datenexport ins Ausland – rechtliche Grundlagen, Sicherheitsniveau des Empfängerlandes prüfen, Roskomnadzor benachrichtigen, vertragliche Garantien einhalten. Im Netzwerk wird das durch Routing-Policies und Logging gelöst.
- 187‑ФЗ (kritische Informationsinfrastruktur): Für KII-Subjekte gelten erhöhte Anforderungen an Schutz, Vorfallmanagement und zertifizierte Mittel. Auch wenn Sie kein KII-Subjekt sind, lohnt sich die Orientierung an Best Practices.
- Branchenvorgaben: PCI DSS beim Kartenempfang, 402‑ФЗ (Buchhaltung) beeinflusst indirekt die Aufbewahrung von Aufzeichnungen, GDPR bei Betreuung EU-Bürgern.
Bedrohungsmodell und Rolle des VPN
Erstellen Sie ein Bedrohungsmodell angepasst an KMU mit dem Fokus Daten–Nutzer–Services–Kanäle. Für jedes Element betrachten Sie Vertraulichkeit, Integrität und Verfügbarkeit. Nutzen Sie eine vereinfachte STRIDE-Analyse: Spoofing (S), Tampering (T), Repudiation (R), Information Disclosure (I), Denial of Service (D), Elevation of Privilege (E). VPN minimiert Risiken von I (Offenlegung) und S/T (Fälschung/Manipulation) auf Netzebene, ersetzt aber keinen Applikationszugangskontrollmechanismus und keine Protokollierung.
Wichtigkeit einer dedizierten IP
Für kleine Unternehmen löst eine dedizierte öffentliche IP mehrere Aufgaben gleichzeitig: Whitelists bei Banken, Buchhaltungsdiensten, CRM; Reduzierung von Fraud-Alerts bei Zahlungsanbietern; stabile API-Integrationen (Rate-Limits und Geoprüfungen); korrekte SPF/DKIM/DMARC für Firmenmails über festen Ausgangspunkt. Ein VPN mit persönlicher IP erleichtert Audits und Nachvollziehbarkeit der Netzwerkaktivitäten.
Verschlüsselung und Schlüsselmanagement
- Moderne Cipher Suites: WireGuard nutzt ChaCha20‑Poly1305; OpenVPN TLS 1.3, AES‑GCM, perfekt forward secrecy (ECDHE); IKEv2/IPsec AES‑GCM, SHA‑2, ECDSA.
- Schlüsselmanagement: individuelle Schlüssel für Nutzer und Geräte, Ablaufdaten, Widerruf via CRL/OCSP (TLS), Schlüsselrotation bei Vorfällen, sichere Speicherung in Geheimnisspeichern.
- MFA und Zertifikate: Kombinationen aus Zertifikat + Passwort + OTP/Push-Token, Device-Posture-Prüfungen.
Praxis 1: Legal-by-Design – VPN nach 152‑ФЗ planen
Schritt 1: Daten klassifizieren
Erstellen Sie eine einfache Matrix: Personendatenkategorien (allgemein, speziell, biometrisch), Betriebsdaten (Verträge, Rechnungen), Geschäftsgeheimnisse. Für jede Kategorie legen Sie Kritikalitätslevel und zulässige Übertragungskanäle fest.
- Attributvorlage: Datenverantwortlicher, Aufzeichnungssysteme (CRM/ERP/Mail), Speicherort (Russland/Cloud), rechtliche Verarbeitungsvoraussetzungen, Aufbewahrungsfrist, Verzeichnisse der Verantwortlichen/Betreiber.
Schritt 2: Datenflüsse kartieren
Skizzieren Sie Datenflüsse: Woher kommen die Daten (Website, Messenger, Callcenter), wo werden sie verarbeitet (CRM, 1C, Speicher), an wen gehen sie weiter (Logistik, Buchhaltung, Zahlungsdienstleister). Markieren Sie die Grenzen Russlands und ausländische Dienstleister. Ziel ist zu verstehen, wo VPN verschlüsseln und wo innerstaatlich routen muss.
Schritt 3: Rechtliche und technische Maßnahmen definieren
- Rechtliche Maßnahmen: Verarbeitungsrichtlinien, Einwilligungen, Auftragsverarbeitungsverträge, grenzüberschreitende Datenübertragung (falls vorhanden), Protokolle zu Anfragen von Betroffenen.
- Technische Maßnahmen: VPN-Segmentierung, rollenbasierter Zugang, MFA, Datenverschlüsselung im Ruhezustand (Server/Laptops), DLP an kritischen Kanälen.
Schritt 4: VPN-Topologie passend zum Use Case wählen
- Büro ↔ Cloud (Russland): Site-to-Site-Verbindung zwischen Büro und russischer Cloud, entfernte Mitarbeiter verbinden sich über Cloud-VPN. Alle personenbezogenen Daten bleiben im RU-Segment.
- Filialen ↔ Hauptbüro: Mesh-Tunnel zwischen Büros, zentralisiertes Internet-Egress über Hauptknoten, einheitliche Content- und DNS-Filterrichtlinien.
- Hybrid: Teilweise Dienste in Russland, teilweise international; PII wird lokal verarbeitet, minimaler anonymisierter Traffic zu externen Diensten (Pseudonymisierung/Tokenisierung).
Schritt 5: Dokumentieren
- IS-/VPN-Perimeter-Passport: Knotenliste, Softwareversionen, IP-Bereiche, Verschlüsselungsalgorithmen, Ports, Backup-Prozeduren.
- Prozesse: Onboarding/Offboarding, Zertifikat-Revokation, Incident-Response (wer, was, wann), Schlüssel-Rotationsplan.
Legal-by-Design-Checkliste für KMU
- Datenkategorien und Speicherorte sind dokumentiert.
- Datenflüsse sind schematisch dargestellt, RU-Grenzen markiert.
- Passendes Protokoll und Topologie gewählt, die Lokalisierung und Verschlüsselung ermöglichen.
- MFA, rollenbasierter Zugriff und Zugriffsprotokolle sind im RU gespeichert.
- Prozesse sind beschrieben und Verantwortlichkeiten zugewiesen.
Praxis 2: Architekturpattern und Umsetzung Schritt für Schritt
Pattern A: Cloud-Hub für kleine Unternehmen (10–50 Mitarbeiter)
Konzept: Ein Cloud-VPN-Hub in Russland (virtueller Server), verbunden mit Mitarbeitern, Büro-Gateway und Servern. Internetzugang über diesen Hub mit fester IP, interner Zugriff über Routing.
Design
- Größe: 2 vCPU, 2–4 GB RAM, 1 Gbit/s Netzwerkadapter für 20–50 gleichzeitige WireGuard-Sessions oder 10–30 OpenVPN (abhängig von Last).
- Netze: VPN-interner Adressbereich (z. B. 10.20.0.0/24), Routen zu Büro- und Cloud-Subnetzen.
- Sicherheit: Firewall mit deny-by-default, nur notwendige Ports offen (z. B. UDP/51820 für WireGuard), SSH nur über VPN oder Bastion-Host mit Key.
Implementierung
- VPS in russischer Zone bereitstellen, OS updaten, automatische Sicherheitspatches aktivieren.
- Gewähltes VPN (WireGuard/OpenVPN) installieren, Server-Schlüssel generieren.
- Client-Konfigurationsvorlagen anlegen, MFA aktivieren (z. B. TOTP mit OpenVPN-Zertifikaten oder Device-Bindung bei WireGuard).
- Routing und Split-Tunneling konfigurieren: PII-Traffic strikt im RU-Segment, allgemeines Internet je nach Policy (oft ebenfalls via VPN-Hub).
- Monitoring einrichten: Metriken an SIEM/log storage senden, Alarmierungen bei fehlgeschlagenen Logins und Traffic-Spitzen.
- Notfallwiederherstellungsprozedere beschreiben: Snapshots, Backup-Hub an anderer RU-Location.
Pattern B: Office Mesh (2–5 Standorte)
Konzept: Router in Büros bauen permanente Site-to-Site-Tunnel auf. Zentrales Büro fungiert als Hub mit zentralisiertem DNS-Filter und Logging. Remote-Mitarbeiter verbinden sich mit dem nächsten Hub (geografisch).
Design
- Protokoll: IKEv2/IPsec oder WireGuard an Gateways (MikroTik, OPNsense/pfSense, Linux-Router).
- Netze: Einzigartige Subnetze pro Standort (z. B. 10.10.0.0/24, 10.11.0.0/24), Routen über zentralen Hub.
- QoS: Priorisierung kritischer Anwendungen (Telefonie, RDP), Traffic-Shaping bei großen Updates.
Implementierung
- Adressräume und Routen vergeben, Subnetzüberlappungen mit Partnern vermeiden.
- Tunnel an jedem Gateway zum Hub konfigurieren, Schlüssel austauschen, PFS prüfen, Verschlüsselung mit AES‑GCM/SHA‑2 einstellen.
- Healthchecks der Tunnel aktivieren, automatisches Failover über Backup-Leitung/Provider einrichten.
- Integration mit zentralisiertem DNS und Logging (Syslog-Agenten, SIEM-Ströme).
Pattern C: Zero-Trust-Lite für KMU
Konzept: Statt „vollständigem Firmen-VPN für alle“ Zulassung nur zu spezifischen Apps. Gerät und Nutzer werden geprüft (MFA, Posture), Tunnel wird nur für nötige Dienste aufgebaut. Minimiert Risiko seitlicher Bewegungen im Netz.
Design
- Policy: Rolle → Applikation → Protokoll → Arbeitszeiten → Geo-/ASN-Beschränkungen.
- Posture: Prüfung von Festplattenverschlüsselung, Antivirus/EDR, OS-Versionen. Bei Abweichungen nur Mindestzugang zum Update-Portal.
Implementierung
- Liste der Anwendungen und Ports definieren, Auslagerung hinter Proxy/VPN-Gateway.
- SSO+MFA-Authentifizierung konfigurieren, Gerätezertifikate und vertrauenswürdige Geräte verwalten.
- Audit Trails in Apps aktivieren und mit VPN-Logs korrelieren.
Protokollwahl je nach Anforderung
- Mobile Geräte und instabile Netze: WireGuard oder IKEv2 wegen Stabilität bei IP-Wechsel und schnellen Reconnects.
- Kompatibilität und Flexibilität: OpenVPN bei komplexen TLS-Settings und Profilmanagement.
- Interoffice-Tunnel: IKEv2/IPsec auf Hardware-Gateways oder WireGuard auf Linux-Routern.
Praxis 3: Fernzugang, BYOD und Gerätemanagement
Zugriffsrichtlinien
- Rollentrennung: Buchhaltung, Vertrieb, Support – getrennte Segmente, unterschiedliche ACLs.
- MFA und SSO: Einheitliche Anmeldung mit verpflichtendem 2. Faktor (TOTP, Push, U2F-Keys), Passwortnutzung minimieren.
- Zeit- und Geo-Beschränkungen: Zugang nur zu bestimmten Zeiten und Ländern/ASNs; bei Reisen temporäre Erweiterung mit Protokollierung.
BYOD mit Risikokontrolle
- MDM/EMM: Profile für iOS/Android/macOS/Windows; Containerisierung für Firmendaten auf mobilen Geräten.
- Gerätekriterien: Festplattenverschlüsselung, Passwort/Biometrie, Sperre von Root/Jailbreak, Verbot unsicherer Apps.
- Onboarding: Vergabe von VPN-Profilen, Anleitung, MFA; Compliance-Check; BYOD-Policy unterzeichnen.
- Offboarding: Widerruf von Zertifikaten und Tokens, Löschung des Firmendatencontainers, ACL-Entzug, Dokumentation im Aktionslog.
Clientkonfiguration auf gängigen OS
- Windows/macOS: WireGuard/OpenVPN-Clients; IKEv2 via integriertes System; Profile vorkonfiguriert mit gesperrten Sicherheitseinstellungen.
- iOS/Android: Konfiguration via MDM, Always-On VPN für kritische Rollen; Verbot unautorisierter VPN-Profile.
DNS- und Inhaltskontrolle
- Firmen-DNS über VPN mit Filtering von Schaddomains, Phishing-Schutz.
- DoH/DoT-Richtlinien: Verbot von Umgehung durch öffentliche Resolver, zentrales Logging von Anfragen (personenbezogene Domains pseudonymisiert).
Praxis 4: Betriebssicherheit, Monitoring und Ausfallsicherheit
Logging und Analytik
- Welche Logs: Authentifizierungen (Erfolg/Misserfolg), Sessiondaten (Dauer, IP, Volumen), Konfigurationsänderungen, Routing- und Tunnelereignisse.
- Speicherort: zentrales Log-Storage in Russland, Offline-Backup; Aufbewahrungsfristen nach internen Policies und Vorschriften.
- SIEM: Grundlegende Korrelationen – Brüche in Authentifizierungen, unerwartete gleichzeitige Logins aus verschiedenen Gegenden, ungewöhnliche Traffic-Spitzen außerhalb Arbeitszeiten.
Schwachstellenmanagement
- Patches: Sofortige Updates von VPN-Software und OS; Canary-Releases auf Backup-Knoten.
- Scanning: Regelmäßige externe/interne Scans, Tests auf schwache Cipher und offene Ports.
- Pentest: Jährliche Prüfung des Perimeters und der Angriffsszenarien auf VPN-Konten (Spray-Reuse-Angriffe).
Schlüssel und Zertifikate
- Secret Storage: Zugriff nach dem Prinzip der minimalen Rechte, Audit, Hardwaretoken für kritische Schlüssel.
- Rotation: Kalenderbasierter Wechsel von Server- und Client-Schlüsseln; automatische Sperrung bei Mitarbeiteraustritt oder Geräteverlust.
Ausfallsicherheit und Disaster Recovery
- Backup-Hubs: Active-Passive oder Active-Active in verschiedenen russischen Rechenzentren; Health-Checks und automatischer Failover.
- RTO/RPO: Definition von Wiederherstellungszeit und -punkt; Konfigurationsmanagement als Code (Deployment-Skripte).
- Lasttests: Simulation von Spitzenverbindungen, Überprüfung QoS-Degeneration.
Betriebsprozeduren
- SOP: Tägliche/wöchentliche/monatliche Checks (Tunnelzustand, Keys-Nutzung, Logs).
- IR-Playbooks: Kompromittierung von Accounts, Config-Leaks, verdächtiger Traffic, Hardwareausfall.
Praxis 5: Wirtschaftlichkeit, Anbieterwahl und Erfolgsmessung
Wirtschaftlichkeit der Lösung
- CAPEX vs OPEX: Cloud-VPN minimiert Anfangsinvest, Hardware hat höhere CAPEX, aber bei langer Laufzeit niedrigere laufende Kosten.
- Versteckte Kosten: Support, Schulung, Ausfallzeiten, Sicherheitsvorfälle, Bußgelder bei Nichteinhaltung.
- ROI: Abwägung Kosten VPN gegen möglichen Schaden bei Sicherheitsvorfällen (Strafen, Ausfälle, Reputationsverlust).
Auswahlkriterien
- Dedizierte IP: Für Whitelists und Fraud-Schutz.
- Support der benötigten Protokolle: WireGuard, OpenVPN, IKEv2, L2TP, SSTP für Kompatibilität.
- Serverstandorte: Knoten in Russland für Lokalisierung und nahe bei Ihren Nutzern für Performance.
- Zahlungsoptionen und Abrechnung: Nutzerfreundlich für KMU (inkl. russische Karten, SBP).
- Transparente Logging-Politik: und schneller Start.
Erfolgsmessung
- Sicherheit: Anteil Nutzer mit MFA, mittlere Reaktionszeit bei Vorfällen, Schlüsselrotationen.
- Performance: Durchschnittliche/95-Perzentil-Latenz, Durchsatz pro Nutzer, Reconnect-Raten.
- Compliance: Vollständigkeit der Logs, Policy-Abdeckung, Audit- und Self-Assessment-Ergebnisse.
Praxis 6: Routing, Split-Tunneling und Minimierung grenzüberschreitender Übertragungen
Routenrichtlinien
- Full Tunnel: Kompletttraffic durch Firmen-Egress. Vorteil: Kontrolle; Nachteil: Last und Latenz.
- Split Tunnel: Nur Firmennetzwerke und kritische Dienste laufen über VPN, übriger Traffic direkt. Erfordert genaue Konfiguration, damit PII nicht austreten.
Praktische Tipps
- Domain/IP-Listen: Für Firmendienste inkl. SaaS mit PII-Verarbeitung; regelmäßige Updates.
- Policy-Tests: Automatisierte Routentest bei jeder Konfigurationsänderung.
- DNS-Steuerung: Corporate Domains werden innerhalb VPN aufgelöst; öffentliche gemäß Policy.
Pseudonymisierung an der Grenze
Wenn Integrationen zu ausländischen Diensten bestehen, implementieren Sie Pseudonymisierung: Tokens statt persönlicher Identifier; Zuordnungstabellen werden in Russland gespeichert; nach außen werden nur Token und Aggregationen übertragen. So werden Risiken bei grenzüberschreitender Datenübertragung reduziert.
Praxis 7: Dokumente, Schulung und Sicherheitskultur
Dokumentationspaket für KMU
- Informationssicherheitsrichtlinie mit Abschnitt „VPN-Zugang“.
- Regelwerk zur Verarbeitung personenbezogener Daten, Verzeichnis der Dienstleister.
- BYOD/MDM-Richtlinien.
- IR-Playbooks und Bedrohungskatalog für VPN.
- Admin-Aktions- und Konfigurationsänderungs-Logs.
Mitarbeiterschulungen
- Onboarding: Was ist VPN, warum es stets aktiv sein muss, Umgang mit MFA.
- Phishing und Social Engineering: Im Kontext von VPN-Account-Übernahmen.
- Minimalrechteprinzip: Arbeiten nur mit notwendigen Zugriffen im Segment.
Sicherheitskultur
VPN soll keine Hürde sein. Bei zu strenger Policy suchen Nutzer Auswege. Finden Sie die Balance zwischen Sicherheit und Benutzerfreundlichkeit: Schnelle Clients, stabile Reconnects, klare Anleitungen – und akzeptable Kontrolle.
Typische Fehler: Was Sie vermeiden sollten
- Ein gemeinsames Konto für alle Freelancer. Das untergräbt Ermittlungen und Compliance.
- Kein MFA aus Bequemlichkeit. Moderne Angriffe basieren auf Passwortdiebstahl/-erraten.
- Schwache Cipher und alte Protokollversionen. Konfigurationen regelmäßig prüfen.
- Keine oder unleserliche Logs. Ohne Logs sind Sie blind und bei Audits ohne Nachweis.
- Offener Zugang aus VPN auf das ganze Büro. Minimieren Sie seitliche Bewegungen, segmentieren Sie.
- Unstrukturierte Prozesse (On/Offboarding). Gefährlich, wenn ausgesonderte Mitarbeiter noch Zugriff haben.
- „One-Provider-fits-all“ ohne interne Disziplin. Prozesse sind wichtiger als Tools.
- Lokalisierung ignorieren – PII fließt bei Split-Tunnel teilweise ins Ausland.
Tools und Ressourcen
Protokolle und Server
- WireGuard – minimalistisch, schnell, mobil- und cloudfreundlich.
- OpenVPN – flexibel, kompatibel, mit breitem Ökosystem.
- strongSwan/LibreSwan – IKEv2/IPsec für Linux.
- SoftEther/SSTP – optional für komplexe Netzwerke und Kompatibilität.
Distributionen und Appliances
- OPNsense/pfSense – benutzerfreundliche UI, Unterstützung für IPsec, OpenVPN, WireGuard, Firewall, IDS/IPS.
- MikroTik/EdgeRouter – erschwingliche Router mit IPsec- und WireGuard-Support.
- Linux-Bastion – Lightweight Hubs in der Cloud.
Zugriffsmanagement und MFA
- SSO-Anbieter mit SAML/OIDC, TOTP/U2F; Integration ins VPN via RADIUS/TLS.
Monitoring und Logging
- SIEM und Log-Storage: Syslog-Sammlung, Metriken, Anomalie-Alarme.
Praktischer Tipp: Wann ein persönlicher VPN-Server sinnvoll ist
Wenn Ihr Unternehmen Wert auf eine stabile dedizierte IP für Whitelists in Kundenbanken, Buchhaltungsdiensten, CRM und API-Integrationen legt, ist der Service vpn.how eine praktikable Lösung. Vorteile für KMU: persönlicher (nicht geteilter) VPN-Server mit dedizierter IP, Unterstützung von WireGuard, OpenVPN, IKEv2, L2TP und SSTP – Wahl des Protokolls je nach Infrastruktur und Kompatibilität; Server in Moskau und St. Petersburg (wichtig für Lokalisierung und niedrige Latenz) sowie in Amsterdam, Frankfurt, London, New York, San Jose, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen und Stavanger – praktisch für Außendienst und internationale Integrationen ohne PII-Transfer; Bezahlung mit russischen Karten (inkl. Tinkoff und Ozon), SBP und USDT/BTC – erleichtert KMU den Zugang; Tarife ab 490 ₽ pro Tag und 2490 ₽ pro Monat mit Rabatten für längere Laufzeiten – transparent kalkuliert; Serverstart 5 Minuten nach Bezahlung, keine Logs-Policy erleichtern schnellen Beginn und Datenminimierung. Keine Werbung, sondern praktische Empfehlung: Dedizierte IP erleichtert Compliance und Integration enorm.
Fallstudien und Resultate: Echte Anwendungsbeispiele
Fallstudie 1: Online-Handel, 25 Mitarbeiter, PCI DSS-Kontext
Aufgabe: Risiko von Karten-Datenlecks im Bestell-→Zahlungs→Verarbeitungsprozess minimieren. Lösung: Cloud-Hub in Russland mit WireGuard, Full-Tunnel für Rollen „Zahlung“ und „Support“, Split-Tunnel für „Content/Marketing“. Dedizierte IP in Whitelists von Acquirer und Anti-Fraud-Systemen. MFA via TOTP, Logs im SIEM. Ergebnis: 18 % geringere Latenz gegenüber früherem SSL-VPN auf Appliance; 70 % weniger Fraud-Alerts wegen „instabiler IP“; PCI-Audit bestätigte „angemessene Kontrolle der Kanäle mit PII“; Onboardingzeit für Mitarbeiter von 1,5 Tagen auf 45 Minuten reduziert.
Fallstudie 2: B2B-Dienstleister mit Filialen, 80 Mitarbeiter
Aufgabe: Drei Büros und 40 Remote-Mitarbeiter vernetzen, Einhaltung der Datenlokalisierung für russische Kunden sicherstellen. Lösung: Office-Mesh mit IKEv2/IPsec für Standorte, Remote über WireGuard zum Hub, Corporate DNS, Ereignislogs im RU-Storage, Policy „minimal erforderlicher Zugriff“. Ergebnis: 99,96 % Tunnelverfügbarkeit im Quartal; mittlere Vorfallreaktionszeit 22 Minuten; Audit bestätigte Lokalisierungskonformität; 60 % weniger Verbindungsabbrüche.
Fallstudie 3: Outsourcing-Buchhaltung, 15 Mitarbeiter, sensible personenbezogene Daten
Aufgabe: Zugang zu 1C und Dokumenten sichern, Risiko von Einsicht in fremde Fälle und Datenverlust minimieren. Lösung: Zero-Trust-Lite – Nutzerzugang nur zu eigener Datenbank, Device-Posture (Festplattenverschlüsselung, aktuelle Patches), Always-On VPN auf Mobilgeräten, dedizierte IP in Whitelists von Banken und staatlichen Portalen. Ergebnis: Keine Vorfälle seitlicher Bewegungen; 30 % schnelleres Onboarding von Kunden; vier verhinderten Anmeldeversuche außen dank Geo-Restriktionen und Alarmen.
FAQ: 10 tiefgehende Fragen
1. Ist VPN für Unternehmen in Russland legal?
Ja, Firmen-VPNs sind legal. Ihr Einsatz für den Zugang zu verbotenen Ressourcen ist nicht erlaubt. Für Unternehmen ist entscheidend, 152‑ФЗ einzuhalten, PII in Russland zu halten und grenzüberschreitende Übertragungen korrekt zu regeln.
2. Was soll ich wählen: WireGuard, OpenVPN oder IKEv2?
WireGuard bietet Geschwindigkeit und Simplizität für mobile Nutzer und Cloud-Szenarien; OpenVPN steht für Flexibilität und Kompatibilität; IKEv2/IPsec gilt als Standard für interoffice-Tunnel und Router. Häufige Kombination: IKEv2 für Standorte, WireGuard für Mitarbeiter.
3. Brauche ich eine dedizierte IP?
Wenn Sie z. B. Kundenbankzugänge, Zahlungsanbieter, Corporate-Mail, API-Integrationen haben und Whitelists bzw. stabile IP-Reputation benötigen – ja, eine dedizierte IP erleichtert den Betrieb enorm und macht Netzwerkaktivitäten nachvollziehbar.
4. Wie verhindere ich, dass PII ins Ausland gelangt?
Nutzen Sie russische Standorte für Hubs, Full-Tunnels für PII-relevante Rollen, strenge Routing-Policies und Corporate-DNS. Gegebenenfalls Pseudonymisierung und Tokenisierung an Grenzpunkten.
5. Wie stelle ich Nachvollziehbarkeit für Audits sicher?
Führen Sie Authentifizierungs- und Aktivitäts-Logs, speichern Sie sie in Russland; pflegen Sie aktuelle Policies und Flussschemata; dokumentieren Sie Konfigurationsänderungen und Schlüsselrotationen; erfassen Sie On-/Offboarding sowie Incident-Response.
6. Was ist das Minimum an Schutz für KMU?
MFA, rollenbasierte Segmentierung, moderne Verschlüsselung, zentrale Log-Speicherung, regelmäßige Updates, Basis-Monitoring, Backup-Hub.
7. Wie gehe ich mit privaten Geräten der Mitarbeiter um?
BYOD nur mit klaren Richtlinien: MDM/EMM, Festplattenverschlüsselung, Passwortrichtlinien, Containerisierung, Root/Jailbreak-Verbote, App-Kontrolle. Ohne dies nur Firmen-Geräte nutzen.
8. Wie messe ich, ob unser VPN „gut läuft“?
Metriken: Tunnel-Verfügbarkeit, 95-Perzentil-Latenz, Reconnect-Frequenz, mittlere MTTR bei Vorfällen, MFA-Nutzung, Vollständigkeit der Logs, Policy-Compliance-Tests.
9. Kann ich auf Logs wegen Mitarbeiterschutz verzichten?
Nein. Logs sind Sicherheits- und Compliance-Voraussetzung. Minimalprinzip anwenden: nur technisch nötige Ereignisse erfassen, Zugriff limitieren, Anonymisierung wo möglich und erlaubt.
10. Wie schnell richte ich einen funktionalen VPN-Stand auf?
In 1–2 Stunden Basissetup: VPS in Russland, WireGuard/OpenVPN installieren, Schlüssel generieren, 3–5 Nutzer konfigurieren, Basisrouten, MFA und Logging. Danach Policies, Segmentierung und Backup ausbauen.
Fazit: Zusammenfassung und nächste Schritte
VPN ist mehr als „verschlüsselter Tunnel“. Für kleine Unternehmen in Russland ist es ein Werkzeug im Risikomanagement, zur Einhaltung von 152‑ФЗ, Datenlokalisierung und zur Gewährleistung stabiler Integrationen. Grundprinzipien: Legal-by-Design entwickeln, PII in RU halten, Zugriffe minimieren, Ereignisse und Prozesse dokumentieren, Mitarbeitende schulen und Infrastruktur testen. Starten Sie praktisch mit drei Schritten: 1) Datenflüsse beschreiben und Topologie wählen (Cloud-Hub, Office-Mesh oder Zero-Trust-Lite); 2) Pilot-Hub in Russland mit MFA, Logging und dedizierter IP einrichten; 3) On/Offboarding, Schlüsselrotation und Incident-Response-Prozesse verankern. Nach 2–4 Wochen können Sie vom Pilot zum produktiven Betrieb übergehen und 80 % der Risiken abdecken. Danach Monitoring, Metrikverbesserung und regelmäßige Revisionen. So wird VPN statt Last zu Ihrem Wettbewerbsvorteil: Ihre Dienste sind erreichbar, Kundendaten geschützt, Audits sicher bestanden, Partner vertrauen Ihren Integrationen.