VPN для малого бизнеса в РФ: комплаенс и защита клиентских данных под 152‑ФЗ
Полное руководство для малого бизнеса в РФ: как выбрать и внедрить VPN для соответствия 152‑ФЗ и защите данных клиентов. Практические архитектуры, чек-листы, протоколы, топологии, BYOD, мониторинг, кейсы, ошибки и инструменты. Экспертно и по делу.
Содержание статьи
- Введение: почему тема актуальна и что вы узнаете
- Основы: фундаментальные концепции (для новичков)
- Глубокое погружение: продвинутые аспекты темы
- Практика 1: legal‑by‑design — проектируем vpn под 152‑фз
- Практика 2: архитектурные паттерны и пошаговая реализация
- Практика 3: удаленный доступ, byod и управление устройствами
- Практика 4: операционная безопасность, мониторинг и отказоустойчивость
- Практика 5: экономика, выбор провайдера и метрики успеха
- Практика 6: маршрутизация, split‑tunneling и минимизация трансграничной передачи
- Практика 7: документы, обучение и внутренняя культура безопасности
- Типичные ошибки: что не нужно делать
- Инструменты и ресурсы
- Кейсы и результаты: реальные примеры применения
- Faq: 10 глубоких вопросов
- Заключение: резюме и следующие шаги
Введение: почему тема актуальна и что вы узнаете
Малый бизнес в России сталкивается с двойным вызовом: нужно одновременно защищать клиентские данные и соблюдать требования законодательства (прежде всего 152‑ФЗ о персональных данных и нормы о трансграничной передаче и локализации данных), а также обеспечивать стабильный удаленный доступ сотрудникам, филиалам, подрядчикам. В 2024–2026 годах киберугрозы усложнились, требования к управлению рисками стали жестче, а цифровая операционка многих компаний распределилась между офисами, облаками и домами сотрудников. В этой реальности виртуальные частные сети (VPN) стали инфраструктурным столпом: через VPN проходят ключевые сервисы, учетные записи, платежные операции и клиентские данные.
В этом руководстве мы системно разберем: что такое VPN и как он помогает выполнить требования 152‑ФЗ, 242‑ФЗ (локализация), 187‑ФЗ (КИИ, если применимо), как построить архитектуру доступа для офиса, филиалов и удаленных работников; какой протокол выбрать под вашу нагрузку; как организовать безопасный онбординг устройств (включая BYOD), журналирование и мониторинг; как документировать процессы для проверок; какие ошибки чаще всего допускают команды и как их избежать. Вы получите пошаговые инструкции, чек-листы, архитектурные паттерны и реальные кейсы с цифрами. Наша цель — чтобы это руководство стало вашей опорной точкой и «карманным стандартом» практик.
Основы: фундаментальные концепции (для новичков)
Что такое VPN и как он работает
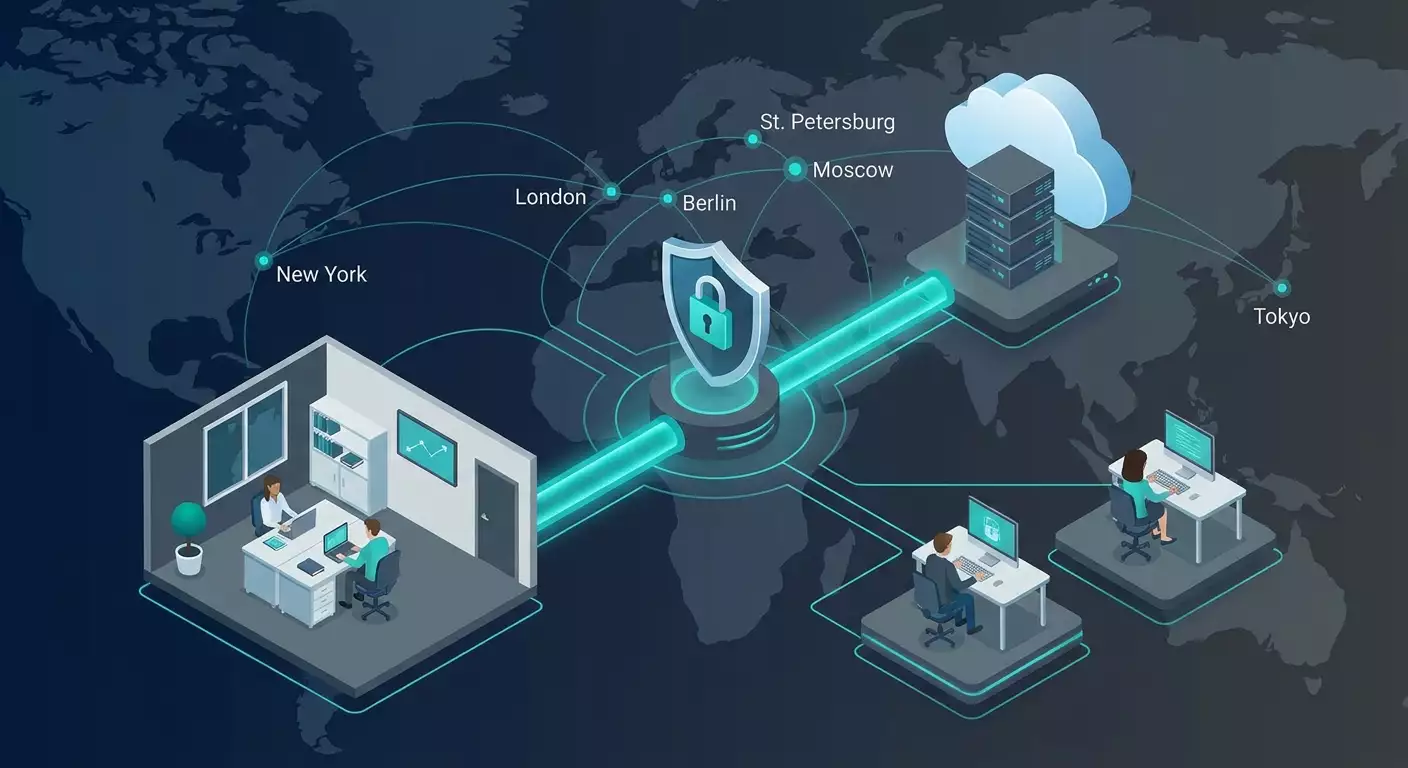
VPN — это зашифрованный «туннель» между узлами сети (устройством сотрудника и корпоративным сервером, двумя офисами, офисом и облаком). Шифрование обеспечивает конфиденциальность, а аутентификация — что в туннель попадают только разрешенные устройства и пользователи. VPN маскирует внутреннюю адресацию, позволяет изолировать сервисы, управлять политиками доступа и вести учет действий.
Ключевые типы VPN
- Remote Access VPN — удаленный доступ сотрудников к корпоративным ресурсам. Обычно работает по SSL/TLS, WireGuard или IKEv2/IPsec, поддерживает MFA и клиентские приложения.
- Site‑to‑Site VPN — объединение офисов или офиса и дата-центра/облака в единую защищенную сеть. Чаще всего на базе IPsec или WireGuard, с маршрутизацией между подсетями.
- Cloud VPN — виртуальный сервер в облаке, через который реализуется доступ к корпоративным ресурсам и/или выход в интернет с корпоративным IP. Удобно для малых команд и быстрого масштабирования.
Протоколы в двух словах
- WireGuard — современный, компактный и быстрый протокол на базе криптографии Curve25519 и ChaCha20-Poly1305. Простая конфигурация, высокая производительность и устойчивость на мобильных сетях.
- OpenVPN — проверенный временем, гибкий, работает поверх TLS, поддерживает широкий спектр сценариев, включая сложные политики и совместимость с legacy-инфраструктурой.
- IKEv2/IPsec — стандарт де‑факто для site‑to‑site и мобильных клиентов; устойчив к разрывам, поддерживает аппаратные ускорения, хорошо подходит для корпоративных маршрутизаторов.
- L2TP/IPsec и SSTP — используются для совместимости с определенными ОС и сетями; сегодня считаются скорее переходным решением.
Зачем VPN малому бизнесу с точки зрения 152‑ФЗ
- Конфиденциальность: шифрование трафика при передаче персональных данных, коммерческой тайны, договоров, финансовых операций.
- Целостность: контроль подмены/искажения данных с помощью криптографических механизмов и проверок целостности.
- Доступность: резервирование каналов и точек доступа, чтобы бизнес-процессы не вставали.
- Управление доступом: разграничение ролей, журналирование действий пользователей и устройств, необходимое для комплаенса и внутренних инвестigaций.
Глубокое погружение: продвинутые аспекты темы
Требования российского права в фокусе SMB
- 152‑ФЗ «О персональных данных»: необходимость правовых оснований обработки, уведомления/регистрации оператора, реализация организационных и технических мер защиты (локальные акты, модели угроз, аттестация/оценка соответствия по уровню защищенности, при необходимости).
- 242‑ФЗ (локализация данных): первичная запись и хранение персональных данных граждан РФ — на серверах, расположенных на территории РФ. VPN помогает сегментировать доступ и обеспечить, чтобы обработка PII шла внутри периметра РФ.
- Трансграничная передача: при передаче PII за рубеж — правовые основания, оценка уровня защиты страны-получателя, уведомление Роскомнадзора, договорные гарантии. В сети — это решается маршрутной политикой и логированием фактов передачи.
- 187‑ФЗ (КИИ): для субъектов КИИ — повышенные требования к защите, учету инцидентов, сертифицированным средствам. Если вы не субъект КИИ, все равно имеет смысл ориентироваться на лучшие практики.
- Отраслевые нормы: PCI DSS при приеме карт, 402‑ФЗ (бухучет) косвенно влияет на хранение записей, GDPR — если обслуживаете граждан ЕС.
Модель угроз и роль VPN
Сформулируйте модель угроз по методике, адаптированной к SMB. Подход: данные‑пользователи‑сервисы‑каналы. Для каждого элемента опишите конфиденциальность, целостность, доступность. Примените упрощенный STRIDE: подмена (S), подделка (T), отказ от действий (R), раскрытие (I), отказ в обслуживании (D), повышение привилегий (E). VPN снижает риск I (раскрытие) и S/T (подмена/подделка) в канале, но не заменяет контроль доступа в приложениях и журналирование.
Почему выделенный IP критичен
Для малого бизнеса выделенный «белый» IP-адрес решает сразу несколько задач: белые списки в банках‑клиент, бухгалтерских сервисах, CRM; снижение фрод‑триггеров у платежных провайдеров; стабильные интеграции по API (rate‑limit и гео‑проверки); корректные SPF/DKIM/DMARC для корпоративной почты через фиксированный egress. VPN с персональным IP упрощает аудит и объяснимость сетевой активности.
Шифрование и ключи
- Современные наборы шифров: для WireGuard — ChaCha20‑Poly1305; для OpenVPN — TLS 1.3, AES‑GCM, PFS (ECDHE); для IKEv2/IPsec — AES‑GCM, SHA‑2, ECDSA.
- Управление ключами: отдельные ключи на пользователя и устройство, сроки годности, отозвание через CRL/OCSP (для TLS), ротация при инцидентах, хранение в защищенных секрет‑хранилищах.
- MFA и сертификаты: комбинации сертификат+пароль+OTP/пуш, device posture проверки.
Практика 1: Legal‑by‑Design — проектируем VPN под 152‑ФЗ
Шаг 1. Классифицируйте данные
Создайте простую матрицу: категории персональных данных (общие, специальные, биометрические), служебные данные (договоры, счета), коммерческая тайна. Для каждой — уровень критичности и допустимые каналы передачи.
- Шаблон атрибутов: владелец данных, системы учета (CRM/ERP/почта), местоположение хранения (РФ/облако), законные основания обработки, срок хранения, реестры обработчиков/операторов.
Шаг 2. Картируйте потоки
Нарисуйте схему потоков: откуда данные приходят (сайт, мессенджеры, колл‑центр), где обрабатываются (CRM, 1С, хранилище), кому передаются (логистика, бухгалтерия, платежные). Отметьте границы РФ и зарубежные вендоры. Цель — понять, где VPN должен шифровать и где маршрутизировать трафик внутри РФ.
Шаг 3. Определите правовые и технические меры
- Правовые: политика обработки, согласия, поручения обработчикам, трансграничная передача (при наличии), журналы учета запросов субъектов.
- Технические: VPN‑сегментация, ролевой доступ, MFA, шифрование в покое (для серверов/ноутбуков), DLP по ключевым каналам.
Шаг 4. Выберите топологию VPN под ваш кейс
- Офис ↔ Облако (RU): site‑to‑site между офисом и RU‑облаком, удаленные сотрудники встают на облачный VPN. Все PII остаются в RU‑сегменте.
- Филиалы ↔ Главный офис: мезхофисные туннели, централизованный egress через головной узел, единые политики контента и DNS‑фильтрация.
- Гибрид: часть сервисов в RU, часть — международные; PII обрабатываются локально, к внешним сервисам идет минимальный обезличенный трафик (псевдонимизация/токенизация).
Шаг 5. Документируйте
- Паспорт ИС/периметра VPN: состав узлов, версии ПО, сетевые диапазоны, алгоритмы шифрования, порты, процедуры резервного копирования.
- Процедуры: онбординг/офбординг пользователей, отзыв сертификатов, реагирование на инциденты (кто, что, когда), план ротации ключей.
Чек‑лист Legal‑by‑Design для SMB
- Категории данных и их местоположение зафиксированы.
- Потоки данных нанесены на схему, отмечены границы РФ.
- Выбран протокол и топология, обеспечивающие локализацию и шифрование.
- Реализованы MFA, ролевой доступ, логи доступа сохраняются в RU.
- Описаны процедуры, назначены ответственные.
Практика 2: Архитектурные паттерны и пошаговая реализация
Паттерн A. Cloud‑Hub для малого бизнеса (10–50 сотрудников)
Идея: один облачный VPN‑хаб в РФ (виртуальный сервер), к нему подключены сотрудники, офис‑шлюз и серверы. Выход в интернет — через этот хаб с фиксированным IP, внутренний доступ — по маршрутам.
Проектирование
- Размер: 2 vCPU, 2–4 ГБ RAM, сетевой адаптер 1 Гбит/с для 20–50 одновременных сессий WireGuard или 10–30 OpenVPN (зависит от нагрузки).
- Сети: внутренний адресный пул VPN (например, 10.20.0.0/24), маршруты к подсетям офиса/облака.
- Безопасность: firewall с принципом deny‑by‑default, открыты только необходимые порты (например, UDP/51820 для WireGuard), SSH по ключам из VPN‑сети или через bastion.
Внедрение
- Разверните виртуальный сервер в RU‑зоне, обновите ОС, включите автоматические обновления безопасности.
- Установите выбранный VPN (WireGuard/OpenVPN), сгенерируйте ключи сервера.
- Создайте шаблоны конфигураций клиентов, включите MFA (например, TOTP в связке с сертификатами OpenVPN или device binding в WireGuard через ключи).
- Настройте маршруты и split‑tunneling: PII‑трафик — строго в RU‑сегмент, общий интернет — по политике (часто тоже через VPN‑хаб).
- Настройте мониторинг: экспорт метрик в вашу SIEM/лог‑хранилище, алерты по неудачным логинам и скачкам трафика.
- Опишите процедуру аварийного восстановления: снапшоты, резервный хаб в другой RU‑локации.
Паттерн B. Office‑Mesh (2–5 площадок)
Идея: маршрутизаторы в офисах поднимают постоянные туннели site‑to‑site. Центральный офис — хаб с централизованным DNS‑фильтром и журналированием. Удаленные сотрудники входят в ближайший хаб (географически).
Проектирование
- Протокол: IKEv2/IPsec или WireGuard на шлюзах (MikroTik, OPNsense/pfSense, Linux‑роутер).
- Сети: уникальные подсети на каждом сайте (например, 10.10.0.0/24, 10.11.0.0/24), маршруты через центральный хаб.
- QoS: приоритезация трафика критичных приложений (телефония, RDP), шейпинг больших потоков обновлений.
Внедрение
- Назначьте адресное пространство и маршруты, избегайте перекрытий с подсетями подрядчиков.
- На каждом шлюзе настройте туннели к хабу, обмен ключами, проверку PFS, шифросеты AES‑GCM/SHA‑2.
- Включите health‑checks туннелей и автоматический failover по резервному каналу/провайдеру.
- Интегрируйте с централизованным DNS и журналированием (syslog‑агенты, отправка в SIEM).
Паттерн C. Zero‑Trust‑Lite для SMB
Идея: вместо полного «корпоративного VPN для всех» — доступ к конкретным приложениям. Устройство и пользователь проходят проверку (MFA, posture), туннель поднимается только к нужным сервисам. Снижает риск бокового перемещения в сети.
Проектирование
- Политики: роль → приложение → протокол → часы работы → гео/ASN‑ограничения.
- Posture: проверка шифрования диска, антивируса/EDR, версий ОС. Несоответствие — только минимальный доступ к порталу обновления.
Внедрение
- Определите перечень приложений и портов, вынесите их за фронт‑прокси/VPN‑шлюз.
- Настройте аутентификацию SSO+MFA, сертификаты на устройства, списки доверенных устройств.
- Включите запись действий в приложениях (audit trails) и корреляцию с журналами VPN.
Выбор протокола под задачу
- Мобильные устройства и нестабильные сети: WireGuard или IKEv2 благодаря устойчивости к смене IP и быстрым реконнектам.
- Совместимость и гибкость: OpenVPN, особенно если нужно тонко управлять TLS и профилями.
- Межофисные туннели: IKEv2/IPsec на аппаратных шлюзах или WireGuard на Linux‑роутерах.
Практика 3: Удаленный доступ, BYOD и управление устройствами
Политика доступа
- Разделение ролей: бухгалтерия, продажи, поддержка — разные сегменты, разные ACL.
- MFA и SSO: единый вход с обязательным вторым фактором (TOTP, push, U2F‑ключи), минимизация паролей.
- Часы и гео: ограничение доступа по времени и по странам/ASN; для поездок — временное расширение с регистрацией в журнале.
BYOD с контролем рисков
- MDM/EMM: профили для iOS/Android/macOS/Windows; контейнеризация корпоративных данных на мобильных.
- Политики устройств: шифрование диска, пароль/биометрия, блокировка рута/джейлбрейка, запрет установки небезопасных приложений.
- Onboarding: выдача профиля VPN, инструкций, MFA; проверка соответствия; подписание политики BYOD.
- Offboarding: отзыв сертификатов и токенов, wipe корпоративного контейнера, аннулирование ACL, запись в регистр действий.
Настройка клиентов на популярных ОС
- Windows/macOS: клиенты WireGuard/OpenVPN; IKEv2 через встроенный стек; профили преднастроены с запрещенным редактированием параметров безопасности пользователем.
- iOS/Android: конфиги через MDM, Always‑On VPN для критичных ролей; запрет несанкционированных VPN‑профилей.
Контроль DNS и контента
- Корпоративный DNS через VPN с фильтрацией вредоносных доменов, блокировкой фишинга.
- Политика DoH/DoT: запрет обхождения через публичные резолверы, централизованный журнал запросов (PII‑чувствительные домены псевдонимизируются).
Практика 4: Операционная безопасность, мониторинг и отказоустойчивость
Журналирование и аналитика
- Какие логи вести: аутентификация (успешные/неуспешные), сессии (время, IP, объем), изменения конфигурации, события маршрутизации и туннелей.
- Где хранить: центральное лог‑хранилище в РФ, резервная копия оффлайн; срок хранения — согласно внутренним политикам и нормам.
- SIEM: базовые корреляционные правила — всплески неудачных аутентификаций, одновременный вход из несочетаемых гео, резкие скачки трафика в нерабочее время.
Управление уязвимостями
- Патчи: безотлагательное обновление VPN‑софта и ОС; канареечные релизы на резервном узле.
- Сканирование: регулярные внешние/внутренние сканы, тесты на слабые шифры и открытые порты.
- Пентест: ежегодная проверка периметра и сценариев компрометации VPN‑учеток (spray, reuse).
Ключи и сертификаты
- Хранилище секретов: доступ по принципу наименьших привилегий, аудит, аппаратные токены для самых критичных ключей.
- Ротация: календарь смены серверных и клиентских ключей; автоматический отзыв при увольнении или потере устройства.
Отказоустойчивость и DR
- Резервные хабы: актив‑пассив или актив‑актив в разных дата‑центрах РФ; health‑checks и автоматическое переключение.
- RTO/RPO: определите время и точку восстановления; храните конфиги инфраструктуры как‑код (скрипты развертывания).
- Нагрузочное тестирование: имитируйте пик одновременных подключений, проверьте деградацию QoS.
Эксплуатационные регламенты
- SOP: ежедневные/еженедельные/ежемесячные проверки (состояние туннелей, использование лент ключей, логи).
- IR‑плейбуки: компрометация учетной записи, утечка конфигов, подозрительный трафик, отказ оборудования.
Практика 5: Экономика, выбор провайдера и метрики успеха
Экономика решения
- Капзатраты vs оперзатраты: облачный VPN минимизирует CAPEX, оборудование — выше CAPEX, ниже OPEX при долгом горизонте.
- Скрытые издержки: поддержка пользователей, обучение, простои, инциденты, штрафы за несоответствие.
- ROI: сопоставьте стоимость VPN и возможный ущерб при инциденте (штрафы, простой, репутационные потери).
Критерии выбора
- Выделенный IP для белых списков и антифрода.
- Поддержка нужных протоколов (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) для совместимости.
- Локации серверов с узлами в РФ для локализации и рядом с вашими пользователями для производительности.
- Оплата и биллинг удобные для SMB (в том числе карты РФ, СБП).
- Прозрачная политика логов и быстрый старт.
Метрики успеха
- Security: доля пользователей с MFA, среднее время реакции на инцидент, частота ротации ключей.
- Performance: средняя/95‑перцентиль задержки, пропускная способность на пользователя, частота реконнектов.
- Compliance: полнота журналов, покрытие политиками, результаты аудитов/самопроверок.
Практика 6: Маршрутизация, split‑tunneling и минимизация трансграничной передачи
Политики маршрутов
- Полный туннель: весь трафик через корпоративный egress. Плюс — контроль, минус — нагрузка и задержки.
- Split‑tunnel: через VPN идут только корпоративные сети и критичные сервисы; остальной трафик — напрямую. Требует точной настройки, чтобы PII не утекали наружу.
Практические приемы
- Списки доменов/IP для корпоративных сервисов, в том числе SaaS, который обрабатывает PII; регулярно обновляйте.
- Проверка политик: автоматические тесты маршрутов при каждом изменении конфигурации.
- DNS‑контроль: резолв корпоративных доменов — внутри VPN; публичные — по политике.
Обезличивание на границе
Если часть интеграций идет в зарубежные сервисы, внедрите псевдонимизацию: токены вместо персональных идентификаторов; хранение таблиц соответствия — в РФ; передача вовне — только токенов и агрегатов. Это снижает риски трансграничной передачи персональных данных.
Практика 7: Документы, обучение и внутренняя культура безопасности
Пакет документов SMB
- Политика ИБ с разделом «Доступ по VPN».
- Положение об обработке ПДн, реестр обработчиков.
- Регламент BYOD/MDM.
- Плейбуки IR и каталог угроз для VPN.
- Журнал админ‑действий и изменений конфигураций.
Обучение сотрудников
- Онбординг: что такое VPN, почему нельзя выключать, как работать с MFA.
- Фишинг и социальная инженерия в контексте захвата VPN‑учеток.
- Минимизация привилегий и работа в сегменте ровно нужного доступа.
Культура
VPN не должен быть препятствием. Если политика слишком строга, люди найдут обходные пути. Балансируйте безопасность и удобство: быстрый клиент, стабильные реконнекты, понятные инструкции — и приемлемый контроль.
Типичные ошибки: что не нужно делать
- Один общий аккаунт «для всех фрилансеров». Это убийца расследований и комплаенса.
- Отсутствие MFA «ради удобства». Современные атаки строятся на перехвате/подборе паролей.
- Слабые шифросеты и старые версии протоколов. Регулярно ревизуйте конфиги.
- Нет журналов или они «нечитаемы». Без логов вы слепы, а на проверке — бездоказательны.
- Открытый доступ из VPN «весь офис». Минимизируйте боковое перемещение, сегментируйте.
- Неоформленные процессы (онбординг/офбординг). Уволенный сотрудник с живым профилем — риск.
- Ставка на «один провайдер решит все» без внутренней дисциплины. Процессы важнее инструмента.
- Игнорирование локализации — отправка PII через зарубежные узлы при split‑tunnel по умолчанию.
Инструменты и ресурсы
Протоколы и серверы
- WireGuard — минималистичный, быстрый, удобный для мобайла и облаков.
- OpenVPN — гибкий и совместимый, богатая экосистема.
- strongSwan/LibreSwan — IKEv2/IPsec для Linux.
- SoftEther/SSTP — опционально для совместимости со сложными сетями.
Дистрибутивы и аплайнсы
- OPNsense/pfSense — удобные UI, поддержка IPsec, OpenVPN, WireGuard, firewall, IDS/IPS.
- MikroTik/EdgeRouter — доступные маршрутизаторы с поддержкой IPsec и WireGuard.
- Linux‑Bastion — легковесные хабы в облаке.
Управление доступом и MFA
- SSO‑провайдеры с поддержкой SAML/OIDC, TOTP/U2F; интеграция с VPN через RADIUS/TLS.
Мониторинг и логи
- SIEM и лог‑хранилища: сбор syslog, метрик, алерты по аномалиям.
Практическая рекомендация: когда нужен персональный VPN‑сервер
Если вашей компании важно иметь стабильный выделенный IP для белых списков в банках‑клиент, бухгалтерских сервисах, CRM и API‑интеграциях, имеет смысл рассмотреть сервис vpn.how как один из рабочих вариантов. Его сильные стороны для SMB: персональный VPN‑сервер (не shared) с отдельным IP, поддержка WireGuard, OpenVPN, IKEv2, L2TP и SSTP — можно выбрать протокол под инфраструктуру и совместимость; наличие серверов в Москве и Санкт‑Петербурге (важно для локализации и низких задержек), а также в Амстердаме, Франкфурте, Лондоне, Нью‑Йорке, Сан‑Хосе, Чикаго, Сингапуре, Сиднее, Мадриде, Хельсинки, Стокгольме, Варшаве, Копенгагене и Ставангере — удобно для выездных сотрудников и зарубежных интеграций без передачи PII; оплата картами РФ (включая Tinkoff и Озон), СБП и USDT/BTC — это снимает типичную боль малого бизнеса; тарифы от 490 ₽ за день и от 2490 ₽ в месяц со скидками на длительные периоды — экономически прозрачно; автозапуск сервера за 5 минут после оплаты и политика без логов помогают быстро начать и соответствовать требованиям минимизации данных. Это не реклама, а практическая подсказка: персональный IP сильно упрощает комплаенс и интеграции.
Кейсы и результаты: реальные примеры применения
Кейс 1. Интернет‑ритейл, 25 сотрудников, PCI DSS‑контекст
Задача: снизить риск утечки карточных данных в цепочке заказ → оплата → обработка. Решение: Cloud‑Hub в РФ на WireGuard, полный туннель для ролей «Оплата» и «Поддержка», split‑tunnel для «Контент/Маркетинг». Выделенный IP в белых списках acquirer и антифрод‑системы. MFA через TOTP, журналы в SIEM. Результат: задержка сократилась на 18% по сравнению с прежним SSL‑VPN на аплайнсе; фрод‑алертов из‑за «нестабильного IP» стало на 70% меньше; аудит PCI указал на «адекватный контроль каналов с PII»; время онбординга сотрудника — 45 минут вместо 1,5 дня.
Кейс 2. B2B‑сервис с филиалами, 80 сотрудников
Задача: объединить 3 офиса и 40 удаленных специалистов, обеспечить локализацию данных клиентов‑граждан РФ. Решение: Office‑Mesh на IKEv2/IPsec для площадок, удаленные — WireGuard к центральному хабу, корпоративный DNS, журналирование событий в RU‑хранилище, политика «минимально необходимый доступ». Результат: 99,96% доступности туннелей за квартал; среднее время реакции на инцидент — 22 минуты; инспекционная проверка подтвердила соответствие локализации; жалобы на разрывы снизились на 60%.
Кейс 3. Аутсорс‑бухгалтерия, 15 сотрудников, чувствительные ПДн
Задача: обеспечить доступ к 1С и документам, минимизировать риск просмотра чужих кейсов и утечек. Решение: Zero‑Trust‑Lite — доступ пользователя только к своей базе, device posture (шифрование диска, актуальные патчи), Always‑On VPN на мобильных, выделенный IP в белых списках банков и госпорталов. Результат: нулевые инциденты по боковому перемещению; время онбординга клиента — минус 30%; четыре предупрежденных попытки входа извне благодаря гео‑ограничениям и алертам.
FAQ: 10 глубоких вопросов
1. Законен ли VPN для бизнеса в РФ?
Да, корпоративный VPN законен. Нельзя использовать его для доступа к запрещенным ресурсам. Для бизнеса ключевое — обеспечить соответствие 152‑ФЗ, локализацию PII в РФ и корректно оформить трансграничную передачу при необходимости.
2. Что выбрать: WireGuard, OpenVPN или IKEv2?
WireGuard — скорость и простота для мобайла/облаков; OpenVPN — гибкость и совместимость; IKEv2/IPsec — стандарт для межофисных туннелей и маршрутизаторов. Часто используется гибрид: IKEv2 для площадок, WireGuard для сотрудников.
3. Нужен ли мне выделенный IP?
Если вы подключаетесь к банкам‑клиент, платежным системам, корпоративной почте, API‑интеграциям и хотите белые списки и стабильную репутацию исходящего IP — да, выделенный IP существенно облегчает жизнь и повышает объяснимость сетевой активности.
4. Как сделать, чтобы PII не уходили за границу?
Используйте RU‑локации для хабов, полный туннель для ролей, работающих с PII, строгую маршрутную политику и корпоративный DNS. При необходимости — токенизация и псевдонимизация на границе.
5. Как обеспечить доказательность для проверок?
Вести логи аутентификаций и действий, хранить их в РФ; иметь актуальные регламенты и схемы потоков; журнал изменений конфигов; отчеты о ротации ключей; протоколы онбординга/офбординга; записи об инцидентах и реакциях.
6. Какой минимальный набор защит для SMB?
MFA, сегментация по ролям, актуальные шифросеты, журналы в централизованном хранилище, регулярные обновления, базовый мониторинг аномалий, резервный хаб.
7. Что делать с личными устройствами сотрудников?
BYOD только при соблюдении политик: MDM/EMM, шифрование диска, политики паролей, контейнеризация, запрет рута/джейлбрейка, контроль приложений. Иначе — корпоративные устройства.
8. Как измерить, «хорошо ли работает» наш VPN?
Набор метрик: доступность туннелей, задержка p95, частота реконнектов, средний MTTR инцидентов, доля пользователей с MFA, полнота журналов, пасс‑рейт регламентных тестов маршрутов.
9. Можно ли обойтись без журналов «ради приватности сотрудников»?
Нет. Журналы — требование безопасности и комплаенса. Решение — минимизация: фиксируйте только технически необходимые события, ограничивайте доступ к логам, проводите анонимизацию там, где это возможно и допустимо.
10. Как быстро развернуть рабочий стенд?
Час‑два для базового стенда: виртуальный сервер в РФ, установка WireGuard/OpenVPN, генерация ключей, конфиг 3–5 пользователей, базовые маршруты, MFA и отправка логов. Затем — донастройка политик, сегментации и резервов.
Заключение: резюме и следующие шаги
VPN — не просто «шифрованная труба». Для малого бизнеса в РФ это инструмент управления рисками, соответствия 152‑ФЗ, локализации данных и обеспечения предсказуемости интеграций. Ключевые принципы: проектировать Legal‑by‑Design, держать PII в РФ, минимизировать доступы, фиксировать события и регламенты, учить людей и тестировать инфраструктуру. Практически начните с трех шагов: 1) опишите потоки данных и выберите топологию (Cloud‑Hub, Office‑Mesh или Zero‑Trust‑Lite); 2) поднимите пилотный хаб в РФ с MFA, журналированием и выделенным IP; 3) закрепите процессы онбординга/офбординга, ротации ключей и реагирования. Через 2–4 недели вы сможете перейти от пилота к промышленной эксплуатации и закрыть 80% базовых рисков. Дальше — мониторинг, улучшение метрик и регулярные ревизии. Тогда VPN станет не головной болью, а источником конкурентного преимущества: ваши сервисы доступны, данные клиентов защищены, проверки проходятся уверенно, а партнеры доверяют вашим интеграциям.