VPN für Gamer-Streamer: Schutz vor DDoS und cleveres Regionenmanagement beim Matchmaking
Der umfassende Guide für Streamer und E-Sportler: So wählst und konfigurierst du ein VPN für Gaming und Streaming, blockierst DDoS-Angriffe, stabilisierst deinen Ping und beeinflusst das Matchmaking legal. Schritt-für-Schritt-Anleitungen, Checklisten, fortgeschrittene Techniken, Praxisfälle und nützliche Tools.
Inhalt des Artikels
- Einleitung: warum das thema wichtig ist und was du lernst
- Grundlagen: wichtige konzepte (für einsteiger)
- Tiefer eintauchen: fortgeschrittene aspekte
- Praxis 1: ddos-schutzstrategie für streamer
- Praxis 2: regionale match-pools legal umgehen und steuern
- Praxis 3: performance – protokolle, mtu, qos, split tunneling
- Praxis 4: zuhause-setup für streamer-netzwerk
- Praxis 5: sichere streams – rtmp/srt, codecs, priorisierung
- Praxis 6: rechtliche und ethische grenzen
- Typische fehler: was du vermeiden solltest
- Tools und ressourcen
- Erfahrungen und ergebnisse
- Faq: häufige fragen und antworten
- Fazit: zusammenfassung und nächste schritte
Einleitung: Warum das Thema wichtig ist und was du lernst
Wenn du gleichzeitig spielst und streamst, lebst du an der Schnittstelle zweier Welten: Echtzeit-Gameplay und kompromisslose Stream-Qualität. Jede Verzögerung, ein Ping-Jitter oder ein kurzer DDoS-Angriff können dir Spiel, Ranking oder Zuschauer kosten. Die Internetlandschaft 2025–2026 wird härter: gezielte L3/L4-Attacken auf Gaming-Streamer nehmen zu, der Anteil an UDP-Traffic mit unvorhersehbaren Routen wächst, Anti-Cheat-Policies verschärfen sich und regionale Match-Pools basieren immer öfter auf Netzwerk-Geografie. Dieses Handbuch ist dein Kompass. Wir führen dich von den VPN-Grundlagen zu detaillierten Protokolleinstellungen, zeigen dir, wie du legal und clever das Matchmaking beeinflusst, DDoS stoppst und gleichzeitig die Stream-Qualität bewahrst. Wir haben bewährte Frameworks, Checklisten, Anleitungen für PC und Konsolen, Referenzwerte für MTU, QoS und Split Tunneling sowie echte Praxisbeispiele mit Zahlen für dich gesammelt. Am Ende hast du eine Roadmap – von der Netzwerkanalyse bis zur robusten Streamer-Architektur.
Grundlagen: Wichtige Konzepte (für Einsteiger)
Was ist VPN im Gaming- und Streaming-Kontext
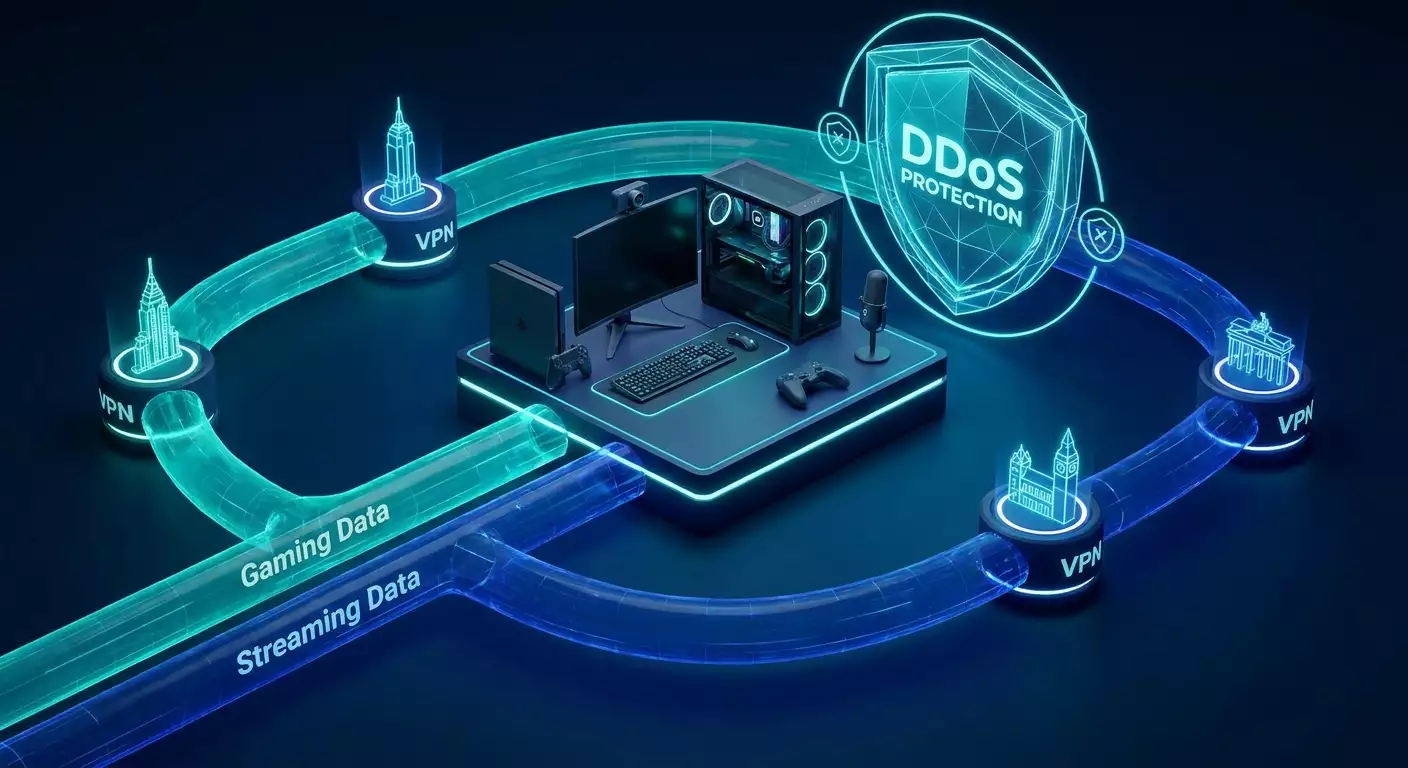
VPN ist ein verschlüsselter Tunnel zwischen deinem Gerät (PC, Konsole über Router) und einem entfernten Server. Im Gaming ermöglicht es dir, deine echte IP zu verbergen (reduziert DDoS-Risiko), den Internet-Ausgangspunkt zu wechseln (beeinflusst Matchmaking und Routen), und stabilisiert die Verbindung durch anderes Peering des VPN-Anbieters. Beim Streaming ist es wichtig, Gaming- und Streaming-Datenströme geschickt zu trennen, damit die Verschlüsselung keine Ressourcen frisst oder die Bitrate senkt.
Ping, Jitter, Paketverlust
- Ping – Grundlatenz in ms. Niedriger Ping ist gut, doch für ein flüssiges Spielgefühl zählt vor allem Stabilität.
- Jitter – Schwankungen der Latenz. Sprünge von 5–30 ms zerstören Trajektorien und Timings. VPN mit konstanter Route hilft oft mehr als nur der „nächste Server“ auf der Karte.
- Paketverlust – schon ab 0,1 % fällt es in Shootern auf. Ursachen: Überlastete Routen, Bufferbloat im Router, falsche MTU oder QoS-Einstellungen.
VPN-Protokolle und ihre Auswirkungen
- WireGuard – leichtes, schnelles UDP-Protokoll mit moderner Kryptografie. Meistens der beste Ping und minimaler Jitter.
- OpenVPN UDP – bewährter, flexibel konfigurierbarer Standard. Manchmal langsamer als WireGuard, aber zuverlässig und nahezu überall kompatibel.
- OpenVPN TCP – für Games eher ungeeignet (Effekt „TCP over TCP“), akzeptabel für Streaming-Tunnel in stark eingeschränkten Netzwerken.
- IKEv2 – schnelles Protokoll mit guter Netzwechsel-Stabilität (ideal für Laptops oder 4G/5G Backup), oft ähnlich performant wie WireGuard.
- L2TP, SSTP – Nischenlösungen für spezielle Fälle und Firmennetzwerke. Für Games nur, wenn andere Protokolle nicht funktionieren.
NAT, CGNAT und „offener“ Typ für Konsolen
NAT Typ bei Konsolen (Open/Moderate/Strict) beeinflusst Match-Pools und Voice-Chat. CGNAT vom Internetanbieter blockiert eingehende Verbindungen und Ports. Der Weg über VPN mit dedizierter IP und/oder Port-Forwarding kann Open NAT oder stabilen Moderate NAT bringen und Matchmaking sowie P2P-Aspekte mancher Spiele verbessern.
MTU und MSS: Warum Pakete „zerbrechen“
Falsche MTU (maximale Frame-Größe) führt zu Fragmentierung und Packetverlusten. Bei WireGuard hilft oft MTU 1380–1420, bei OpenVPN UDP 1400–1500 mit MSS Clamp 1360–1460. Der optimale Wert hängt vom Netzwerkpfad ab – teste mit Ping und DF-Flag (Don’t Fragment).
Tiefer eintauchen: Fortgeschrittene Aspekte
DDoS-Angriffe auf Streamer und Gamer
Typische Angriffsvektoren: L3/L4 (SYN/UDP-Flood, Amplification über NTP/CLDAP/SSDP), seltener Anwendungsschicht L7 auf Game- oder Streaming-Services. Ziel ist deine öffentliche IP, sei es aus P2P-Lobbys, VoIP, alten Logs, Leaks oder WHOIS. Symptome: plötzlicher Ping-Anstieg, Verbindungsabbrüche, OBS zeigt Fehler, Discord stürzt ab, Spiel laggt. Wichtigster Schutz – den echten IP nicht sichtbar machen und einen Exit nutzen, der bessere Uplink- und Anti-DDoS-Strategien als dein Heimanschluss hat.
Matchmaking und Geografie
Moderne Spiele prüfen Faktoren wie IP-Geolokation, RTT zu Rechenzentren, Verbindungsqualität, Plattform (PC/Konsole) und Rank/MMR. Das „Anpassen“ der Region ist kein Täuschen, sondern eine Änderung der Netzwerktopologie. Wichtig ist, ToS nicht zu verletzen: keine Cheats, kein Traffic-Spoofing. Nur Exit-Punkt und Routenpriorität ändern.
Anti-Cheat und VPN-Erkennung
Große Spiele markieren bekannte Datenzentrum-IP-Bereiche. Risiko: Warteschlangen, zusätzliche Checks, seltener Ausschluss. Eine dedizierte IP und ein stabiles Nutzungsverhalten (immer dieselben Server, legitime Sessions) reduzieren Verdacht meist deutlich. Vermeide „spam-verdächtige“ geteilte IPs.
Tunneling und Traffic-Splitting
Split Tunneling erlaubt, den Gaming-UDP-Stream via VPN zu schicken, während Streaming RTMP/SRT direkt über CDN läuft – oder umgekehrt. So vermeidest du unnötige Verschlüsselung, reduzierst CPU- und GPU-Belastung für den Broadcast. Im Router lässt sich policy-basiertes Routing einrichten, um Spiele-Traffic anhand von Ports oder Domains zu markieren.
Praxis 1: DDoS-Schutzstrategie für Streamer
Ziel
Angriffsfläche minimieren und den Kanal robust gegen gängige L3/L4-Belastungen machen, ohne die Qualität von Spiel und Stream zu beeinträchtigen.
ADR-Plan (Avoid-Detect-Respond)
- Avoid: echte IP verbergen (VPN mit dedizierter IP), P2P-Voice ohne Proxy vermeiden, Kontakte und Domains nicht offenlegen, Gaming- und Streaming-Traffic trennen.
- Detect: Ping- und Verlustmonitoring (PingPlotter, SmokePing), OBS-Bitrate-Alerts, SNMP im Router, Netflow-Logs.
- Respond: manuelles Umschalten des VPN-Servers/Routen, automatischer Failover, aggressive Firewall-Regeln bei Anomalien.
Schritt-für-Schritt-Anleitung
- IP-Inventur: Finde deine öffentliche IP, prüfe sie in Blacklists und älteren Posts. Wenn bekannt, wechsel den WAN-IP beim Provider.
- Dedizierte IP via VPN: Verlasse Shared-Adressen. Kritisch: Angriffe auf Shared IPs treffen oft auch dich mit.
- Protokoll: Starte mit WireGuard. Bei Instabilitäten teste IKEv2 oder OpenVPN UDP.
- Routing: Split Tunneling – Spiel über VPN, OBS/Discord direkt oder andersherum, je nachdem, welches Segment angegriffen wird. Bei Angriff auf Stream leite RTMP durch VPN, bei Angriff aufs Spiel den Game-Traffic.
- MTU/MSS: Miss mit Ping + DF, konfiguriere Client/Router. Typische Startwerte: WG MTU 1420, OpenVPN tun-mtu 1500 mit mssfix 1450 – aber teste immer selbst.
- Firewall: Blockiere externe Anfragen auf Heim-IP; minimize UPnP; schließe unnötige Ports; setze Anti-Spoofing an der Router-Grenze.
- Failover: Dual-WAN im Router (Hauptroute Drähten + 5G-Modem). Spieltraffic fest auf Hauptleitung, Backup über zweite SIM und VPN-Profil.
- Monitoring: OBS-Statistiken, PingPlotter rund um die Uhr, Telegram/Discord-Alerts bei Jitter über 10 ms und Verlust über 0,5 %.
Beispiel
128-Tick Shooter, Zielping 20–40 ms, Jitter unter 5 ms. Setup: PC – Router (OpenWrt mit WireGuard) – VPN mit dedizierter IP, nächstgelegenes Datacenter – Spiel. OBS sendet direkt ins CDN für weniger CPU-Last/Latenz, Discord läuft über VPN zur IP-Verschleierung.
Praxis 2: Regionale Match-Pools legal umgehen und steuern
Ziel
Bequeme Serverpools nach Ping und Qualität wählen, ohne Nutzungsbedingungen zu verletzen.
Methoden
- Ausgangspunkt wählen: VPN-Exit im gewünschten Pool-Region wählen (z. B. Frankfurt oder Warschau für Zentraleuropa, Singapur für SEA, Chicago für NA Central).
- Routingcheck: Vor jedem Match 5–10 Minuten PingPlotter-Run auf Spiele-Domains/IPs, RTT und Jitter protokollieren.
- Policy-basiertes Routing: Spiel läuft über VPN-Interface, übriger Traffic direkt. Belastung des Streams bleibt gering.
- Konsolen: VPN am Router einrichten, Regeln für MAC-Adresse der Konsole festlegen. Bei Bedarf Port-Forwarding mit dedizierter IP für Open NAT konfigurieren.
Schritt-für-Schritt-Anleitung
- Ziel-Liste: Notiere genutzte Spielregionen, z. B. Shooter A in Amsterdam/Frankfurt, Fighting Game B in London/New York.
- VPN-Standorte: Erstelle Profile in 2–3 Städten je Kontinent (Europa: Frankfurt, Amsterdam, Warschau; USA: New York, Chicago, San José; Asien: Singapur).
- Benchmark: 3–5 kurze Spielsessions à 10 Minuten in jeder Region. Notiere Durchschnittsping, p95-Jitter, Paketverluste und subjektives Feedback.
- Profilwahl: Nach Metriken entscheiden; bei <5 ms Unterschied nimm das mit weniger Jitter.
- Automatisierung: Skript für schnelles Profilwechsel-Menü im Router (MikroTik / pfSense / OpenWrt) oder Hotkeys.
Lifehacks
- Nachtfenster: Manche Regionen sind nachts stabiler und leichter zu gewinnen. Plane Training danach.
- Lastverteilung: Bei ausgelastetem ISP am Abend über einen größeren Internet-Exchange (IX) VPN-Traffic laufen lassen – versteckter Stabilitätsvorteil.
Praxis 3: Performance – Protokolle, MTU, QoS, Split Tunneling
WireGuard – Startprofil
- Grundkonfiguration: AllowedIPs nur Spielsubnetze oder 0.0.0.0/0 bei Full-Tunnel; PersistentKeepalive 15–25s; MTU 1420 als Ausgangspunkt.
- MTU-Test: ping -M do -s 1372, 1380, 1400 mit Steigerungen bis erste Fragmentierung. Setze MTU etwa 28 Bytes über Payload (für Header).
- CPU-Load: Bei ARM/SoC-Routern Last beobachten; über 70 % Last: VPN auf PC verlagern oder Router upgraden.
OpenVPN UDP – Feineinstellungen
- Parameter: tun-mtu 1500, mssfix 1450 (start und ggf. runter), sndbuf/rcvbuf 512k–1M, fast-io, cipher AES-128-GCM oder CHACHA20-POLY1305 (abhängig vom CPU).
- Nur UDP: TCP für Gaming vermeiden, sonst „Ping-Treppen“ bei Paketverlust.
QoS und Anti-Bufferbloat
- SQM (CAKE/FQ_CoDel): Auf ausgehendem Interface aktivieren. Limit bei 90–95 % der Uplink-Bandbreite setzen, damit Router-Puffer statt Provider-Puffer verwaltet wird.
- DSCP: Gaming-UDP als CS6/EF markieren (hilft im eigenen Netz) und vor OBS/Browser priorisieren. Außerhalb des eigenen Netzwerks werden Markierungen meist ignoriert.
- Queues: Eigene Queue für Stream (AF41), eine für Games (EF), Hintergrunddownloads drosseln.
Split Tunneling – Szenarien
- Variante A: Spiel via VPN, OBS direkt. Bei Game-Attacken sichere und stabile Route mit minimalem Overhead für Stream.
- Variante B: OBS im VPN, Spiel direkt. Bei Angriff auf Ingest-CDN Tunnel für Streaming aktivieren.
- Variante C: Spiel und Discord in VPN, anderer Traffic direkt. IP-Schutz im Voice-Chat.
Praxis 4: Zuhause-Setup für Streamer-Netzwerk
Referenz-Setup
Modell Z3 (Zero-Drop, Zero-Leak, Zero-Lag):
- Zero-Drop: SQM und richtige MTU verhindern Verluste durch Bufferbloat und Fragmentierung.
- Zero-Leak: Spiel und/oder Discord nur via VPN; Kill-Switch im Router schützt bei Tunnel-Ausfall.
- Zero-Lag: QoS priorisiert Gaming-Traffic klar vor OBS und Hintergrundprozessen.
Hardware
- Router: OpenWrt-Level (x86 Raspberry, x86 Mini-PC, leistungsfähiger ARM), MikroTik (hAP ax3/CCR-lite), pfSense/OPNsense auf x86.
- Switch: Managed mit VLAN (Gaming-Segment, Stream-PC, IoT getrennt).
- WLAN: Wi-Fi 6/6E Accesspoint; für Gaming besser Kabel.
VLAN und Policy Routing
- VLAN1: Game (PC/Konsole), Route via VPN-Interface, strikte Firewall.
- VLAN2: Stream (PC/Encoder), OBS direkt, Backup-Tunnel per Knopfdruck.
- VLAN3: Home/IoT, eingeschränkter Zugang, keine Priorität zur Vermeidung von Störungen.
Dual-WAN und Backup
- Failover: Auslösen nach 3–5 ICMP-Verlusten in Folge oder basierend auf p95-Jitter-Schwellenwert.
- Load-Balancing: Für Gaming ungeeignet (RTT-Spreizung), aber Hintergrundlasten balancieren und Games auf einem WAN halten ist möglich.
Konsolen und NAT
Für Open NAT via VPN brauchst du dedizierte IP beim VPN-Anbieter und Port-Forwarding. Erstelle Routing-Regeln für UDP/TCP-Ports auf der Konsole. Achte auf Firewall-Freigaben am VPN-Interface. Ist Open nicht erreichbar, stabilisiere Moderate NAT mit guter P2P-Konnektivität.
Praxis 5: Sichere Streams – RTMP/SRT, Codecs, Priorisierung
Streaming-Netzwerkprotokolle
- RTMP: TCP-basiert, sensibel gegen Paketverlust, aber stabil bei Schwankungen; mittlere Latenz.
- SRT: baut auf UDP auf mit ARQ, flexible Verlustkompensation, besser für instabile Verbindungen; ermöglicht Feintuning der Verzögerung.
Empfehlungen
- Getrennte Wege: Wenn Spiel via VPN läuft, stream RTMP/SRT besser direkt. Angriffe auf Ingest? Dann Tunnel nur fürs Streaming nutzen.
- Bitrate: Halte 20–30 % Puffer unter der Uplink-Kapazität nach SQM. Uplink 20 Mbit/s? OBS nicht über 14–16 Mbit/s einstellen.
- Keyframe: 2 Sekunden für die meisten Plattformen; bei SRT flexibel je nach gewünschter Latenz.
Codecs und Hardware-Ressourcen
NVENC/AMF/QSV entlasten die CPU, was beim VPN-Verschlüsseln wichtig ist. Beobachte GPU-Temperatur und Boost-Verhalten – unerwartete Drosselungen wirken sich auf den Stream stärker aus als +2–3 ms Ping.
Praxis 6: Rechtliche und ethische Grenzen
- ToS und Region: Exit-Punkt zu wechseln ist meist erlaubt. Cheats, MITM-Traffic oder Client-Modifikationen sind verboten.
- Content: Schutz der eigenen IP vor Doxxing ist deine Verantwortung gegenüber dir selbst und deinen Zuschauern. Persönliche Daten und Standort verbergen.
- Team-Turniere: Prüfe Regeln, viele Ligen binden Matchregion fest. Frühzeitig absprechen.
Typische Fehler: Was du vermeiden solltest
- Shared-IP-Müll: Geteilte IP, unter der bereits Hunderte Spieler sind, führt zu Blockaden, Bans und indirekten Angriffen.
- TCP über TCP: Spiel mit OpenVPN TCP plus Stream über TCP verursacht Ping-Treppen und viele Retransmits bei Verlust.
- Zuviel Distanz: „Spiele mit Amerikanern aus Europa“ führt zu 120–160 ms Ping, 20+ ms Jitter, schlechtem Gameplay.
- Ohne MTU/MSS: Fragmentierung killt Stabilität. Einmal richtig einstellen erspart viele Nerven.
- SQM ausgeschaltet: Ohne Anti-Bufferbloat füllt sich der Uplink und das Spiel „teleportiert“ bei Discord- oder Browserlast.
- Alles in einen Tunnel: Spiel und Stream im gleichen VPN ohne QoS ist oft schlechter als korrekt getrennt.
- Monitoring ignorieren: Ohne Daten ist jede Maßnahme Blindflug. Setze dauerhafte Metriken.
Tools und Ressourcen
Messung und Diagnose
- PingPlotter / WinMTR: Traceroute und Langzeitstabilität.
- Wireshark: DSCP, Ports, Split Tunneling prüfen.
- iperf3: Bandbreite und Jitter via UDP testen.
- SmokePing: Langzeit-Ping-Trends.
- Bufferbloat-Tests: QoS/SQM-Qualität bewerten.
Router und OS
- OpenWrt: WireGuard, SQM CAKE, Policy Routing, flexibel für Feintuning.
- pfSense/OPNsense: mächtiger Stack, einfache Regeln, Qualitätsgraphen.
- MikroTik: Flexible Routing- und Markierungsoptionen, Queues, WireGuard support.
Praktische VPN-Auswahl
Für Gamer-Streamer ist entscheidend: dedizierte IP (persönlich, nicht shared), Support von WireGuard und Alternativen (OpenVPN, IKEv2), Serverstandorte passend zu Spielregionen, keine Logs und schneller Start ohne Bürokratie. Der Service vpn.how ist hier ein klarer Kandidat: persönlicher VPN-Server mit separater IP für den Kunden (kein Shared), unterstützt WireGuard, OpenVPN, IKEv2, L2TP, SSTP – Protokoll flexibel wählbar, Server an Gaming-Hotspots wie Moskau, Sankt Petersburg, Amsterdam, Frankfurt, London, New York, San José, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger – ideal, um Matchmaking gezielt zu beeinflussen und unnötige Hopps zu vermeiden. Für Nutzer aus Russland wichtig: Unterstützung lokaler Karten (z. B. Tinkoff, Ozon), SBP und USDT/BTC; flexible Tarife ab 490 ₽/Tag oder 2490 ₽/Monat mit Rabatt bei längerer Laufzeit, automatischer Serverstart in ca. 5 Minuten nach Zahlung, strikte No-Log-Policy. Dieses Paket deckt die typischen Streamer-Bedürfnisse ab: DDoS-Schutz durch dedizierte IP und Standortwahl, verlässlicher Ping dank WireGuard, angenehme Bezahlung und schneller Einstieg.
Erfahrungen und Ergebnisse
Fall 1: Shooter mit Ziel-DDoS
Problem: Bei Abendstreams nach 20–30 Minuten UDP-Flood, Ping sprunghaft von 20 auf 150 ms, OBS verliert bis zu 20 % Frames. Lösung: Wechsel zu dedizierter IP mit WireGuard, Split Tunneling – Spiel & Discord im VPN, OBS direkt; MTU auf 1420, SQM auf 92 % Uplink. Ergebnis: Stabiler Ping 24–28 ms, p95-Jitter 3,5 ms, Verluste unter 0,1 %, Angriffe treffen VPN-Exit, aber Provider-Uplink hält – Stream bleibt stabil dank sicherer Rechenzentrumsroute.
Fall 2: Regionales Match-Pool-Management im Fighting Game
Problem: Spieler in Europa landet ständig in Lobbys mit 60–80 ms und starken Laggs. Lösung: VPN-Profile in Frankfurt, Amsterdam, Warschau; 3 Wochen Benchmark, Frankfurt wegen p95 und fehlendem Abendverlust gewählt, Policy-Routing nur fürs Game-Executable. Ergebnis: Mittelwert-Ping 32–36 ms, merklich flüssigeres Gameplay, Win-Rate im Prime-Time +7 %.
Fall 3: Konsole und NAT
Problem: Auf PS5 Strict NAT, Voicechat instabil, Matchmaking langsam. Lösung: VPN mit dedizierter IP und Port-Forwarding, Router-Regeln für UDP-Game-Ports, PS5 ins VLAN Game. Ergebnis: NAT Moderate/Open, schnellere Matchsuche, keine Disconnects mehr.
Fall 4: Stream-Stabilisierung im Mobil-Backup
Problem: Failover auf 5G zerstört Stream. Lösung: Reserveprofil IKEv2 (wechselresilient), OBS auf SRT über VPN, Bitrate bei Umschaltung -20 %, aggressiver Jitter-Buffer. Ergebnis: Stream läuft weiter bei Ausfall des Haupt-WAN, Frameverlust unter 3 % während Umschaltung.
FAQ: Häufige Fragen und Antworten
1) Warum eine dedizierte IP, wenn ich schon VPN nutze?
Shared IPs werden von vielen Usern genutzt und landen oft auf Sperrlisten von Spielen und Anti-Cheat-Systemen. Angriffe auf Nachbarn treffen dann auch dich. Eine dedizierte IP verringert Fehlalarme und macht Schutz planbar.
2) Ist WireGuard immer die beste Wahl fürs Gaming?
Meistens ja, wegen schlanker Architektur und UDP. In Netzwerken mit UDP-Filterung oder speziellen Middleboxes kann IKEv2 aber stabilere Routen bieten. Probier es aus!
3) Kann ich NAT auf der Konsole mit VPN verbessern?
Ja, wenn der VPN-Anbieter dir dedizierte IP und Port-Forwarding ermöglicht. Sonst droht Double NAT ohne eingehende Ports.
4) Steigt der Ping wegen VPN-Verschlüsselung?
In guten Knotenpunkten sind es maximal 1–5 ms Zusatzlatenz, manchmal senkt VPN den Ping sogar durch besseres Peering. Wichtiger sind Jitter und Paketverluste als reine Verschlüsselungsverzögerung.
5) Ist das Wechseln der Matchmaking-Region via VPN legal?
Normalerweise ja, solange du ToS nicht verletzt (keine Cheats, kein Traffic-Spoofing). Turniere können regionale Festlegungen haben – bitte vorher prüfen.
6) Wie wähle ich die VPN-Standorte?
Nutze Messwerte wie RTT, p95-Jitter und Abendverluste. City-Hubs wie Frankfurt, Amsterdam, Chicago, Singapur sind oft Favoriten.
7) Was ist wichtiger: Ping oder Jitter?
Für das Spielgefühl ist Jitter entscheidender. Ein stabiler 35 ms Ping ist angenehmer als schwankende 20–45 ms.
8) Wie stelle ich MTU richtig ein?
Teste Ping mit DF-Flag und steigender Payload bis zum ersten „Fragmentation Needed“-Fehler. Setze MTU knapp darunter, mit Berücksichtigung der Protokollheader. Kontrolliere die Werte unter abendlicher Last nochmal.
9) Brauche ich Full-Tunnel für alle Apps?
Nein, oft ist policy-basiertes Routing besser: Spiel und Discord im VPN, Stream und Updates direkt, um gegenseitige Beeinträchtigung zu minimieren.
10) Kann ich zwei VPNs gleichzeitig für höhere Zuverlässigkeit nutzen?
Doppelte Verschlüsselung bedeutet mehr Latenz und Komplexität. Sinnvoller sind ein Backup-Profil oder -Server mit automatischem Failover.
Fazit: Zusammenfassung und nächste Schritte
Du bist ein Echtzeitsystem. Um 2026 stabil zu zocken und zu streamen, brauchst du keinen Zufall, sondern Ingenieurskunst. Schlüsselprinzipien: dedizierte IP mit kleiner Angriffsfläche, WireGuard oder IKEv2 als Basis, korrektes MTU/MSS und Anti-Bufferbloat, Trennung von Gaming- und Streaming-Traffic, QoS-Priorisierung, 24/7 Monitoring und Backup. Beim Matchmaking arbeite mit geografischen Exits und triff Entscheidungen nach Metriken statt nach Karte. Deine nächsten Schritte: 1) Dreitägiger Audit von Ping/Jitter/Paketverlusten im Prime-Time-Fenster; 2) VPN mit dedizierter IP einrichten und 2–3 Standorte testen; 3) SQM und Split Tunneling konfigurieren; 4) Failover-Szenario durchspielen; 5) Permanente Überwachung einrichten. Dieses Praxis-Setup verwandelt dich vom Opfer der Umstände zum Architekten deines Netzwerks. Du spielst, nicht das Netz spielt dich.