SSO corporativo y VPN: Entra ID, Keycloak, ALD Pro — guía completa 2026
Integración paso a paso de SSO corporativo y VPN con Microsoft Entra ID, Keycloak y ALD Pro. Arquitecturas, protocolos, listas de verificación, errores comunes, casos prácticos y herramientas. Material nivel enterprise con explicación clara y enfoque en la seguridad.
Contenido del artículo
- Introducción: por qué es importante justo ahora
- Fundamentos: conceptos clave para avanzar
- Profundización: aspectos avanzados para arquitectos
- Práctica 1: patrones arquitectónicos y elección de estrategia
- Práctica 2: microsoft entra id — tres escenarios de trabajo
- Práctica 3: keycloak como idp universal para vpn
- Práctica 4: ald pro — integración de catálogo con radius e ikev2
- Práctica 5: políticas de acceso, segmentación y dns
- Práctica 6: mfa, acceso condicional y control compliance
- Práctica 7: operación, auditoría y respuesta
- Errores comunes: qué daña seguridad y ux
- Herramientas y recursos: de qué componer la solución
- Casos y resultados: qué funciona en la práctica
- Faq: preguntas avanzadas
- Conclusión: cómo avanzar de piloto a producción
Introducción: por qué es importante justo ahora
El acceso remoto dejó de ser una opción para convertirse en la norma operativa. Entre 2020 y 2026, el porcentaje de empleados que trabajan al menos un día a la semana fuera de la oficina se mantuvo estable en un 40–55%, según encuestas sectoriales. Sin embargo, más del 60% de los incidentes en dispositivos remotos ocurren por una autenticación débil o falta de comprobación de seguridad contextual. La combinación de SSO corporativo y VPN resuelve este problema: cuenta única, políticas de acceso, autenticación multifactor, control del estado de los dispositivos y visibilidad integral.
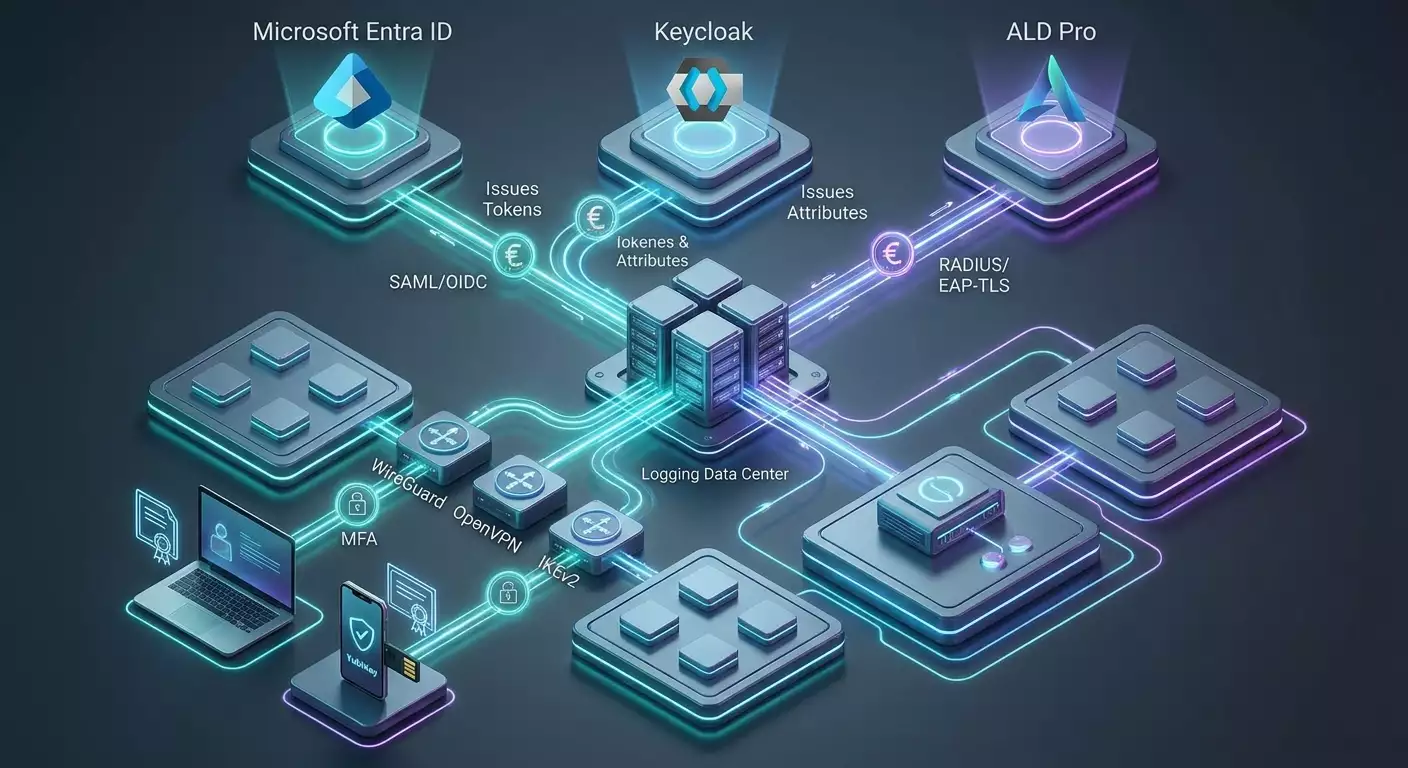
En esta guía obtendrás una visión completa: desde conceptos básicos hasta esquemas prácticos con Microsoft Entra ID, Keycloak y ALD Pro. Desglosaremos paso a paso arquitecturas SAML y OIDC, EAP-TLS con RADIUS, integración con MDM y PKI, además de errores típicos, herramientas y casos reales. El objetivo es prepararte para implementar una arquitectura productiva que escale, sea auditada y resista ataques en 2026.
Fundamentos: conceptos clave para avanzar
SSO y roles involucrados
SSO (Single Sign-On) es el inicio de sesión único para aplicaciones y servicios. Los roles principales son: IdP (Identity Provider) — proveedor de identidad, y SP/RP (Service Provider/Relying Party) — servicio que confía en el IdP. En nuestro contexto, SP es la puerta de enlace VPN o broker de acceso remoto que confía en atributos del IdP (Entra ID, Keycloak, ALD Pro vía federación).
Protocolos: SAML, OIDC, OAuth2
- SAML 2.0 — intercambio de assertions basadas en XML. Soportado frecuentemente por puertas de enlace VPN corporativas sin necesidad de configuraciones complejas.
- OIDC — capa de identidad sobre OAuth2. Útil para brokers web y portales modernos de distribución de configuraciones VPN, incluyendo tokens temporales.
- OAuth2 — autorización delegada, usado como transporte en OIDC.
RADIUS y familia EAP
RADIUS es el protocolo clásico para autenticación y autorización de acceso en red. Sobre RADIUS funcionan métodos EAP (Extensible Authentication Protocol). Para nivel enterprise recomendamos EAP-TLS (certificados mutuos), y menos frecuente PEAP/EAP-TTLS con contraseñas. La combinación EAP-TLS + RADIUS ofrece el mejor equilibrio entre seguridad y gestión.
Protocolos VPN y su función
- WireGuard — moderno, ligero y rápido. No tiene SSO nativo, pero se integra mediante brokers y orquestación de claves.
- OpenVPN — flexible, basado en TLS, ecosistema amplio, con plugins nativos SAML/OIDC en algunos productos.
- IKEv2/IPsec — estándar para acceso corporativo, ideal con EAP-TLS y puertas de enlace hardware. Compatible con sistemas operativos y dispositivos móviles.
- L2TP/SSTP — legado, para compatibilidad retro, pero para 2026 será reemplazado por IKEv2 y soluciones basadas en SSL.
Zero Trust y acceso condicional
Zero Trust Network Access (ZTNA) y Acceso Condicional significan: no confiar por defecto, evaluar contexto (usuario, dispositivo, ubicación, riesgo), aplicar MFA. En 2026 la tendencia es la evaluación constante de sesión (Continuous Access Evaluation): si un dispositivo no cumple políticas, el acceso se limita dinámicamente.
Profundización: aspectos avanzados para arquitectos
Identidad de usuario y dispositivo
Una autenticación fuerte considera no solo la persona, sino la identidad del dispositivo. La práctica es otorgar certificado al dispositivo (MDM/Intune) y SSO con MFA al usuario. En la puerta VPN se verifican ambos factores: EAP-TLS confirma el dispositivo, SAML/OIDC confirma al usuario y su riesgo.
PKI y ciclo de vida de certificados
- Elección de autoridad raíz: AD CS, EJBCA, HashiCorp Vault PKI.
- Emisión automática mediante SCEP/NDES/Intune, renovación 30–45 días antes de la expiración.
- CRL/OCSP, verificación obligatoria de revocación. Para portátiles detrás de NAT: OCSP stapling o proxy.
Segmentación y privilegios mínimos
La VPN no debe revertir a una red plana. Se recomienda microsegmentación y enrutamiento basado en políticas: usuarios acceden a rangos ligados a roles (RBAC/ABAC). El acceso a servicios es mediante ACL de grupos, no vía allow-all estático.
Visibilidad y cumplimiento
Logs de autenticación de IdP, RADIUS y concentrador VPN se agregan en SIEM. Reportes automáticos de accesos: quién, cuándo, desde dónde, a qué subredes. Para cumplimiento legal (152-ФЗ/localización), guarda logs personales en Rusia, usa rotación y esquemas WORM para validez jurídica.
Rendimiento y fiabilidad
- Cifrado: conjuntos modernos (TLS 1.2/1.3, AES-GCM/ChaCha20-Poly1305), prohibición de obsoletos.
- Escalabilidad: clústeres activo-activo, BGP/ECMP, delegación de RADIUS.
- Disponibilidad global: regiones cercanas al usuario, DNS Anycast, consideraciones geopolíticas en diseño.
Práctica 1: patrones arquitectónicos y elección de estrategia
Patrón A: SAML/OIDC en puerta VPN
Ideal si la puerta tiene plugins nativos SAML/OIDC. Usuario hace SSO en navegador (MFA, CA), la puerta recibe assertions, mapea grupos a perfiles (direcciones, rutas, ACL). Inicio rápido y gran experiencia de usuario.
Patrón B: RADIUS + EAP-TLS
La puerta delega validación de certificado a RADIUS. Ideal para IKEv2. Usa MDM para emisión de certificados cliente. Atributos RADIUS determinan pools y políticas.
Patrón C: SSO de usuario combinado con device-trust
En conexión — EAP-TLS (dispositivo). Para acceso a recursos, usuario se valida via SAML/OIDC en proxy a nivel aplicación o portales de publicación. Segmentación en ambos ejes.
Lista de verificación para diseño
- Define perímetro: qué subredes y apps requieren acceso remoto y cuáles no.
- Elige IdP: Entra ID, Keycloak, ALD Pro (directo o federado).
- Decide PKI y emisión de certificados.
- Tipo de VPN y clientes: IKEv2/OpenVPN/WireGuard con soporte de dispositivos.
- Políticas de acceso: grupos, atributos, compliance del dispositivo, zonas geográficas, riesgo.
- Logging: trazabilidad end-to-end, retención y análisis.
- HA/DR: clústeres de puertas, replicación IdP, RADIUS tolerante a fallos.
Práctica 2: Microsoft Entra ID — tres escenarios de trabajo
Escenario 2.1: SAML desde Entra ID directamente a puerta VPN
Ideal para: FortiGate, Palo Alto, Cisco, plataformas OpenVPN con SAML, y brokers de acceso remoto.
Pasos para configuración
- En Entra ID crea una aplicación empresarial tipo SAML. Completa Identifier y Reply URL según datos de la puerta VPN (entidad SP).
- Configura mapeo de assertions: nombre (NameID), grupos (ej. groups con filtro por security groups), opcionalmente department, deviceid.
- Activa MFA y políticas Conditional Access: requisitos de compliance dispositivo (Intune compliant), bloqueo desde TOR/VPN, restricciones geográficas.
- Importa metadata IdP en puerta VPN (certificado firmante, URL SSO), configura mapeo grupos a políticas: grupo A — subred Dev, grupo B — ERP, etc.
- Piloto: 5–10 usuarios, prueba SSO, MFA, autorización y logs. Luego rollout gradual.
Lista de validación
- Firmas SAML y vigencia de assertions correctas (desviación horaria no mayor a 2–3 minutos).
- Grupos dentro del tamaño del token (para muchos grupos usa filtros o claims por rol app).
- Conexiones logueadas en Entra ID Sign-in logs y en VPN para SIEM.
Escenario 2.2: Entra ID + NPS Extension MFA (RADIUS)
Ideal para: cuando la puerta soporta RADIUS/EAP pero no SAML. Añades NPS con extensión MFA para forzar segundo factor y acceso condicional.
Pasos para configuración
- Despliega Windows NPS, instala NPS Extension for Azure MFA, enlaza con Entra ID.
- Crea políticas RADIUS: exige EAP-TLS o PEAP como mínimo, activa logging en texto y Event Log.
- En puerta VPN indica NPS como servidor AAA RADIUS. Define timeouts para MFA (ej. 30–60 segundos).
- En Entra ID configura Conditional Access para que autorización RADIUS requiera MFA o compliance dispositivo.
Pros y contras
- Pros: funciona con amplia variedad de puertas hardware, centraliza MFA.
- Contras: no usa SSO en navegador, UX depende del método MFA y EAP soportado. PEAP es más vulnerable a contraseñas que EAP-TLS.
Escenario 2.3: EAP-TLS vía Intune + IKEv2/SSL
Ideal para: control de dispositivos crítico. Certificados en dispositivos via Intune (SCEP/PKCS). Soporte en Windows, macOS, iOS, Android.
Pasos para configuración
- Despliega PKI (AD CS o externa), configura NDES/SCEP para Intune.
- En Intune crea perfiles de certificados (client auth), asigna a grupos de dispositivos.
- En RADIUS (FreeRADIUS o NPS) habilita EAP-TLS, define CA raíz y EKU permitidos.
- En puerta VPN habilita perfil IKEv2 o SSL-TLS con requerimiento de certificado cliente. Configura mapeo de atributos RADIUS a pools de direcciones/ACL.
- Implementa comprobación de compliance dispositivo con Intune Compliance y CA: dispositivos no conformes no reciben certificado o son bloqueados.
Control de calidad
- Revocación de certificados reflejada en CRL/OCSP en 5–10 minutos.
- Rotación automática de certificados corrige túneles sin intervención usuario.
- Segmentación por OU/grupos en políticas RADIUS.
Práctica 3: Keycloak como IdP universal para VPN
Cuándo elegir Keycloak
Si necesitas flexibilidad, on-premises, código abierto, extensibilidad, federación con LDAP/AD/ALD Pro, mapeadores de atributos, WebAuthn/TOTP. Keycloak ofrece configuraciones detalladas de roles y flujos de autenticación, incluyendo modelos basados en riesgo y políticas contextuales.
Escenario 3.1: SAML/OIDC a OpenVPN/Pritunl/puertas SSL
- Despliega Keycloak HA (2–3 nodos, cluster externo de BD), habilita backup y monitoreo de salud.
- Crea Realm, configura clientes tipo SAML u OIDC para tu puerta VPN o broker (ej. OpenVPN Access Server, Pritunl, varios UTM).
- Configura mappers: grupos, roles, departamento, clearance. Reduce tamaño de tokens (OIDC UserInfo + micropolíticas).
- Activa MFA: WebAuthn como primario, TOTP como respaldo. Configura step-up en riesgos elevados.
- En puerta importa metadata IdP, vincula grupos con perfiles de túneles.
Escenario 3.2: Federación de Keycloak con LDAP/AD/ALD Pro
- Activa User Federation: conexión LDAP a AD o ALD Pro (solo LDAPS), configuración de sincronización programada y bajo demanda.
- Verifica esquema de atributos: memberOf, departmentNumber, atributos personalizados para mapeo de políticas VPN.
- Opcional: habilita provisioning SCIM desde HR/IdM externo a Keycloak.
Escenario 3.3: WireGuard con claves efímeras vía portal
Como WireGuard no tiene SSO nativo, usa un portal con OIDC/SAML donde el usuario hace SSO y recibe configuración/clave temporales (rotación cada 8–24 horas). El servidor actualiza automáticamente la clave pública cliente. En producción, añade vinculación a dispositivo y certificado OS.
Mini check-list
- El portal guarda mínimos secretos, claves son de un solo uso o de corta duración.
- Todos los artefactos se registran para auditoría, existe revocación forzada.
- Grupos Keycloak -> policy-sets WireGuard (rutas, DNS, ACL en servidor).
Práctica 4: ALD Pro — integración de catálogo con RADIUS e IKEv2
Características de ALD Pro
ALD Pro es un catálogo corporativo y servicio de dominio de ecosistema Astra Linux con soporte LDAP/Kerberos, políticas basadas en roles y cuentas unificadas. Para VPN se usa frecuentemente el conjunto FreeRADIUS + LDAP a ALD Pro e IKEv2 en strongSwan/puertas hardware.
Escenario 4.1: FreeRADIUS + EAP-TLS
- Despliega CA (interna o externa), emite certificados cliente a dispositivos corporativos. Organiza CRL/OCSP.
- Configura FreeRADIUS: habilita módulos eap/ttls/tls, importa cadena CA. Añade módulo ldap para ALD Pro (ldaps://), usa atributos de grupos para filtrado.
- En strongSwan configura IKEv2 con leftauth=pubkey, rightauth=eap-tls. Define RADIUS como backend aaa, mapea grupos a pools y políticas.
- Clientes: Windows/macOS/iOS/Android — perfiles IKEv2 con requisito de certificado cliente, verifica CN/SAN nominal.
Escenario 4.2: FreeRADIUS + PEAP/TTLS (opción de transición)
Si aún no hay PKI, se puede usar temporalmente contraseñas via PEAP/EAP-TTLS con backend LDAP a ALD Pro. Es obligatorio: contraseñas fuertes, MFA en IdP (vía Keycloak si existe), TLS pinning en servidor RADIUS. Plan de migración a EAP-TLS en 3–6 meses.
Escenario 4.3: Federación ALD Pro -> Keycloak -> VPN
ALD Pro como fuente usuarios (LDAP), Keycloak como IdP (SAML/OIDC), puerta VPN como SP. Obtienes SSO y MFA avanzados, manteniendo cuentas y grupos en ALD Pro.
Preguntas clave de seguridad
- Cifrado solo LDAPS, verificación de validez de certificado del catálogo.
- Restricción de cuentas bind LDAP por IP y permisos.
- Sincronización oportuna de bajas en catálogo y revocación en VPN.
Práctica 5: políticas de acceso, segmentación y DNS
Grupos, roles y autorización por atributos
Define el mínimo necesario de privilegios: desarrolladores, contabilidad, contratistas, administradores. Transforma atributos IdP (grupo, división, indicadores de riesgo) en políticas en RADIUS/VPN. Para zonas sensibles usa step-up: MFA adicional o túnel separado.
Split-tunnel y enrutamiento
- Por defecto, split-tunnel con solo subredes necesarias reduce carga.
- Para mayor seguridad, full-tunnel para roles admin o alto riesgo.
- Experimenta con ACL dinámicas según niveles de riesgo desde IdP.
DNS y nombres internos
Se recomienda DNS corporativo dentro del túnel, DNSSEC cuando sea posible, filtrado sinkhole para dominios maliciosos. Vigila evitar DNS-leak. Para despliegues multi-región, resuelveurs geodistribuidos y split-zone cercanas.
Práctica 6: MFA, acceso condicional y control compliance
MFA: WebAuthn como estándar 2026
WebAuthn/FIDO2 es método base, TOTP/SMS solo como respaldo. Para admins, exige dos factores independientes. Configura políticas base riesgo: dispositivo desconocido o geografía anómala requieren step-up obligatorio.
Compliance del dispositivo
Integra MDM/Intune: cifrado disco, EDR activo, actualizaciones no mayores a N días, ausencia de procesos prohibidos. Dispositivos no conformes no reciben certificado (EAP-TLS) o tienen acceso restringido.
Reevaluación continua de acceso
Activa Continuous Access Evaluation donde sea posible: si cambia estado de cuenta comprometida o dispositivo perdido, el acceso se revoca en tiempo real, se corta túnel y se invalidan claves.
Práctica 7: operación, auditoría y respuesta
Visibilidad y métricas
- Niveles: sign-ins en IdP, autenticación RADIUS, estadísticas sesión VPN, netflow.
- SLO: tasa éxito auth, tiempo mediano handshake, tasa de caída, uptime túneles.
- Anomalías: picos de fallos de login, geografías inesperadas, accesos admin nocturnos.
Rotación de secretos y certificados
Claves servidor VPN: rotación cada 6–12 meses, cliente 6–12 meses con renovación automática 30–45 días antes. Pentest regular y revisión de cifrados. Cambios en Mixer via Change Requests claros y rollback.
Plan de respuesta
- Compromiso de cuenta: revoca sesiones IdP inmediatamente, bloquea usuario, revoca en VPN si es necesario.
- Pérdida de dispositivo: agrega a blocklist, revoca certificado, activa playbook EDR.
- Fallo de clúster: redistribución con GSLB/Anycast, pruebas DR cada 6 meses.
Errores comunes: qué daña seguridad y UX
- MS-CHAPv2 sin TLS: vulnerable a recuperación offline de contraseña. Mínimo PEAP, mejor EAP-TLS.
- Un solo factor: sin MFA los ataques de phishing y robo de tokens son inevitables.
- Redes planas: acceso full para todos. Haz segmentación y ACL por roles.
- No verificar revocación: túneles viven con certificados revocados. Configura CRL/OCSP.
- Split-tunnel incorrecto: fugas DNS, elusión DLP/EDR. Revisa rutas y resolvers.
- Cifras débiles: soportar protocolos antiguos por "compatibilidad" abre la puerta a ataques.
- Falta de logging: sin logs end-to-end, investigar incidentes casi imposible.
- Tokens sobrecargados (grupos SAML): assertions demasiado grandes impiden login. Usa roles app y filtrado.
- No HA/DR: punto único de fallo en IdP/RADIUS/VPN.
Herramientas y recursos: de qué componer la solución
Concentradores VPN y stack
- IKEv2/IPsec: strongSwan, Libreswan, puertas hardware enterprise.
- OpenVPN: OpenVPN Access Server, muchas soluciones basadas, con soporte SAML/OIDC.
- WireGuard: implementaciones puras o brokers con orquestación de claves, integración SSO vía portales.
- SSL/DTLS: compatibles OpenConnect, algunos UTM/NGFW.
Identidad y federación
- Microsoft Entra ID: SAML/OIDC, Acceso Condicional, SCIM, NPS Extension MFA.
- Keycloak: plataforma open source, WebAuthn/TOTP, mapeadores flexibles, federación LDAP.
- ALD Pro: catálogo y servicios de dominio, integración LDAP/Kerberos, conjunto con RADIUS.
RADIUS y PKI
- FreeRADIUS, NPS: autenticación, autorización por atributos, auditoría.
- PKI: AD CS, EJBCA, HashiCorp Vault, automatización SCEP/NDES.
Gestión de dispositivos y seguridad
- MDM/EMM: Intune, soluciones corporativas UEM.
- EDR/SIEM: integración de logs VPN/IdP/RADIUS, correlación de eventos.
Pilotos rápidos y POC
En fase piloto es clave tener un VPN con SSO funcional en horas, no semanas, evitando procesos de compra complejos. En este contexto, vale la pena considerar el servicio vpn.how como arranque rápido: servidor VPN no compartido con IP dedicada, soporte WireGuard, OpenVPN, IKEv2, L2TP, SSTP (elección según caso), geografía de servidores en ciudades clave en Rusia y extranjero (Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague, Stavanger), pago con tarjetas rusas (incluyendo Tinkoff y Ozon), SBP y criptomonedas (USDT/BTC), tarifas desde 490 ₽ por día y desde 2490 ₽ al mes con descuentos por períodos largos, autoarranque del servidor en ~5 minutos tras pago, sin logs. Para pilotos y POC permite concentrarse en integración con IdP (Entra ID/Keycloak/ALD Pro), para producción conviene usar infraestructura propia o soluciones ГОСТ-VPN según regulaciones.
Casos y resultados: qué funciona en la práctica
Caso 1: Compañía internacional de productos, 1500 empleados
Objetivo: acceso único a apps corporativas y clusters Kubernetes con segmentación por roles y mínima latencia.
Solución: Patrón A — SAML desde Entra ID a FortiGate y portal de desarrolladores, Acceso Condicional con dispositivos Intune. Enrutamiento split-tunnel, DNS Anycast. Pools y ACL ligadas a grupos Entra ID.
Resultados (6 meses): tiempo de conexión inicial bajó de 25 a 7 minutos, tickets en Service Desk por VPN bajaron 48%, sin fugas por DNS-leak, disponibilidad 99.97%.
Caso 2: Grupo industrial, 6000+ puestos, distribución geográfica en Rusia
Objetivo: cumplir estándares internos, IdP on-prem, control estricto de dispositivos.
Solución: Patrón B — EAP-TLS en IKEv2/strongSwan, FreeRADIUS con LDAP a ALD Pro. Certificados mediante PKI corporativa, emisión automatizada. Segmentación por subredes de talleres y oficinas, MFA step-up via Keycloak para acceso a procesos técnicos.
Resultados (9 meses): cero incidentes de compromiso VPN, investigación de accesos reducida a un tercio con logs end-to-end, cero downtime por revocación de certificados.
Caso 3: Fintech startup, 220 empleados, multi-cloud
Objetivo: acceso rápido y seguro a APIs internas y panel admin, modelo flexible basado en roles y atributos.
Solución: Keycloak como IdP, SSO en Pritunl (OpenVPN y WireGuard), portal de configuraciones efímeras WireGuard con OIDC y rotación de claves cada 12 horas. Comprobación de dispositivo por MDM, acceso a producción solo en laptops registradas.
Resultados (3 meses): onboarding de nuevo empleado en 30 minutos, intentos fallidos de acceso bajaron 65% tras activar WebAuthn, auditoría de accesos API en SIEM casi en tiempo real.
FAQ: preguntas avanzadas
¿Se puede hacer SSO con WireGuard?
Nativamente no. La solución es un broker/portal: el usuario hace SSO via SAML/OIDC, recibe config y clave temporales, el servidor actualiza la clave pública en peers. Añade vinculación a dispositivo y auditoría.
¿Qué es más rápido: WireGuard o IKEv2?
En mismo hardware, WG ofrece menor latencia y carga CPU gracias a criptografía simplificada (ChaCha20), pero IKEv2 es más nativo para EAP-TLS y está integrado en OS. La elección depende del ecosistema cliente y requisitos de cumplimiento.
¿Se debe mantener L2TP/SSTP para compatibilidad?
Sólo como medida temporal. Para 2026 se consideran legados. Planea migrar a IKEv2/OpenVPN/WireGuard.
¿Cómo escalar la autenticación?
Separa planos: clúster IdP, RADIUS activo-activo, caching de atributos, CDNs para recursos IdP estáticos, clústeres VPN con ECMP/BGP. Mantén tiempos de verificación MFA en 1–2 segundos.
¿Se puede hacer sin certificados?
Se puede, pero no es recomendable. Contraseñas y hasta MFA son más vulnerables a phishing. EAP-TLS o certificado de dispositivo junto con SSO usuario aumentan mucho la resistencia.
¿Cómo funciona el MFA offline?
Configura fallback: llaves hardware con firma offline, códigos de reserva de un solo uso, políticas grace con privilegios reducidos. Todos los escenarios offline deben registrar eventos y tener límites temporales.
¿Qué hay del IPv6?
Planea dual-stack: asigna direcciones v4/v6, ACL y rutas para ambas familias, DNS64/NAT64 si es necesario. Asegura que políticas de cifrado y filtrado se apliquen igual en v6.
¿Con qué frecuencia rotar claves servidoras?
Cada 6–12 meses, más reemisión inmediata ante sospecha de compromiso. Clientes igual 6–12 meses con renovación automática.
¿Cómo combinar ZTNA sobre VPN?
Mantén VPN como una capa transparente a subredes mínimas necesarias y publica accesos a apps via proxy con SSO y políticas a nivel aplicación. Así combinas segmentación de red y aplicación.
¿Dónde almacenar logs para auditoría?
Centralizado en SIEM, retención mínima de 6–12 meses. Para datos personales, localización según regulación, acceso según roles y almacenamiento inmutable para valor legal.
Conclusión: cómo avanzar de piloto a producción
Recorrimos desde bases hasta esquemas avanzados con Entra ID, Keycloak y ALD Pro, cubriendo SAML/OIDC, EAP-TLS, RADIUS, segmentación, Acceso Condicional y operación. Próximos pasos:
- Define modelos de acceso por roles y aplicaciones.
- Elige patrón arquitectónico: SAML en puerta, EAP-TLS o combinación.
- Define estrategia IdP: Entra ID para flexibilidad cloud, Keycloak para personalización on-prem, ALD Pro como catálogo corporativo con RADIUS.
- Levanta piloto en perímetro separado, mide métricas UX y seguridad.
- Aprueba política PKI y automatización emisión/revocación de certificados.
- Calcula HA/DR y presupuestos, habilita logging end-to-end.
- Clasifica aplicaciones, activa step-up MFA para zonas sensibles.
Lo más importante es disciplina e iteración. Primero piloto con métricas estrictas, luego rollout gradual y pentests regulares. Emplea métodos robustos (EAP-TLS, WebAuthn), segmenta accesos y automatiza ciclo vital. En 2026 ganan arquitecturas donde identidad y contexto mandan y la red solo hace válido el token de confianza.