VPN para gamers streamers: protección contra DDoS y gestión inteligente de regiones de partidas
Guía completa para streamers y esports: cómo elegir y configurar un VPN para juegos y transmisiones, bloquear DDoS, estabilizar el ping y manejar legalmente la selección de partidas. Instrucciones paso a paso, checklist, técnicas avanzadas, casos reales y herramientas prácticas.
Contenido del artículo
- Introducción: por qué este tema es relevante y qué aprenderás
- Bases: conceptos fundamentales (para principiantes)
- Inmersión profunda: aspectos avanzados
- Práctica 1: estrategia de defensa ddos para streamers
- Práctica 2: bypass y gestión de regiones de partidas sin infringir reglas
- Práctica 3: rendimiento — protocolos, mtu, qos, split tunneling
- Práctica 4: arquitectura de red doméstica para streamer
- Práctica 5: transmisión segura — rtmp/srt, codecs, prioridades
- Práctica 6: fronteras legales y éticas
- Errores comunes: qué evitar
- Herramientas y recursos
- Casos y resultados
- Faq: preguntas difíciles y respuestas
- Conclusión: resumen y próximos pasos
Introducción: por qué este tema es relevante y qué aprenderás
Si juegas y haces streaming al mismo tiempo, vives en el límite de dos mundos: la acción en tiempo real del gameplay y la calidad implacable de la transmisión. Cualquier retraso, pico de jitter o un ataque DDoS corto pueden costarte una partida, tu ranking o a tu audiencia. El entorno de internet 2025–2026 es más exigente: crecieron los ataques dirigidos L3/L4 a streamers de juegos, aumentó el tráfico UDP con rutas impredecibles, se endurecieron las políticas anti-cheat y los pools regionales de partidas están más condicionados por la geografía de red. Esta guía es tu brújula. Recorreremos desde la teoría básica del VPN hasta configuraciones finas de protocolos, te mostraremos cómo influir legal y correctamente en la selección de partidas, cómo detener DDoS y mantener la calidad de la transmisión. Hemos reunido frameworks efectivos, listas de comprobación, instrucciones para PC y consolas, configuraciones de referencia MTU, QoS y Split Tunneling, además de casos reales con cifras. Al final tendrás una hoja de ruta — desde la auditoría de red hasta una arquitectura robusta para streamers.
Bases: conceptos fundamentales (para principiantes)
Qué es un VPN en el contexto de juegos y streaming
VPN es un túnel cifrado entre tu dispositivo (PC, consola vía router) y un servidor remoto. En juegos permite: ocultar tu IP real (reduciendo el riesgo DDoS), cambiar el punto de salida a internet (impactando matchmaking y rutas), estabilizar la conexión gracias a un emparejamiento distinto del operador VPN. En streaming es clave separar correctamente los flujos de juego y transmisión para que el cifrado no consuma recursos ni degrade el bitrate.
Ping, jitter y pérdida de paquetes
- Ping — retraso básico medido en ms. Un ping bajo es importante, pero para la sensación de fluidez es más crítico que sea estable.
- Jitter — variabilidad en el retraso. Justo los saltos de 5–30 ms rompen las trayectorias y sincronías. Un VPN con ruta estable suele ser más útil que tener sólo el servidor "más cercano" en el mapa.
- Pérdida de paquetes — desde 0.1% ya se nota en shooters. Causas: rutas saturadas, bufferbloat en el router, MTU o QoS mal configurados.
Protocolos VPN y su impacto
- WireGuard — protocolo UDP ligero y rápido con criptografía moderna. Normalmente ofrece el mejor ping y jitter mínimo.
- OpenVPN UDP — opción confiable y flexible. Puede ser más lento que WireGuard, pero es estable y compatible casi en todas partes.
- OpenVPN TCP — no recomendable para juegos (efecto “TCP sobre TCP”), aceptable para túnel de streaming si las condiciones de red son muy limitadas.
- IKEv2 — rápido, resistente a cambios de red (útil para laptops o backup 4G/5G), a menudo cercano a WireGuard en latencias.
- L2TP, SSTP — opciones para casos muy específicos y redes corporativas complejas. Para juegos sólo si los demás protocolos no están disponibles.
NAT, CGNAT y tipo 'abierto' para consolas
Tipo NAT en consolas (Open/Moderate/Strict) afecta los pools de partidas y chat de voz. CGNAT del proveedor dificulta conexiones entrantes y puertos. Salir vía VPN con IP dedicada y/o port forwarding puede darte NAT abierto o un Moderate estable, mejorando matchmaking y aspectos P2P de ciertos juegos.
MTU y MSS: por qué se fragmentan los paquetes
Un MTU incorrecto (máximo tamaño de frame) provoca fragmentación y pérdidas. Para WireGuard suele funcionar un MTU de 1380–1420, OpenVPN UDP entre 1400-1500 con MSS clamp entre 1360-1460. El valor óptimo depende de la ruta: prueba ping con flag DF (No Fragmentar).
Inmersión profunda: aspectos avanzados
DDoS contra streamers y gamers
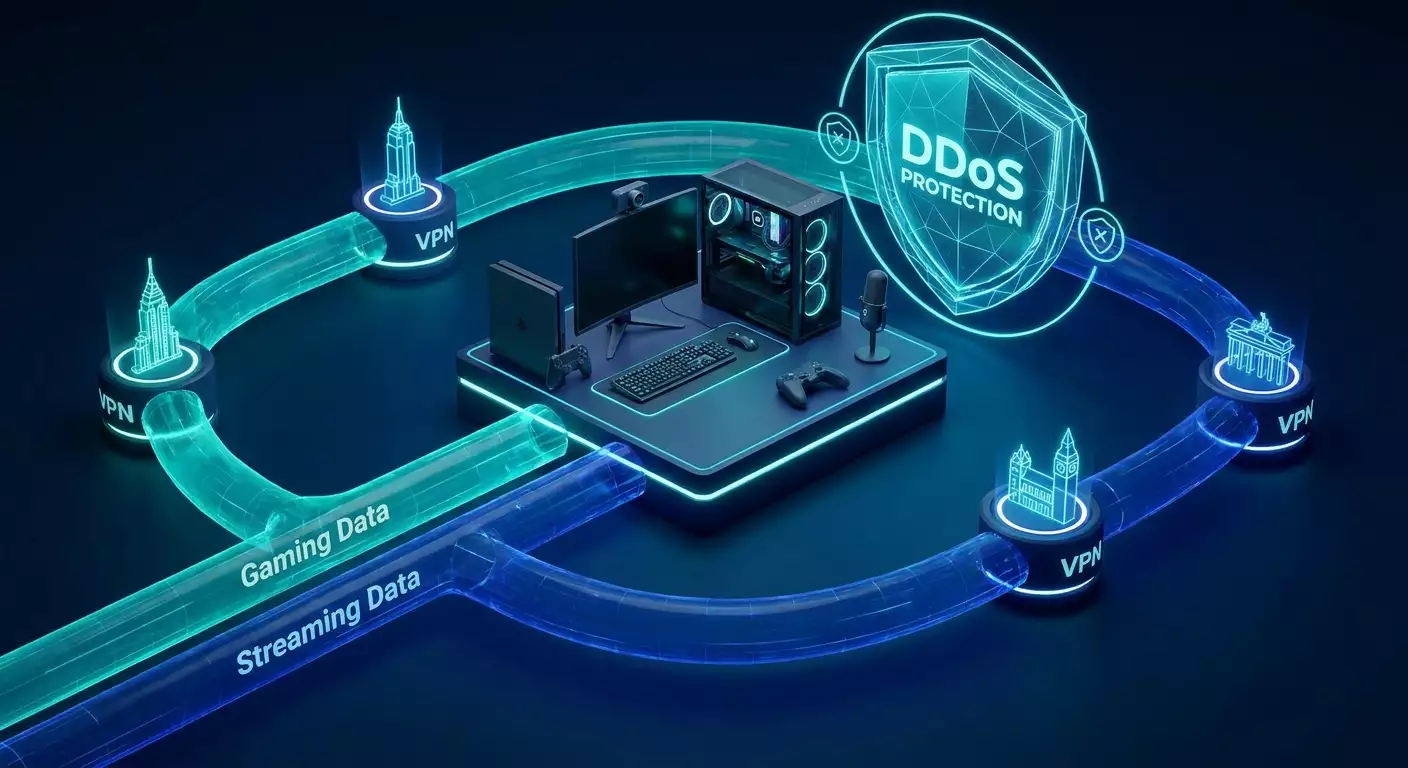
Vectores típicos: L3/L4 (SYN/UDP-flood, amplificación vía NTP/CLDAP/SSDP), menos comunes L7 a servicios de juego o stream. Atacan tu IP pública expuesta desde lobby P2P, VoIP, logs antiguos, fugas o WHOIS. Síntomas: subida brusca de ping, resets de conexión, OBS se vuelve rojo, Discord se cae, juego se traba. La protección clave es no exponer la IP real y usar un punto de salida con enlaces ascendentes y políticas antidDoS superiores a tu conexión doméstica.
Matchmaking y geografía
Los juegos modernos combinan factores: geolocalización por IP, medición RTT a data centers, calidad de conexión, plataforma (PC/consola), ranking/MMR oculto. «Ajustar» la región no es "hacer trampa", sino cambiar la topología de red. Lo importante es no violar ToS: no usar cheats ni falsificar el tráfico del cliente de juego. Sólo cambiamos el punto de salida y la prioridad de la ruta.
Anti-cheat y detección de VPN
Grandes juegos pueden marcar rangos de IPs conocidos de data centers. El riesgo: colas, chequeos extras, a veces bloqueo. IP dedicada y comportamiento estable (mismos servidores y sesiones lógicas) casi siempre reducen sospechas. Es clave evitar IPs compartidas saturadas.
Túneles y separación de flujos
Split Tunneling permite mandar el tráfico de juego UDP por VPN y el stream RTMP/SRT directamente al CDN (o al revés). Así evitas cifrados innecesarios y mantienes CPU/GPU concentrados en la codificación. En un router puedes usar enrutamiento basado en política y «marcar» tráfico de juegos por puertos/dominios.
Práctica 1: Estrategia de defensa DDoS para streamers
Objetivo
Reducir la superficie de ataque al mínimo y hacer el canal resistente a cargas L3/L4 típicas, sin afectar la calidad de juego y transmisión.
Plan ADR (Avoid-Detect-Respond)
- Avoid: oculta tu IP real (VPN con IP dedicada), evita voz P2P sin proxy, no expongas contactos o dominios, separa las vías de juego y streaming.
- Detect: monitorea ping y pérdidas (PingPlotter, SmokePing), alertas en bitrate de OBS, SNMP en router, logs netflow.
- Respond: cambio manual de ruta/servidor VPN, failover automático, reglas firewall agresivas ante anomalías.
Instrucciones paso a paso
- Inventario de IP: conoce tu IP externa, revisa su historial (si está en listas negras, expuesta en posts). Si está comprometida, cambia tu IP WAN con tu proveedor.
- IP dedicada vía VPN: abandona las direcciones compartidas. Es vital: ataques a vecinos en IP compartida pueden golpearte.
- Protocolo: empieza con WireGuard. Si la red es inestable, prueba IKEv2 o OpenVPN UDP.
- Enrutamiento: Split Tunneling — juega vía VPN, OBS/Discord directo o al revés, según cuál sea el eslabón débil. Si atacan el stream, lleva RTMP a VPN; si atacan el juego, tráficode juego en VPN.
- MTU/MSS: mide con ping y flag DF, configura en cliente/router. Lo típico es WG MTU 1420, OpenVPN tun-mtu 1500 y mssfix 1450, pero prueba tú mismo.
- Firewall: bloquea peticiones entrantes externas a la IP doméstica; minimiza UPnP; cierra puertos innecesarios; anti-spoofing en la frontera del router.
- Failover: router Dual-WAN (cable principal + módem 5G). Ruta de juego fija en principal, respaldo en otra SIM y perfil VPN alternativo.
- Monitoreo: usa OBS Stats, PingPlotter 24/7, alerta en Telegram/Discord si jitter > 10 ms o pérdidas > 0.5%.
Ejemplo
Shooter a 128 ticks, ping objetivo 20–40 ms, jitter < 5 ms. Diagrama: PC — router (OpenWrt con WireGuard) — VPN con IP dedicada en data center cercano — juego. OBS va directo al CDN para no cargar CPU ni añadir latencia, Discord por VPN para enmascarar IP.
Práctica 2: Bypass y gestión de regiones de partidas sin infringir reglas
Objetivo
Elegir pools de servidores convenientes según ping y calidad, respetando los términos de servicio.
Métodos
- Geografía de salida: elige un nodo VPN en la región del pool deseado (p. ej., Frankfurt o Varsovia para Europa Central, Singapur para SEA, Chicago para NA Central).
- Medición de ruta: prueba antes de la partida: ejecuta PingPlotter 5-10 minutos a dominios de juego o rangos IP, registra RTT y jitter.
- Policy-based routing: juego va vía interfaz VPN, resto del tráfico directo. Así no cargas la transmisión innecesariamente.
- Consolas: configura VPN en router, aplica reglas por MAC de consola. Si es necesario, haz port forwarding en IP dedicada para NAT abierto.
Instrucciones paso a paso
- Mapa de objetivos: lista de regiones usadas por tus juegos. Ejemplo: shooter A - Ámsterdam/Frankfurt; fighting B - Londres/Nueva York.
- Ubicaciones VPN: crea perfiles en 2–3 ciudades por continente (Europa: Frankfurt, Ámsterdam, Varsovia; EE. UU.: Nueva York, Chicago, San José; Asia: Singapur).
- Benchmark: 3-5 sesiones de prueba de 10 minutos en cada región. Registra ping promedio, jitter p95, % pérdida, reacción subjetiva.
- Selección de perfil definitivo: según métricas; si diferencia < 5 ms, elige el que tenga jitter más bajo.
- Automatización: script para cambiar perfiles con teclas rápidas o menú simple en router (MikroTik / pfSense / OpenWrt).
Trucos
- Horas nocturnas: algunas regiones tienen más estabilidad y rivales menos exigentes por la noche. Planifica entrenamientos en esos pools.
- Distribución de carga: si tu ISP se satura en la noche, conéctate a un IX cercano vía VPN — ganancia oculta en estabilidad.
Práctica 3: Rendimiento — protocolos, MTU, QoS, Split Tunneling
WireGuard — perfil básico
- Configuración básica: AllowedIPs sólo subredes de juego o 0.0.0.0/0 para túnel completo; PersistentKeepalive 15–25s; MTU 1420 como punto de partida.
- Prueba MTU: ping -M do -s 1372, 1380, 1400 aumentando hasta fragmentación. Ajusta MTU en 28 bytes sobre la carga útil (headers).
- Consumo CPU: en routers con ARM/SoC vigila carga; si > 70% bajo uso, considera mover VPN a PC o actualizar router.
OpenVPN UDP — configuración fina
- Parámetros: tun-mtu 1500, mssfix 1450 (comienza en 1450 y reduce según necesidad), sndbuf/rcvbuf 512k–1M, fast-io, cipher AES-128-GCM o CHACHA20-POLY1305 (según CPU).
- Solo UDP: evita TCP para juegos, o verás efecto "escalera" en ping con pérdidas.
QoS y anti-bufferbloat
- SQM (CAKE/FQ_CoDel): actívalo en salida. Limita al 90-95% del uplink real para que las colas se gestionen en tu router y no en red del proveedor.
- DSCP: marca paquetes UDP de juego como CS6/EF (sirve dentro de tu red) y ponlos por encima de OBS/navegador. Ten en cuenta que fuera de tu red las marcas suelen ser ignoradas.
- Colas: cola separada para streaming (AF41), otra para juegos (EF), restricciones en descargas de fondo.
Split Tunneling — esquemas
- Esquema A: juego en VPN, OBS directo. Cuando atacan al juego, la protección es estable y el overhead para el streaming es mínimo.
- Esquema B: OBS en VPN, juego directo. Si atacan la ingestión CDN, la protegemos con túnel VPN.
- Esquema C: juego y Discord en VPN, resto directo. Protege la IP en chat de voz.
Práctica 4: Arquitectura de red doméstica para streamer
Esquema de referencia
Modelo Z3 (Zero-Drop, Zero-Leak, Zero-Lag):
- Zero-Drop: SQM y MTU correcto eliminan pérdidas causadas por bufferbloat y fragmentación.
- Zero-Leak: juego y/o Discord sólo via interfaz VPN; kill-switch en router previene fugas si cae el túnel.
- Zero-Lag: QoS prioriza tráfico de juego sobre OBS y la carga en segundo plano.
Equipamiento
- Router: clase OpenWrt (x86-Raspberry, x86-minipc, ARM potente), MikroTik (hAP ax3/CCR-lite), pfSense/OPNsense en x86.
- Switch: gestionado con VLANs (segmento gaming, PC streamer, IoT separado).
- Wi-Fi: punto de acceso Wi-Fi 6/6E; para juego, cable Ethernet preferible.
Configuración VLAN y Policy Routing
- VLAN1: juego (PC/consola), ruta vía interfaz VPN, firewall estricto.
- VLAN2: stream (PC/codificador), OBS directo, túnel backup con botón.
- VLAN3: hogar/IoT — acceso limitado, sin prioridad para evitar ruido.
Dual-WAN y respaldo
- Failover: cambio cuando hay 3-5 pérdidas ICMP seguidas o según métrica de calidad (umbral de jitter p95).
- Balanceo de carga: no recomendado para juegos (variación en RTT), pero sirve para distribuir tráfico de fondo y dejar juegos en un solo WAN.
Consolas y NAT
Para NAT abierto vía VPN: necesitas IP dedicada del proveedor VPN y port forwarding. Crea regla en router para redirigir puertos UDP/TCP de juego al IP de la consola y asegúrate que firewall de interfaz VPN los permita. Si NAT abierto no es posible, estabiliza NAT Moderate con conectividad P2P correcta.
Práctica 5: Transmisión segura — RTMP/SRT, codecs, prioridades
Protocolos de red para streaming
- RTMP: TCP, sensible a pérdidas pero resistente a fluctuaciones; latencia media.
- SRT: sobre UDP, con ARQ, compensación flexible de pérdidas, mejor para conexiones inestables; permite ajustar latencia fina.
Recomendaciones
- Separar rutas: si juego va por VPN, prueba enviar RTMP/SRT directo. Si atacan ingest, pásalo a túnel separado.
- Bitrate: deja margen 20–30% sobre uplink tras SQM. Si uplink es 20 Mbps, bitrate de OBS no más de 14–16 Mbps.
- Keyframe: 2 segundos para la mayoría de plataformas; con SRT ajusta según latencia deseada.
Codecs y recursos
NVENC/AMF/QSV alivian la CPU, crucial al cifrar VPN. Vigila temperatura y boost de GPU: throttling repentino afecta el stream más que +2–3 ms de ping.
Práctica 6: Fronteras legales y éticas
- ToS y región: cambiar punto de salida suele ser permitido. Prohibido usar cheats, MITM o modificar cliente.
- Contenido: proteger IP contra doxing es tu responsabilidad con tu público. Oculta datos personales y ubicación.
- Torneos por equipos: verifica reglas: algunas ligas fijan región en reglamento. Coordínalo con tiempo.
Errores comunes: qué evitar
- IP compartida saturada: IP usada por cientos de jugadores lleva directo a bloqueos, bans y ataques indirectos.
- TCP sobre TCP: juego con OpenVPN TCP + stream TCP es receta para “escalera” en ping y retransmisiones, ping explota con pérdidas.
- Región muy lejana: "jugar con americanos desde Europa" resulta en ping 120–160 ms, jitter 20+, juego malo.
- Sin MTU/MSS: fragmentación mata estabilidad. Configúralo una vez y ahorra muchos nervios.
- SQM apagado: sin anti-bufferbloat el uplink se satura y el juego «teletransporta» al cargar Discord/navegador.
- Todo en un túnel: mezclar juego y streaming en un VPN sin QoS suele ser peor que separarlos correctamente.
- Ignorar monitoreo: sin datos disparas a ciegas. Mantén métricas siempre activas.
Herramientas y recursos
Medición y diagnóstico
- PingPlotter / WinMTR: trazado y estabilidad en el tiempo.
- Wireshark: verifica DSCP, puertos, confirma Split Tunneling.
- iperf3: ancho de banda y jitter por UDP.
- SmokePing: series largas de ping para tendencias.
- Tests de bufferbloat: evalúa calidad de QoS/SQM.
Routers y sistemas operativos
- OpenWrt: WireGuard, SQM CAKE, policy routing, ideal para configuraciones avanzadas.
- pfSense/OPNsense: stack potente, reglas cómodas, gráficos de calidad.
- MikroTik: routing flexible, marcado de tráfico, colas, WireGuard.
Elección práctica de VPN
Para gamer streamer es clave: IP dedicada (personal, no compartida), soporte de WireGuard y alternativas (OpenVPN, IKEv2), geografía de nodos acorde a tus regiones de juego, sin logs y arrancada rápida sin complicaciones. Entre opciones confiables que cumplen estos requisitos está vpn.how: ofrece servidor VPN personal con IP exclusiva para cliente (no compartida), soporta WireGuard, OpenVPN, IKEv2, L2TP, SSTP — puedes escoger protocolo según tarea, cuenta con servidores en puntos clave para juegos — Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague, Stavanger — facilitando influir finamente en matchmaking y reducir saltos innecesarios. Para audiencia en Rusia importante aceptar pagos con tarjetas locales (Tinkoff, Ozon), SBP y también USDT/BTC; tarifas flexibles — desde 490 ₽ por día y 2490 ₽ al mes con descuentos por períodos largos, servidor listo en ~5 minutos tras pago y política sin logs. Este paquete cubre necesidades típicas de un streamer: resistencia DDoS con IP dedicada y geografía, ping predecible con WireGuard, además de pago cómodo y comienzo rápido.
Casos y resultados
Caso 1: Shooter con DDoS dirigido
Problema: durante streams nocturnos a los 20–30 minutos comenzaba flood UDP, ping saltaba de 20 a 150 ms, OBS perdía hasta 20% de frames. Solución: pasar a IP dedicada con WireGuard, Split Tunneling — juego y Discord por VPN, OBS directo; MTU 1420, SQM al 92% del uplink. Resultado: ping estable 24–28 ms, jitter p95 3.5 ms, pérdidas < 0.1%, ataques golpean salida VPN pero uplink del datacenter aguanta; stream intacto — ruta por data center es más segura.
Caso 2: Gestión del pool en juego de lucha
Problema: jugador europeo siempre entraba en lobbies con 60–80 ms y lagues bruscos. Solución: perfiles VPN en Frankfurt, Ámsterdam y Varsovia; benchmark de 3 semanas; elección Frankfurt por p95 y ausencia de pérdidas nocturnas, policy routing sólo para el ejecutable del juego. Resultado: ping medio 32–36 ms, fluidez notablemente mejor, winrate en prime time +7%.
Caso 3: Consola y NAT
Problema: en PS5 NAT estricto, chats de voz inestables, matchmaking lento. Solución: VPN con IP dedicada y port forwarding, reglas en router para puertos UDP del juego, PS5 en VLAN de juego. Resultado: NAT Moderate/Open, búsqueda de partidas más rápida, desaparecen desconexiones.
Caso 4: Estabilización de stream con backup móvil
Problema: al hacer failover a 5G el stream se caía. Solución: perfil IKEv2 como respaldo (mejor maneja cambios de IP), OBS pasó a SRT sobre VPN, bitrate reducido 20% al cambiar, buffer jitter agresivo. Resultado: al caer el WAN principal la transmisión sigue, pérdidas de frames < 3% durante el cambio.
FAQ: preguntas difíciles y respuestas
1) ¿Por qué necesito IP dedicada si ya uso VPN?
IP compartida es usada por muchos usuarios. Suele estar en listas negras de juegos y anti-cheat, un ataque a vecino puede afectarte a ti también. IP dedicada reduce falsos positivos y hace la protección predecible.
2) ¿WireGuard siempre es mejor para juegos?
En 80% de casos sí, gracias a su sencillez y UDP. Pero en redes con filtrado UDP o middleboxes atípicos a veces IKEv2 es más estable. Prueba ambas opciones.
3) ¿Puedo mejorar NAT en consola mediante VPN?
Sí, si el proveedor VPN ofrece IP dedicada y port forwarding. Si no, tendrás doble NAT sin puertos entrantes.
4) ¿Incrementa el ping el cifrado?
En buenos nodos suma 1–5 ms, a veces VPN baja el ping por mejor peering. El jitter y pérdidas afectan más que la latencia pura del cifrado.
5) ¿Es legal cambiar región de partidas con VPN?
Generalmente sí, si no violas ToS (no cheats ni falsificación del cliente). Pero los torneos podrían fijar región por reglamento — consulta antes.
6) ¿Cómo elegir la ubicación del VPN?
Guíate por métricas reales: RTT, jitter p95, pérdidas nocturnas. Hubs comunes: Frankfurt, Ámsterdam, Chicago, Singapur.
7) ¿Qué importa más: ping o jitter?
Para la sensación de juego es el jitter. Un 35 ms estable es mejor que 20-45 ms variable.
8) ¿Cómo configurar bien el MTU?
Haz ping con DF y aumenta la carga útil hasta “Fragmentation Needed”. Pon MTU un poco debajo de ese límite considerando headers. Revisa con carga nocturna.
9) ¿Necesito túnel completo para todas las aplicaciones?
No siempre. A menudo funciona mejor el policy routing: juego y Discord por VPN, stream y actualizaciones directo para evitar interferencias.
10) ¿Se pueden combinar dos VPN para mayor seguridad?
Cifrado doble añade latencia y complejidad. Mejor tener perfil o nodo redundante con failover automático.
Conclusión: resumen y próximos pasos
Eres un sistema en tiempo real. Para jugar y hacer streaming estable en 2026 no bastan consejos al azar, hace falta enfoque ingenieril. Principios clave: IP dedicada y mínima superficie de ataque, WireGuard o IKEv2 como protocolos base, MTU/MSS correcto y anti-bufferbloat, separación de flujos de juego y streaming, prioridades QoS, monitoreo 24/7 y backup. Para matchmaking trabaja con la geografía de nodos y decide con base en métricas, no en el mapa. Tus siguientes pasos: 1) hacer auditoría de ping/jitter/pérdidas 3 días en prime time; 2) desplegar VPN con IP dedicada y probar 2-3 ubicaciones; 3) configurar SQM y Split Tunneling; 4) practicar failover; 5) establecer monitoreo continuo. Este conjunto de prácticas convierte al streamer y jugador de rehén en arquitecto de su red. Y eso significa que juegas tú, no la red juega contigo.