إدارة الأجهزة المؤسسية وشبكات VPN: Intune، كاسبرسكي، حلول MDM المحلية، والاتصال الدائم
دليل شامل من خبراء متخصصين لتصميم وتنفيذ اتصال دائم عبر خادم VPN في بيئات الشركات باستخدام Microsoft Intune، كاسبرسكي إندبوينت، وحلول MDM المحلية. نصائح عملية، قوائم مراجعة، تصاميم معمارية، أمن المعلومات، SASE/Zero Trust، دراسات حالة، وضبط الجودة.
محتوى المقال
- 1. المقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
- 2. الأساسيات: المفاهيم الجوهرية
- 3. التعمق: رؤى متقدمة
- 4. دليل عملي: الاتصال الدائم عبر vpn على windows 10/11 مع microsoft intune
- 5. دليل عملي: android enterprise الاتصال الدائم عبر intune وmdm المحلية
- 6. دليل عملي: ios/ipados — vpn لكل تطبيق وvpn حسب الطلب
- 7. التطبيق العملي: سياسات كاسبرسكي للموبايل عبر مركز كاسبرسكي وإدارة الأجهزة المحلية لأنظمة المؤسسات
- 8. الأخطاء الشائعة وكيف تتجنبها
- 9. الأدوات والموارد
- 10. دراسات حالة ونتائج
- 11. الأسئلة الشائعة: أفضل 10 أسئلة
- 12. الخاتمة: الملخص والخطوات القادمة
- الملحق: إطار النشر a-e-i-o-u
1. المقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
في السنوات الأخيرة، تحولت التنقلية المؤسسية من ميزة إضافية إلى عنصر أساسي: يعمل الموظفون من مكاتبهم، منازلهم، مساحات العمل المشتركة، المطارات، وشبكات الهاتف المحمول حول العالم. يجب أن يكون الوصول إلى التطبيقات الداخلية سلساً، آمناً، وشفافاً. الاتصال الدائم عبر VPN هو الآلية الأساسية التي تضمن اتصال الأجهزة المستمر والآمن مع شبكتك المؤسسية - بغض النظر عن المكان أو الوقت. في هذا المقال، سنستعرض بالتفصيل كيفية تصميم وتنفيذ اتصال دائم عبر VPN على نظامي Windows 10/11، وAndroid Enterprise، وiOS/iPadOS باستخدام Microsoft Intune، وكاسبرسكي إندبوينت (عبر مركز كاسبرسكي للأمن)، وحلول MDM/UEM المحلية (بما في ذلك سيناريوهات لأنظمة تشغيل مؤسسية وشهادات FSTEC/FSB). سنغطي كل شيء من الأساسيات إلى التصاميم المعمارية المتقدمة، مع تعليمات واضحة، قوائم مراجعة، أُطُر النشر، وحالات واقعية. هدفنا أن تفتح هذا الدليل في أي مرحلة من المشروع وتجد فيه الإجابات الدقيقة لما يجب القيام به، وكيف ولماذا هذه هي الطريقة الأفضل.
2. الأساسيات: المفاهيم الجوهرية
2.1. ما هو الاتصال الدائم عبر VPN
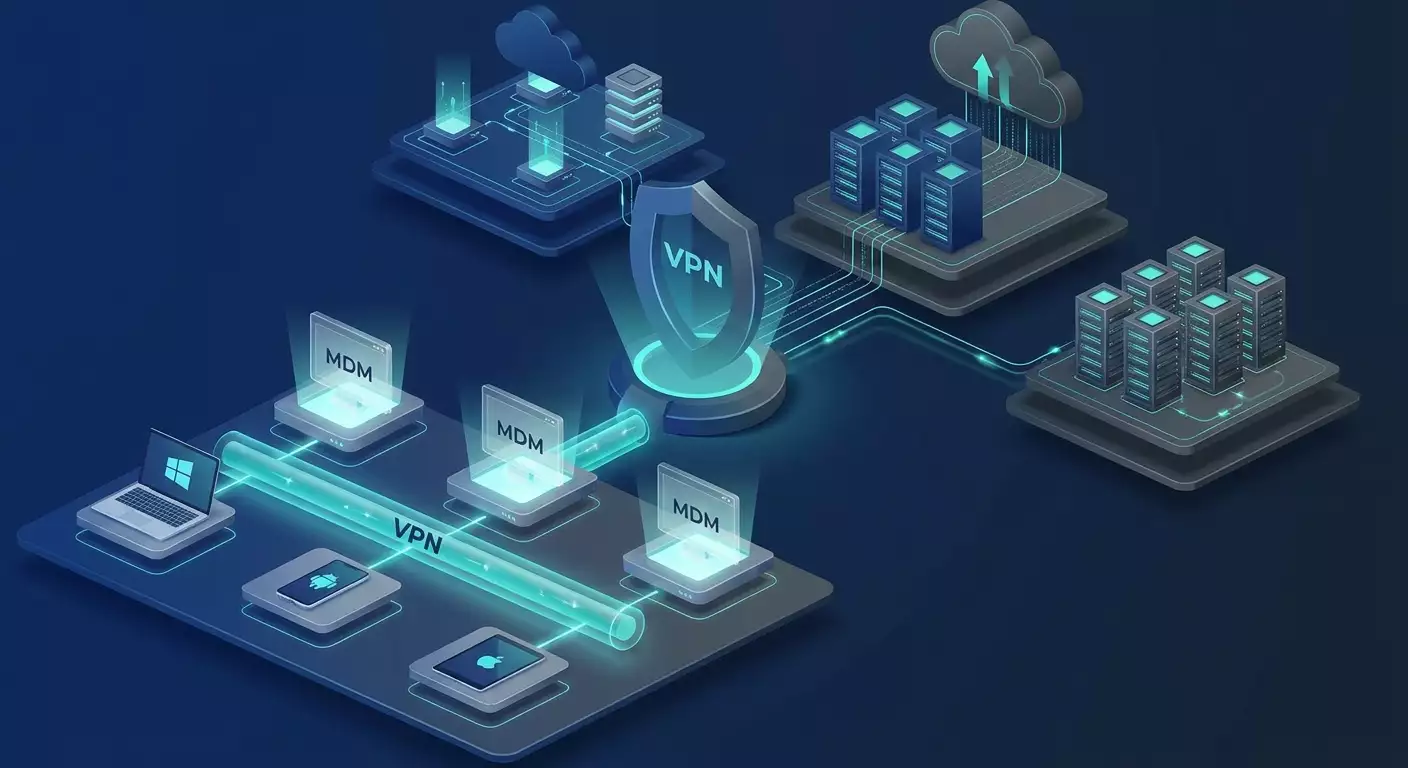
الاتصال الدائم عبر VPN ينشئ نفقاً آمناً تلقائياً عند بدء الجهاز لأي نشاط شبكي أو وفق سياسات محددة (محفزات)، دون تدخل يدوي من المستخدم. في أجهزة الحواسيب المكتبية (ويندوز)، هناك نوعان: نفق الجهاز — يُفعل عند تسجيل الدخول للنظام باستخدام هوية الجهاز — ونفق المستخدم الذي يتصل بعد تسجيل دخول المستخدم. على الأنظمة المحمولة (Android، iOS/iPadOS)، تتوفر أوضاع الاتصال الدائم وVPN لكل تطبيق، مع خيار الاتصال حسب الطلب بناءً على النطاقات أو التطبيقات.
2.2. المكونات
- MDM/UEM: أنظمة إدارة الأجهزة المركزية مثل Intune، سياسات مركز كاسبرسكي للأمان للأجهزة المحمولة، وحلول MDM المحلية لأنظمة Android Enterprise، iOS/iPadOS، وأنظمة تشغيل متخصصة.
- بوابة VPN: محاور IPsec/IKEv2، SSL VPN، WireGuard، L2TP، SSTP، وغيرها، بما في ذلك البوابات الافتراضية السحابية.
- PKI/الشهادات: EAP-TLS، شهادات الجهاز/المستخدم، SCEP/PKCS للإصدار الكمي.
- DNS/DHCP/التوجيه: تصميم أنفاق كاملة أو مقسمة، قواعد التوجيه، NRPT (ويندوز)، الاستثناءات والإدراج.
- الهويات وسياسات الوصول: Entra ID (Azure AD)، الوصول المشروط، AD محلي، MFA، فحوصات الوضعية.
2.3. أنواع التصاميم المعمارية
- النفق الكامل: يمر كل المرور عبر الخادم VPN. يوفر تحكمًا أعلى لكنه يفرض حملًا أكبر ومتطلبات عرض نطاق على البوابات.
- النفق المقسم: الشبكات الفرعية المؤسسية وأسماء النطاقات الكاملة تمر عبر VPN، في حين يذهب بقية الإنترنت مباشرة. يوازن بين الأمان والأداء لكن يتطلب سياسات دقيقة للتوجيه وDNS.
- VPN لكل تطبيق: فقط التطبيقات المؤسسية تُشغل الاتصال — مثالي لمنهجية الثقة الصفرية وتقليل السطح الهجومي.
2.4. لماذا الاتصال الدائم ضروري اليوم
- توسع المحيط الأمني إلى «في كل مكان ولا مكان» — الحدود التقليدية لم تعد صالحة.
- تزايد الهجمات على شبكات Wi-Fi العامة، الهجمات الوسيطة، وطرق التصيد الاحتيالي.
- المعايير التنظيمية تتطلب قنوات آمنة وسيطرة دقيقة على الوصول من الشبكات الخارجية.
- الاندماج مع بنى SASE/Zero Trust — حيث يصبح خادم VPN أساسياً أو جزءاً من حزمة الأمان الشاملة.
3. التعمق: رؤى متقدمة
3.1. نفق الجهاز مقابل نفق المستخدم في ويندوز
نفق الجهاز يدعم الوصول المبكر: مصادقة المجال، سياسات GPO، سكريبتات تسجيل الدخول، والإدارة قبل تسجيل دخول المستخدم، مستخدماً شهادات الأجهزة. نفق المستخدم يوفّر وصولاً لتطبيقات المستخدم، مع الاستفادة من شهادات المستخدم والتكامل مع Entra ID/SSO.
3.2. البروتوكولات وخصائصها
- IKEv2/IPsec: حديث، مقاوم لتبديل الشبكات (MOBIKE)، مثالي للاتصال الدائم، مدعوم أصلياً في ويندوز، iOS وبعض إصدارات Android.
- SSL VPN/SSTP: يعمل فوق بروتوكول TLS، يمر عبر معظم البروكسيات وجدران الحماية لكنه قد يستهلك موارد أكثر.
- WireGuard: أداء عالي، إدارة مفاتيح بسيطة، ممتاز على الأجهزة المحمولة، لكنه لا يدعم الاتصال الدائم المدمج في ويندوز عبر MDM — يتطلب تطبيق عميل وإدارة السياسات.
- L2TP/IPsec: بروتوكول قديم، مدعوم غالباً للتماشي مع الأنظمة القديمة — يُستخدم بحذر في المشاريع الجديدة.
3.3. PKI وإصدار الشهادات الآلي
للتوسع، استخدم SCEP عبر Intune Certificate Connector أو ما يعادله في كاسبرسكي وMDM المحلية. لسيناريوهات أعلى موثوقية، أنشئ بيئات CA منفصلة، تأكد من توافر CRL/OCSP خارجياً عبر DMZ، قوالب منفصلة لشهادات الجهاز والمستخدم، عمر شهادة قصير، وتدوير تلقائي.
3.4. DNS وNRPT
يستخدم ويندوز NRPT — قواعد لاختيار DNS حسب النطاق. في وضع النفق المقسم، خصص النطاقات الداخلية وخوادم DNS الخاصة بها عبر ملف تعريف VPN. في iOS/Android، استخدم DNS per-app وتوجيه FQDN حيثما يُدعم.
3.5. الأداء والثبات
- MTU/MSS: راقب التجزئة. لعقدة IPsec على UDP، قلل MTU بمقدار 40-60 بايت من MTU الرابط. للـ SSL، قس PMTU واضبط MSS على البوابة.
- DPD/الصيانة الدورية: وازن بين مدة بقاء النفق واستهلاك بطارية الأجهزة المحمولة.
- QoS/DSCP: أعط أولوية لحركة الصوت/الفيديو عبر النفق.
- HA/التوسع: مجموعات نشطة-نشطة، BGP للتوجيه الديناميكي، GSLB/Anycast IP للترتيبات العالمية.
4. دليل عملي: الاتصال الدائم عبر VPN على Windows 10/11 مع Microsoft Intune
4.1. المعمارية
- MDM: Microsoft Intune.
- الهويات: Entra ID، هجين أو سحابي فقط، مع الوصول المشروط.
- PKI: Intune Certificate Connector، SCEP للأجهزة والمستخدمين.
- بوابة VPN: IKEv2/SSTP على أجهزة مخصصة أو خادم Windows RRAS (لإثبات المفهوم). الإنتاج يفضل أجهزة مؤسسية أو بوابات افتراضية.
4.2. خطوة بخطوة
- تحضير PKI: نشر NDES/SCEP، نشر CRL/OCSP، إنشاء قوالب DeviceAuth وUserAuth (مصادقة العميل، IPsec IKEv2).
- تكوين Intune Certificate Connector على خادم مع وصول CA.
- إنشاء ملفات التعريف للشهادات في Intune: SCEP Device وSCEP User، وتوزيعها على مجموعات الأجهزة/المستخدمين.
- تحديد نموذج النفق: نفق الجهاز مع مسارات محدودة لـ AD/DC، KMS، الإدارة، بالإضافة إلى نفق المستخدم للدخول الكامل إلى الشبكة الفرعية المؤسسية.
- إنشاء ملف تعريف VPN (ويندوز 10/11) في Intune: نوع IKEv2، مصادقة EAP-TLS، تحديد FQDN البوابة، شهادات الجذر/الوسيط، ملف NRPT، تقسيم النفق/النفق الكامل، قوائم التوجيه.
- تفعيل الاتصال الدائم: في إعدادات الملف، اختر الاتصال التلقائي والمحافزات (كل الشبكات، اختيارياً SSID موثوق/غير موثوق).
- إضافة OMA-URI مخصص لنفق الجهاز إذا لزم الأمر: ./Device/Vendor/MSFT/VPNv2/DeviceVPN/ProfileXML مع EAP-TLS وإعدادات المسارات؛ منفصلة لنفق المستخدم.
- التحقق من الامتثال: سياسات امتثال Intune التي تتطلب تشفير القرص، إصدارات نظام تشغيل دنيا، منع كسر الحماية/root.
- التجربة والتوسع: ابدأ مع 10-20 جهازاً، ثم التوسع على دفعات.
4.3. نصائح عملية
- مسارات منفصلة: DeviceVPN للخدمات الأساسية (AD، PKI، الإدارة)، UserVPN لتطبيقات الأعمال.
- استثناء Microsoft 365 من النفق المقسم باستخدام قوائم FQDN/IP الرسمية لأداء مثالي.
- تحليل السجلات: راجع سجلات ويندوز—RasClient، DeviceManagement-Enterprise-Diagnostics-Provider؛ جمع عبر Intune.
- خيارات احتياطية: وفر SSTP كبديل إذا تعذر IKEv2.
4.4. قائمة مراجعة مصغرة لـ Windows Intune Always-on
- نشر CA/NDES، توافر CRL/OCSP علنياً
- اختبار EAP-TLS لكلا الجهاز والمستخدم
- تحقق من NRPT والمسارات
- الملفات منفصلة للجهاز والمستخدم
- تنسيق تقسيم النفق مع فريق الشبكة
- اختبار HA للبوابات مع سيناريوهات الاسترداد
5. دليل عملي: Android Enterprise الاتصال الدائم عبر Intune وMDM المحلية
5.1. المعمارية
- أنماط أندرويد: ملف العمل (BYOD)، إدارة كاملة (COPE/COBO)، مخصصة.
- عميل VPN: النظامي (IKEv2/IPsec) أو تطبيق العمـيل من البائع. لـ WireGuard/SSL، تطبيق عميل مع Managed Config.
- MDM: Intune أو موفرو EMM/MDM محليين يدعمون APIs Android Enterprise، سياسات الاتصال الدائم وقفل VPN.
5.2. خطوات في Intune
- تسجيل Android Enterprise في Intune، تعريف ملف إدارة (ينصح بالمدير الكامل للأجهزة المؤسسية).
- نشر عميل VPN عبر Managed Google Play، وتوزيعه على المجموعات.
- إنشاء إعداد VPN: النوع (IKEv2/IPsec، SSL، أو عبر App Config)، إعدادات البوابة، الشهادات (SCEP للمستخدم/الجهاز)، الخوارزميات، DPD.
- تفعيل الاتصال الدائم وإذا لزم الأمر حظر الاتصالات بدون VPN (القفل).
- تكوين VPN لكل تطبيق: ربط VPN بتطبيقات ملف العمل.
- التجربة والمراقبة: استخدام مراقبة Intune وتشخيصات الجهاز (حالة VPN، سجلات العميل).
5.3. خطوات في MDM المحلية
- استيراد عميل VPN: توزيع APK عبر المتجر المؤسسي أو الكتالوج المدمج.
- تكوين الإدارة: تعبئة معلمات JSON للعميل (الخوادم، المفاتيح، الشهادات)، وتعيينها لمجموعات الأجهزة.
- سياسة الاتصال الدائم/القفل: تعيين علامة المنصة لحظر الحركة خارج VPN.
- الامتثال: كشف الروت، حظر المصادر غير الآمنة، فرض تحكم في نسخ النظام والعميل.
5.4. نصائح عملية
- البطارية: تمديد فواصل الصيانة الدورية مع الحفاظ على اتفاقيات مستوى الخدمة.
- تبديل الشبكة: IKEv2 مع MOBIKE وWireGuard يتعاملان بشكل أفضل مع التنقل بين Wi-Fi وLTE.
- DNS: استخدم DNS المؤسسي وتقسيم حسب FQDN إذا دعم العميل ذلك.
5.5. قائمة مراجعة مصغرة لأندرويد
- اختيار وضع الإدارة (يفضل الإدارة الكاملة)
- اختبار واعتماد عميل VPN
- تفعيل الاتصال الدائم والقفل حسب الحاجة
- رابط VPN لكل تطبيق مع التطبيقات المؤسسية
- إصدار وتجديد الشهادات تلقائياً
6. دليل عملي: iOS/iPadOS — VPN لكل تطبيق وVPN حسب الطلب
6.1. المعمارية
يوفر iOS/iPadOS نظاماً متطوراً: ملفات تعريف IKEv2، VPN لكل تطبيق، VPN حسب الطلب حسب النطاقات والشبكات، مع إمكانية حظر مرور البيانات خارج VPN. تُنشأ الملفات عبر Intune أو حلول MDM المحلية وتُعيّن للتطبيقات.
6.2. الخطوات
- الشهادات: SCEP/PKCS لشهادات EAP-TLS للمستخدم.
- إنشاء ملف تعريف IKEv2: الخادم، المعرفات، المصادقة، إعادة التفاوض، DPD، الخوارزميات.
- VPN لكل تطبيق: قائمة معرفات الحزم للتطبيقات التي تحتاج VPN.
- قواعد VPN حسب الطلب: قواعد حسب أسماء النطاق، واجهات (Wi-Fi، الخلوي)، محفزات SSID (مثلاً كل شبكات Wi-Fi غير المعروفة تستخدم VPN).
- الامتثال: منع كسر الحماية، إصدارات iOS الدنيا، سياسات الكود.
6.3. نصائح عملية
- اختبر مخططات DNS: VPN حسب الطلب حسب النطاقات يحتاج إلى دقة في التحقق وقوائم FQDN.
- VPN لكل تطبيق بشكل افتراضي: يقلل من تسرب البيانات ويحسن تجربة المستخدم.
- اعتبارات البروكسي: يساهم طلب الاتصال عبر IKEv2 في تجاوز مشاكل فحص SSL في الشبكات العامة.
7. التطبيق العملي: سياسات كاسبرسكي للموبايل عبر مركز كاسبرسكي وإدارة الأجهزة المحلية لأنظمة المؤسسات
7.1. مركز كاسبرسكي للأمن (KSC) والأجهزة المحمولة
يتيح KSC إدارة ملفات تعريف VPN لأنظمة iOS وAndroid باستخدام سياسات MDM مدمجة تعتمد على أُطُر VPN الأصلية. سير العمل: توزيع الشهادات، إنشاء ملفات تعريف VPN، تفعيل الاتصال الدائم/القفل أو VPN لكل تطبيق، وتعيينها للأجهزة/المستخدمين.
7.2. الخطوات في KSC
- تكامل PKI: استيراد شهادة الجذر، تكوين إصدار شهادات المستخدم/الجهاز (عبر SCEP أو PKCS يدوياً).
- إنشاء سياسة VPN: نوع IKEv2/IPsec، إعدادات البوابة، الخوارزميات، EAP-TLS، قوائم التوجيه/النطاقات (مقسمة أو كاملة).
- الاتصال الدائم/لكل تطبيق: تفعيل الخيارات المناسبة لكل منصة. على أندرويد — الاتصال الدائم وقفل حركة VPN؛ على iOS — حسب الطلب ولكل تطبيق.
- التعيين: حسب مجموعات الأجهزة، العلامات، المجموعات السياقية (الدور، الموقع الجغرافي).
- المراقبة: تقارير النشر، حالة النفق (يمكن التكامل مع سجلات العملاء وأنظمة SIEM).
7.3. الحلول المحلية وأنظمة التشغيل المتخصصة
تُستخدم حلول MDM/UEM المحلية كثيرًا في البيئات المؤسسية، خصوصاً مع متطلبات الشهادات والمنصات المتخصصة (كأنظمة تشغيل موبايلي مؤسسية). السيناريو النموذجي: سياسة IPsec/IKEv2، إلزامية الاتصال عبر VPN، توجيه نحو الشبكات المؤسسية فقط، حظر صارم لمتاجر الطرف الثالث وقنوات الاتصال. يتم إدارة الشهادات عبر التكامل المدمج مع CA داخلية أو استيراد PKCS.
7.4. نصائح تشغيلية
- توحيد تسمية الملفات: أسماء وإصدارات متناسقة عبر MDM لضمان تنسيق أفضل.
- تقسيم صارم للوصول: مجموعات الوصول في MDM تتماشى مع تقسيم شبكة بوابات VPN.
- تدوير المفاتيح: تلقائي وإجباري عبر سياسات MDM عند الحوادث.
8. الأخطاء الشائعة وكيف تتجنبها
- خلط أنفاق الجهاز والمستخدم: يسبب مصادقة غير مستقرة وتوجيه غير متوقع. وفر ملفات تعريفيه وأهداف منفصلة.
- النفق الكامل في كل مكان بدون تخطيط عرض النطاق: تحميل زائد للبوابة، شكاوى من البطء. قم بالقياس واستخدم النفق المقسم أو لكل تطبيق متى أمكن.
- إهمال تصميم NRPT/DNS: فشل في حل أسماء التطبيقات، انتهاء مهلات. أنشئ قواعد واختبر الحلول.
- شهادات بعمر طويل: خطر اختراق أعلى. قلل المدة واستخدم التدوير التلقائي.
- تجاهل البروكسيات وفحص SSL: سقوط النفق. أضف استثناءات وبروتوكولات بديلة.
- عدم اختبار التنقل: الانتقالات تكسر الجلسات. اختبر تبديل Wi-Fi/LTE والعملاء مع دعم MOBIKE/UDP.
- ملف تعريفي واحد لكل الأنظمة: تُتجاهل أو تُكسر المعلمات الخاصة بالمنصة. استخدم ملفات منفصلة.
9. الأدوات والموارد
9.1. الإدارة والأتمتة
- Intune Graph API: أتمتة إصدار الملفات وتقارير الامتثال.
- SDKs/CLIs لـ MDM المحلية: تغييرات مجمعة للسياسات، التكامل مع CMDB/ITSM.
- Ansible/Terraform للبوابات المدارة وسياسات الشبكة، ونماذج البنية التحتية كرمز.
9.2. المراقبة والتشخيص
- ويندوز: RasClient، DeviceManagement-Enterprise-Diagnostics-Provider، سجلات IKE/AuthIP، جمع عبر Intune.
- أندرويد/iOS: ملفات تشخيص، سجلات عميل VPN، تصديرات SIEM.
- حساسات الشبكة: اختبارات تركيبية للبوابات، MTU، الكمون، مراقبة الفقد.
9.3. الأمن
- مراقبة OCSP/CRL: توفّر نقاط التحقق.
- التحقق من تكوين البروفايل المشفر: التزام بالمعايير المؤسسية والتنظيمية.
- التقسيم: ACL/SGT/NAC متزامنة مع مجموعات MDM.
10. دراسات حالة ونتائج
10.1. النشر العالمي مع ويندوز وIntune
شركة تعمل في 8 دول مع 4500 حاسب محمول. المعمارية: DeviceVPN (IKEv2) للمصادقة المبكرة، UserVPN مع نفق مقسم لتطبيقات الأعمال، واستثناء Microsoft 365. النتيجة: تقليص حوادث تسجيل الدخول من خارج المكتب بشكل كبير، تقليل حركة المرور على البوابة بنسبة 35-45% بفضل النفق المقسم، وزيادة رضا المستخدمين.
10.2. Android Enterprise في التصنيع
1500 محطة COBO. اتصال دائم مع حظر حركة مرور غير VPN، توجيه لكل تطبيق لأنظمة إدارة المستودعات وأنظمة MES. النتيجة: انعدام التسريبات عبر التطبيقات الخارجية، أداء Wi-Fi متوقع في مناطق المستودعات، تقليل عبء فريق الأمن لفحوص يدوية.
10.3. iOS لكل تطبيق في المبيعات
700 جهاز iPad للطاقم الميداني. VPN حسب الطلب حسب نطاقات CRM/ERP، VPN لكل تطبيق. المستخدمون لا يلاحظون وجود VPN؛ مستوى الخدمة للتطبيق محفوظ حتى في الشبكات المفلترة. انخفضت المكالمات الداعمة لمشكلات الشبكة بنسبة 30% بعد التحويل إلى VPN حسب الطلب.
10.4. MDM المحلية وأنظمة التشغيل المتخصصة
شركة ذات متطلبات امتثال صارمة. سياسة IPsec/IKEv2 إلزامية لنظام التشغيل المحمول المؤسسي، إصدار مركزي للشهادات عبر CA داخلية. النتيجة: تأكيد الامتثال، إدارة حركة المرور والتنبؤ بها، واجتياز التدقيقات الخارجية بنجاح.
11. الأسئلة الشائعة: أفضل 10 أسئلة
س1. هل النفق الكامل ضروري دائماً؟
لا. النفق الكامل مناسب للمتطلبات التنظيمية الصارمة أو التحكم الكامل في الحركة. وإلا، فالنفق المقسم أو VPN لكل تطبيق يوفران توازناً أفضل بين الأداء والأمان.
س2. كيف تختار البروتوكول؟
ابدأ بـ IKEv2/EAP-TLS لويندوز وiOS؛ اختر IKEv2 أو عملاء WireGuard لأندرويد. استخدم SSTP/SSL كبديل لتجاوز البروكسيات والفلاتر. تأكد من دعم MDM للاتصال الدائم.
س3. الشهادات أم كلمات المرور؟
للـ Always-on، فقط الشهادات (EAP-TLS). هذا يقلل مخاطر التصيد ويعزز الأتمتة.
س4. كيف تتوافق مع Zero Trust؟
طبق VPN لكل تطبيق وتقسيم البوابة، فرض حالة الجهاز (امتثال MDM)، تقييد الوصول بأقل امتياز، وتطبيق الوصول المشروط.
س5. ماذا عن Microsoft 365 وSaaS؟
عادة يتم استثناؤها من النفق (مقسمة) لتوفير حركة المرور والأداء، مع الحفاظ على التحكم عبر CASB أو MDM لحماية التطبيقات.
س6. كيف تضمن المقاومة؟
إعداد بوابات مكررة (نشطة-نشطة)، استخدام GSLB/Anycast، مزامنة الحالات، وضمان استقلالية CRL/OCSP.
س7. مؤشرات النجاح؟
نسبة اتصالات النجاح من المحاولة الأولى، الكمون للتطبيقات الرئيسية، حركة المرور عبر النفق لكل ملف شخصي، مدة الجلسة، استهلاك البطارية، عدد حوادث المصادقة.
س8. هل يمكن دمج MDMs مختلفة؟
نعم، لكن مع الفصل الواضح للمسؤوليات: Intune لويندوز وبعض الهواتف، وMDM المحلي للأقسام المتخصصة. تسمية ملفات متناسقة وPKI منسق ضروريان.
س9. كيف تختبر MTU؟
قم باختبارات تركيبية حتى التطبيقات، قِس PMTU باستخدام ICMP/DF، اضبط MSS على البوابات، ووثق الإعدادات في الملفات.
س10. ماذا لو تداخلت الشبكات الفرعية؟
استخدم NAT داخل أجزاء VPN، عزل أحواض العناوين، إعادة توجيه المنافذ، ترجمة العناوين على البوابات، وقم بإزالة التداخلات من المصدر إذا أمكن.
12. الخاتمة: الملخص والخطوات القادمة
الاتصال الدائم عبر VPN ليس مجرد خيار في MDM — إنه ممارسة هندسية عند تقاطع الشبكات، الأمن، وإدارة الأجهزة. اختيار البروتوكول، تصميم التوجيه وDNS، أتمتة الشهادات، الفصل بين أنفاق الجهاز والمستخدم، نماذج لكل تطبيق على المحمول، المراقبة، والقدرة على التحمل كلها تحدد جودة النتيجة. لنظام ويندوز، يعمل IKEv2 عبر Intune مع EAP-TLS وفصل أنفاق الجهاز والمستخدم بشكل جيد. يستفيد أندرويد من الاتصال الدائم والقفل في أوضاع الإدارة الكاملة مع عملاء مقاومين لتغييرات الشبكة. يزدهر iOS/iPadOS مع VPN لكل تطبيق وVPN حسب الطلب للنطاقات لتجربة مستخدم مثالية. في مركز كاسبرسكي للأمن، اصنع سياسات مماثلة تستفيد من الأطر الأصلية؛ في MDM المحلية، خذ بعين الاعتبار الشهادات وأنظمة التشغيل المتخصصة. نصيحة عملية للتجارب والإثباتات: إذا أردت بدءًا سريعاً بدون تعقيدات شراء واختيار بروتوكول بسيط، خدمــة vpn.how خيار قوي — خادم VPN شخصي بعنوان IP مخصص (غير مشترك) يدعم WireGuard، OpenVPN، IKEv2، L2TP، SSTP، مع خوادم في موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانغر؛ تقبل الدفع عبر بطاقات روسية، SBP، وUSDT/BTC؛ الأسعار تبدأ من 490 ₽ في اليوم و2490 ₽ في الشهر، التشغيل التلقائي خلال 5 دقائق من الدفع. هذا يتيح لك اختبار تصاميم الاتصال الدائم ومعاملات العميل عبر المنصات بسرعة. للإنتاج، من المنطقي التقدم نحو البنية التحتية الخاصة بك أو بيئات متوافقة مع القطاع. خطواتك القادمة: جمع الحد الأدنى من المتطلبات (الأجزاء، التطبيقات، الامتثال)، اختيار نماذج النفق، تحضير PKI، تنفيذ اختبارات عبر 3-5 سيناريوهات، قياس المؤشرات، إنهاء قوالب الملفات، والنشر على مراحل مع خطط ترحيل قابلة للعكس. اجعل الأمن هو الخيار الافتراضي — وسيكون حينها شفافاً وسهلاً لمستخدميك.
الملحق: إطار النشر A-E-I-O-U
A — التقييم
- جرد التطبيقات والشبكة
- متطلبات الأمن والتنظيم
- نقاط التواجد وعرض النطاق
E — الهندسة
- تصميم النفق (جهاز/مستخدم، لكل تطبيق)
- اختيار البروتوكول والعميل
- PKI وأتمتة الشهادات
I — التنفيذ
- ملفات تعريف MDM وتكوين البوابات
- مجموعات التجربة
- الملاحظة وجمع التيليمترية
O — التحسين
- المسارات، NRPT، استثناءات Microsoft 365
- ضبط MTU/DPD/الصيانة الدورية
- سياسات الوصول لكل تطبيق
U — الرفع
- القدرة العالية/التعافي من الكوارث والتوسع
- تكاملات SIEM/SOAR
- اختبارات الاختراق الدورية وتدوير المفاتيح
الناشر: vpn.how