AWS Direct Connect مقابل بوابة VPN: التكلفة، الكمون، ومتى يُجدي الاتصال المخصص نفعًا
دليل شامل لاختيار بين AWS Direct Connect وSite-to-Site VPN: الهندسة المعمارية، التسعير، الكمون، تصميم التكرار، تكلفة الملكية الكلية، وقوائم التحقق من النشر. طرق خطوة بخطوة، حالات عملية، أدوات، والأخطاء الشائعة.
محتوى المقال
- مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
- الأساسيات: المفاهيم الجوهرية
- غوص عميق: مواضيع متقدمة
- الممارسة 1: البداية السريعة مع site-to-site vpn
- الممارسة 2: تصميم وتنفيذ aws direct connect
- الممارسة 3: هندسة مشتركة لـ dx وvpn
- الممارسة 4: النموذج الاقتصادي والتكلفة الإجمالية بين direct connect وvpn
- الممارسة 5: الكمون، jitter، والأداء
- الممارسة 6: الأمان والامتثال
- الممارسة 7: الترحيل من vpn إلى direct connect بدون توقف
- الأخطاء الشائعة: ماذا لا تفعل
- الأدوات والموارد: ماذا تستخدم
- دراسات حالة ونتائج: أمثلة واقعية
- الأسئلة الشائعة: 7-10 أسئلة متعمقة
- الخاتمة: ملخص وخطوات قادمة
مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
وصل الاتصال الهجين بين مراكز البيانات المحلية وAWS إلى مرحلة نضج متقدمة. تسعى فرق البنية التحتية لتحقيق كمون متوقع، وتكاليف حركة مرور فعالة، واتفاقيات مستوى خدمة صارمة، مع الحفاظ على المرونة وسرعة التغيير. في هذا المقال، سنشرح الفروقات بين AWS Direct Connect وSite-to-Site VPN عبر بوابة VPN أو بوابة النقل Transit Gateway، نشرح التكاليف والكمون المرتبطين، ومتى يكون من المنطقي الاستثمار في اتصال مخصص، ومتى يكون من الأذكى الاعتماد على VPN أو الجمع بين الطريقتين. سنغطي كل شيء من الأساسيات إلى الممارسات المتقدمة: بروتوكولات التوجيه، حجم الإطار الأقصى MTU، جودة الخدمة QoS، التوازن بالتساوي ECMP، تصميم التكرار، نماذج التكلفة الإجمالية، وتقنيات القياس. بالإضافة إلى قوائم التحقق، أطر اتخاذ القرار، سيناريوهات الترحيل، ودراسات حالة حقيقية مع بيانات.
الأساسيات: المفاهيم الجوهرية
ما هو AWS Direct Connect
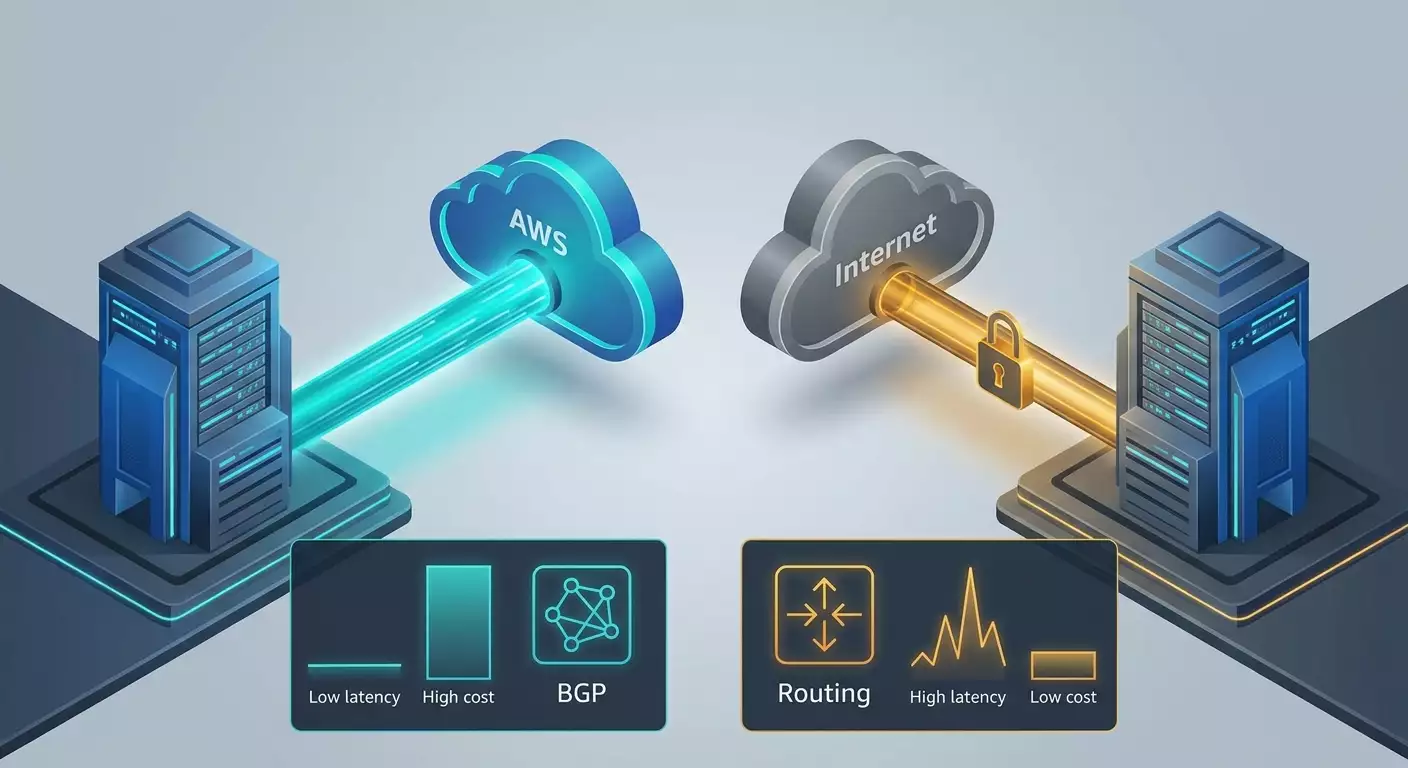
AWS Direct Connect هو رابط مخصص من الطبقة الثانية بين موقعك أو عقدة الناقل وبنية AWS التحتية. يتجاوز الإنترنت العام ويتصل عبر مرافق الشركاء المشتركين. من جهة، لديك منفذ في مرفق وصل متقاطع؛ ومن الجهة الأخرى، واجهات افتراضية في AWS مرتبطة بحسابك. الميزة الأساسية لـ Direct Connect هي التوقعية: كمون ثابت، تقلب منخفض، موثوقية أعلى، وتكاليف حركة الصادرة أقل مقارنة بالإنترنت العام.
ما هو Site-to-Site VPN
يستخدم Site-to-Site VPN أنفاق IPsec عبر الإنترنت العام للاتصال ببوابة VPN الخاصة بـ AWS أو Transit Gateway. يوفر اتصالًا مشفرًا، نشرًا سريعًا بدون بنية تحتية مادية، وحاجز دخول منخفض. العيوب تشمل تقلبات الكمون والتقلبات في jitter، وحدود في معدل النقل عبر نفق واحد. للتوسع، يُستخدم عدة أنفاق وتحميل متوازن ECMP.
مصطلحات رئيسية
- الكمون: زمن الرحلة ذهابًا وإيابًا (RTT) للحزم. حيوي لقواعد البيانات، التداول، والتطبيقات الزمن الحقيقي.
- jitter: تباين التأخير، يؤثر على الصوت، الفيديو، والمعاملات.
- معدل النقل: معدلات نقل البيانات القصوى والمستمرة. مهم للنسخ الاحتياطي، ETL، ونقل البيانات الكبيرة.
- SLA: ضمانات التوفر وفقًا لهندستك.
- MTU: الحد الأقصى لحجم الإطار. يؤثر على الكفاءة والتجزئة. الأُطُر العملاقة تحسن معدل النقل.
- الفوترة على الحركة: AWS تحاسب الحركة الصادرة (Egress)؛ الحركة الواردة عادة مجانية. Direct Connect يقدم معدلات مخفضة للحركة الصادرة إلى جانب رسوم المنفذ بالساعة. VPN تشمل رسوم اتصال بالساعة ومعدلات حركة الإنترنت القياسية.
متى تفكر في Direct Connect مقابل VPN
- عندما يكون الكمون والاستقرار حاسمين، يفضل Direct Connect.
- لحجم كبير من حركة AWS الصادرة—مئات Mbps في الذروة أو عشرات TB شهريًا—يوفر Direct Connect تكاليف.
- للتجارب السريعة أو الميزانيات المحدودة، VPN أسرع وأرخص للإعداد.
- متطلبات الامتثال والعزل الفيزيائي غالبًا ما تُفضل Direct Connect.
- المنظمات الجغرافية التوزيع بدون مرافق وصل متقاطع محلية تبدأ عادة مع VPN أو NaaS.
غوص عميق: مواضيع متقدمة
BGP، سياسات التوجيه، وتفاعل Transit Gateway
يعتمد كل من Direct Connect وSite-to-Site VPN على BGP للتوجيه الديناميكي. مع Direct Connect، تنشئ واجهات افتراضية خاصة وتؤسس اتصال eBGP مع الراوتر الخاص بك. من خلال DX Gateway، يمكن تجميع الوصول إلى عدة VPCs ومناطق. يستخدم VPN eBGP عبر أنفاق IPsec إلى الأقران الافتراضيين في AWS. يبني Transit Gateway مجال توجيه مقسم حسب جداول التوجيه. التحكم في سمات BGP مثل التفضيل المحلي Local Preference، MED، وAS Path Prepend يسمح بتحديد المسارات الأساسية والاحتياطية بين VPN وDirect Connect، وكذلك لموازنة الحركة.
حجم MTU وMSS
يدعم Direct Connect الإطارات العملاقة حتى 9001 بايت، مما يقلل التحميل للحركات عالية السرعة. IPsec عبر الإنترنت عادة ما يحدد MTU فعليًا إلى حوالي 1436 بايت أو أقل، حسب التشفير والتغليف، ما قد يقلل معدل نقل TCP ويزيد التحميل. استخدام ضبط MSS على حدود VPN ينسق توقعات TCP ويمنع التجزئة.
الأمان وأطقم التشفير
يضيف VPN تشفيرًا شاملاً من طرف إلى طرف باستخدام IPsec IKEv2، ESP، شفرات حديثة مثل AES-GCM، وأحيانًا ChaCha20 على الأجهزة المتوافقة. لا يشفر Direct Connect نفسه لكنه يوفر مسارًا خاصًا متوقعًا. للبيانات الحساسة عبر Direct Connect، من الشائع إضافة MACsec على مقاطع المزود، وTLS على مستوى التطبيق، وتشفير القرص والقناة على الطبقات العليا. بحلول عام 2026، ستنتشر تسريعات التشفير العتادية على بطاقات الشبكة والراوترات وسياسات تشفير هجينة للامتثال.
الأداء: ECMP، LAG، والتوسع
يتوسع VPN أفقيًا عبر عدة أنفاق ECMP، ويصل معدل النقل الإجمالي إلى 2–5 Gbps حسب ملفات الحركة وأحجام التدفقات. يتوسع Direct Connect رأسيًا بسرعة المنفذ 1، 10، أو 100 Gbps وأفقيًا عبر مجموعات تجميع الروابط LAG بعدة منافذ. في سيناريوهات نقل البيانات الكثيفة، يتفوق Direct Connect بفضل الإطارات العملاقة وغياب عبء IPsec.
الاتفاقيات، الموثوقية، ومجالات الفشل
يقدم Direct Connect توقعية مع هندسة صحيحة: على الأقل وصلان مستقلاّن، أجهزة منفصلة، ونقاط تواجد متعددة. مع وصلين جغرافيًا متميزين، يمكنك تحقيق اتفاقيات مستوى خدمة SLA للشبكة تصل إلى 99.99% وأكثر. اتفاقيات VPN على جانب AWS عالية لكنها ممكنة فقط مع تفعيل كلا النفقين وتكرار على جهة العميل. يظل جزء الإنترنت العام منطقة خطرة تسبب أحيانًا تدهورات ملحوظة وتحولات توجيه غير متوقعة من مزودي النقل.
الممارسة 1: البداية السريعة مع Site-to-Site VPN
متى يكون الخيار الأفضل
- الحاجة إلى إعداد بيئة اختبار خلال ساعات.
- حجم حركة صادرة صغير حتى بضعة تيرابايت شهريًا.
- ميزانية محدودة وعدم وجود بنية تحتية للوصل المتقاطع.
- سيناريوهات التعافي من الكوارث والترحيلات المؤقتة.
خطوات تفصيلية
- تصميم فضاء العناوين: اختر كتل CIDR غير متداخلة وحدد مقاطع للإنتاج، التطوير، والمشترك.
- اختيار نقطة النهاية: TGW مفضل لعدة VPC واحتياجات التقسيم؛ VGW خلاف ذلك.
- إنشاء Site-to-Site VPN: قم بإعداد Customer Gateway مع IP العام لجهازك، ثم بوابة خاصة افتراضية أو ملحق VPN في TGW، ثم نفق VPN نفسه. مكن نفقين للتكرار.
- ملف التشفير: IKEv2, AES-256-GCM، PFS حسب سياسات الأمان. ضرورة توافق أزمنة الصلاحية بين الأجهزة.
- تهيئة BGP: اضبط ASN، البادئات، السياسات. أعلن فقط الشبكات المطلوبة، وفرز البادئات الخاصة والمحجوزة.
- ضبط MTU وقفل MSS بين 1350–1380 حسب ملف التشفير. اختبر اكتشاف MTU للمسار Path MTU Discovery.
- التوجيه: أولوية للنفق الرئيسي باستخدام Local Preference، وحجز احتياطي مع AS Path Prepend أو تعطيل next-hop حتى التكرار.
- المراقبة: مكن مقاييس VPN على CloudWatch، سجّل أحداث المرحلتين 1 و 2، التتبع، NetFlow أو sFlow على جهتك.
- الاختبارات: ping، traceroute، iperf3 بأحجام حزم مختلفة، منفردة ومتعددة الخيوط. سجل النتائج كأساس مرجعي.
قائمة التحقق من الجاهزية
- نشاط النفقين واجتيازهما للاختبارات.
- استقرار جلسات BGP بدون تقلبات لمدة 72 ساعة على الأقل.
- تأكيد فصل المسارات بدون تسرب.
- تفعيل قفل MSS وعدم ملاحظة التجزئة.
- إعداد المراقبة والتنبيهات.
الممارسة 2: تصميم وتنفيذ AWS Direct Connect
اختيار النموذج
- منافذ مخصصة بسرعات 1، 10، أو 100 Gbps للأحمال الثقيلة، اتفاقيات جودة خدمة صارمة، وكمون متوقع.
- اتصالات مستضافة عبر شركاء من 50 Mbps إلى 10 Gbps للنشر السريع دون تكاليف منفذ مسبقة أو عقود طويلة الأمد.
خطوات تفصيلية
- حدد مناطق AWS المستهدفة ونقاط تواجد DX، متوافقة مع مراكز البيانات أو منصات الموفر لديك.
- اختر شريكًا: قارن تكاليف الوصل المتقاطع، رسوم المنافذ، نقل الطبقة الثانية من موقعك إلى موقع DX، جداول التسليم، اتفاقيات الخدمة، وخيارات التكرار.
- حدد التكرار مع مسارين وأجهزة مستقلة على الأقل؛ استخدم LAG إذا كنت بحاجة لتوسيع معدل النقل.
- اطلب المنفذ واحصل على خطاب التفويض (LOA) وتصريح المرفق للوصل المتقاطع، وانسق تركيب الوصل المتقاطع مع مسؤول المرفق.
- أنشئ وصلات مادية وطبقة ثانية؛ تحقق من مستويات إشارة الألياف، الأخطاء، انخفاض الحزم. مكن مراقبة المنفذ، CRC، وFEC للروابط 100 Gbps.
- أنشئ واجهات افتراضية خاصة لـ VPC عبر DX Gateway أو مباشرة، وواجهات عامة للوصول إلى خدمات AWS العامة بدون إنترنت. ضبط BGP.
- ابني استراتيجية توجيه: ضبط التفضيل المحلي، MED، تجميع مسارات AS Path، ومسارات الحجز لعزل البادئات المعطوبة.
- مكّن الإطارات العملاقة من الطرف للطرف من الخادم إلى منفذ DX. تحقق من PMTUD والتجزئة.
- اختبار القبول: راقب لفترة لا تقل عن 7 أيام، قس RTT، jitter، الفقد، ومعدل النقل بتدفقات 64KB, 1MB, 4MB, 16MB. قارن مع الأساس المرجعي.
- وثق مخططات الشبكة، المسارات، جهات الاتصال للطوارئ، وإجراءات التكرار.
تخطيط السعة
قم بتقدير الأحمال القصوى واليومية، عوامل التزامن، ونسبة الحزم الكبيرة. بالنسبة لتدفقات ETL والنسخ الاحتياطي، توفر الإطارات العملاقة تعزيزًا ملحوظًا في الكفاءة، مخففة تحميل المعالج على الخوادم وأجهزة الشبكة.
الممارسة 3: هندسة مشتركة لـ DX وVPN
لماذا الجمع بينهما
استخدام Direct Connect كرابط أساسي منخفض الكمون مع VPN كنسخة احتياطية يقلل المخاطر ويُحسن التكاليف. هذا التكوين يساعد في اجتياز مراجعات اتفاقيات الخدمة ويحقق متطلبات التوفر ضمن ميزانية محكومة.
النماذج
- نشط-خامل: DX أساسي، VPN احتياطي مع تبديل تلقائي باستخدام BFD أو مؤقتات BGP.
- نشط-نشط: موازنة الحركة عبر البادئات والفئات باستخدام Local Preference ومجتمعات BGP—مثلاً، المعاملات وقواعد البيانات على DX، النسخ الاحتياطي والقياس عن بعد على VPN.
- DX في موقعين بالإضافة إلى VPN كنسخة احتياطية باردة لاستعادة الكوارث.
خطوات تنفيذ
- اتفق على نموذج مالي للمنافذ واتصالات VPN للسنة المقبلة.
- حدد قوائم البادئات وفئات QoS لتوصيل المسارات لكل قناة.
- هيئ أولويات BGP: ضبط Local Preference أعلى لـ DX، AS Path Prepend لـ VPN، وضبط MED حسب الحاجة.
- فعل BFD للتجاورات الحرجة إذا كان مدعومًا؛ وإلا استخدم مؤقتات BGP أقصر.
- نفّذ اختبارات الانخفاض التدريجي تركز على الفقد وjitter، ليس فقط الانقطاعات الكاملة، لضمان تفعيل التكرار بحكمة.
- اجمع تقارير ومقاييس لوحة تحكم NOC؛ أنشئ أهداف مستوى الخدمة SLOs للكمون والتوفر.
قائمة التحقق
- تأكيد تكرار المسارات الفيزيائية بالمستندات المرفقية.
- توثيق سياسات التوجيه وحمايتها من الانحرافات في التكوين.
- تنفيذ اختبارات التكرار التلقائي ربع سنوية مع تقارير.
الممارسة 4: النموذج الاقتصادي والتكلفة الإجمالية بين Direct Connect وVPN
مكونات التكلفة
- Site-to-Site VPN: رسوم اتصال بالساعة بالسنتات، قد توجد تكاليف ملحق TGW ومعالجة حركة المرور لكل جيجابايت، رسوم إنترنت صادرة للحركة الصادرة، والدخول عادة مجاني.
- Direct Connect: رسوم منفذ بالساعة حسب السرعة والمنطقة، معدلات صادرة مخفضة عبر DX، مدفوعات شركاء محتملة لنقل الطبقة الثانية والوصلات، ورسوم إعداد وصيانة لمرة واحدة.
معادلة بسيطة
التكلفة التشغيلية الشهرية لـ VPN ≈ (تكلفة VPN بالساعة × 730) + تكلفة الملحقات + تكلفة DP لكل جيجابايت إذا تم استخدام TGW + تكلفة الإنترنت الصادرة لكل جيجابايت.
التكلفة التشغيلية الشهرية لـ Direct Connect ≈ (رسوم المنفذ بالساعة × 730) + تكلفة النقل من الشريك L2 + تكلفة الوصل المتقاطع + تكلفة الصادر عبر DX لكل جيجابايت.
حيث إن تكلفة الصادر عبر DX عادة أقل بنسبة 20% إلى 70% من تكلفة الإنترنت الصادر حسب المنطقة والظروف.
معايير الأسعار للتقدير
- منافذ DX: 1 Gbps حوالي بضعة سنتات بالساعة أو مئات الدولارات شهريًا؛ 10 Gbps عدة دولارات بالساعة أو آلاف شهريًا؛ 100 Gbps عشرات الدولارات بالساعة أو عشرات الآلاف شهريًا. الأسعار تختلف حسب المنطقة ونوع الاتصال.
- تكلفة الصادر عبر Direct Connect غالبًا ما تكون بضعة سنتات للجيجابايت؛ بينما تكلفة الصادر عبر الإنترنت عادة أعلى بنسبة عشرات بالمئة.
- تكلفة اتصال VPN عدة عشرات من الدولارات شهريًا للقناة بالإضافة لرسوم حركة الإنترنت. أرخص عند الأحجام الصغيرة لكن مكلفة عند الأحجام العالية للحركة الصادرة.
نقطة التعادل
يحدث التعادل بين VPN وDirect Connect عندما تغطي وفورات الصادر على DX تكاليف المنفذ والنقل الطبقي الثاني. عادة، يكون هذا العتبة حوالي 10–30 تيرابايت حركة صادرة شهريًا لمنفذ 1 Gbps و50–150 تيرابايت للمنافذ 10 Gbps مع الأخذ في الاعتبار تكاليف الشريك. أدناه، غالبًا ما يكون VPN منطقيًا أكثر؛ وفوقه يدفع DX نفسه سريعًا ويوفر شهريًا. أيضًا اعتبر الفوائد غير المالية لـ DX مثل التوقعية وتقليل المخاطر—وهي ضرورية للأنظمة المعاملاتية.
نموذج موسع
- حدد نمط حركة الصادرة حسب فئة التطبيق ووقت اليوم؛ حدد نوافذ الذروة.
- قيم مرونة الطلب—هل يمكن نقل حركة البيانات الثقيلة إلى نوافذ ليلية أرخص؟
- احجز 20% للنمو و15% لفرق التطوير.
- نمذج ثلاثة سيناريوهات: تحفّظي، أساسي، عدواني، ووازن نقاط التعادل.
- حاكي تكوين DX مع VPN مع إعطاء أولوية لفئات حركة المرور لتحسين الكفاءة والتكلفة.
الممارسة 5: الكمون، jitter، والأداء
منهجية القياس
- اجمع بيانات RTT، الفقد، ومعدل النقل لمدة 7 أيام على VPN عبر الإنترنت، وإذا أمكن اختبر وصلاً وهميًا L2 مباشر مؤقتًا. استخدم MTR، ping بأحجام حزم مختلفة، وiperf3 لـ TCP وUDP مع لكل جلسة 10 دقائق على الأقل و5 مرات تكرار.
- حدد خصائص اتصال TCP—حجم النافذة، الإعادة، وثبت MSS.
- فعّل مراقبة على مستوى التطبيق مع تتبع موزع وقياسات زمن الاستجابة في خطوات العمليات الأساسية، ليس فقط مقاييس الشبكة.
تقنيات تقليل الكمون
- استخدم الإطارات العملاقة على Direct Connect حيثما كان آمنًا ومدعومًا من الطرف للطرف.
- حسّن المسارات بحجز المسارات الطفيلية باستخدام ICMP وفرض تصفية البادئات.
- تهيئة TCP: الضبط التلقائي للمخازن المؤقتة، التوقيت، وتفعيل BBR حيث يلزم.
- فصل تدفقات البيانات العالية الضوضاء عن حركة المرور الحساسة للكمون على مسارات DX وVPN مختلفة.
التحقق العملي
أنشئ مجموعات اختبار لفئات التطبيقات—استنساخ RDS، منتجي Kafka، والخدمات الزمنية الحقيقية. نفّذ اختبارات A/B: VPN مقابل DX في ظروف متساوية. مكاسب DX النموذجية: تقليل jitter 3-10 مرات، انخفاص متوسط RTT بنسبة 10-40% لنفس الجغرافيا. معدل النقل مع حزم كبيرة أكثر استقرارًا وتذبذبًا أقل بفضل تحسينات مسارات الإنترنت.
الممارسة 6: الأمان والامتثال
VPN
- سياسة التشفير: IKEv2, AES-256-GCM, مجموعات DH قوية، PFS. تدوير منتظم للأسرار والشهادات.
- تقسيم الشبكة عبر جداول توجيه TGW، قواعد جدار حماية على الحدود، وفحص الطبقة السابعة حسب الحاجة.
- تسجيل أحداث IKE وSA والإنذارات عند انتهاء الصلاحية وتقلب الجلسات.
Direct Connect
- التشفير على الطبقات العليا (TLS)، وحدات HSM للمفاتيح، MACsec عند الإمكان على وصلات المزود.
- ضوابط صارمة على بادئات BGP، تخفيف المسارات، حماية عدد البادئات القصوى، ومجتمعات لتبادل المسارات المصرح بها.
- الامتثال للمعايير الصناعية وإدارة التغيير الداخلية عبر مراجعات مستقلة للتكوين.
اتجاهات 2026
- دمج قياسات الشبكة مع منصات المراقبة وأهداف مستوى الخدمة SLOs.
- زيادة استخدام مسرعات التشفير العتادية في بطاقات الشبكة وأجهزة الحافة.
- تشديد التقسيم والثقة الصفرية للبيئات الهجينة والفروع البعيدة.
الممارسة 7: الترحيل من VPN إلى Direct Connect بدون توقف
استراتيجية الانتقال خطوة بخطوة
- حضّر DX كمسار موازي: جهز المنافذ، وضبط BGP، تحقق من التوجيه بدون حركة حية.
- التوجيه الظلي: تكرار الحركة الى أهداف اختبار ومقارنة المقاييس.
- التحويل التدريجي مسارًا بمسار: بادئات منخفضة الأهمية أولًا، ثم متوسطة، وأخيرًا معاملات.
- نوافذ التغيير مع القياسات وخطط التراجع لكل خطوة.
- إيقاف المسارات القديمة فقط بعد 2–4 أسابيع من التشغيل المستقر والتقارير.
المخاطر والتخفيف
- معالجة مشكلات MTU بتثبيت MSS وتقليل MSS مؤقت.
- تصحيح سياسات BGP باستخدام المجتمعات وقوائم البادئات الصريحة.
- تقليل تأخيرات الوصل المتقاطع بوجود اتصالات مستضافة مؤقتة من الشركاء.
الأخطاء الشائعة: ماذا لا تفعل
- المبالغة في تقدير معدل نقل نفق IPsec واحد وتجاهل ECMP.
- تخطي التكرار للوصلات المتقاطعة ووضع كلا المنفذين على نفس الجهاز أو الرف.
- عدم ضبط MSS والتساؤل عن التجزئة وانخفاض الأداء.
- تجاهل تكاليف معالجة بيانات TGW في الاقتصاديات الخاصة بـ VPN.
- فتح مسارات زائدة بدون تصفية، مما يسبب تسربًا.
- تخطي اختبارات الانقطاع الطويلة قبل نشر Direct Connect في الإنتاج.
- الإهمال في الامتثال للتشفير على Direct Connect للبيانات الحساسة.
- الاعتماد فقط على ping بدلاً من مقاييس الأعمال الشاملة من الطرف للطرف.
الأدوات والموارد: ماذا تستخدم
خدمات AWS
- بوابة خاصة افتراضية VPN وSite-to-Site VPN للبدايات السريعة والاتصال الهجين الأساسي.
- Transit Gateway للتقسيم القابل للتوسع وربط عدة VPC وفروع.
- Direct Connect وDX Gateway لبناء قنوات خاصة ومتوقعة إلى مناطق وحسابات متعددة.
- CloudWatch، سجلات تدفق VPC، محلل الوصول Reachability Analyzer للمراقبة والتشخيص.
التشخيص والاختبار
- iperf3 لمعدل النقل وتوصيف TCP/UDP.
- MTR وtraceroute لكشف عدم التماثل ونقاط الفقد.
- منصات قياس أجهزة الشبكة مثل NetFlow, sFlow، وتكاملات SIEM.
التجارب ونماذج الإثبات
للمشاريع السريعة أو الاتصالات الآمنة المؤقتة بدون إجراءات شراء معقدة، تصلح خدمات VPN الشخصية بعناوين IP مخصصة تدعم بروتوكولات المؤسسات. مثلاً، vpn.how يقدم حلًا جاهزًا للحصول على VPN مخصص غير مشترك مع بروتوكول قابل للاختيار (WireGuard، OpenVPN، IKEv2، L2TP، SSTP) يعمل خلال 5 دقائق من الدفع. مواقع العقد تشمل موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، وستافانجر. يقبلون بطاقات روسية بما في ذلك Tinkoff وOzon، SBP، وعملات مشفرة USDT وBTC. الأسعار تبدأ من 490 روبل يوميًا ومن 2490 روبل شهريًا مع خصومات للبنود طويلة الأمد. للبيئات الإنتاجية، يُنصح بالترحيل إلى بنية VPN مخصصة أو حلول VPN بمستوى GOST، مع استخدام الخدمة بشكل رئيسي للبدايات السريعة والتجارب.
دراسات حالة ونتائج: أمثلة واقعية
الحالة 1: منصة مالية FinTech، منطقة أوروبا
عملت بدايةً على نفقين VPN مع TGW. متوسط حركة الصادر 18 تيرابايت/شهر، ذروة معدل النقل 1 Gbps. لوحظت ذروات jitter أسبوعية تتراوح بين 5-20 مللي ثانية وانخفاضات قصيرة في معدل النقل أثناء النسخ الاحتياطي. بعد نشر Direct Connect نشط بسرعة 1 Gbps وVPN كاحتياطي، انخفض متوسط RTT من 11 إلى 7 مللي ثانية، وهبط jitter من 4 إلى 0.7 مللي ثانية. وفر التوفير في الصادر حوالي 22%، مما غطى تقريبًا رسوم المنفذ. بعد 4 أشهر، ارتفعت الحركة إلى 25 تيرابايت، وزاد التوفير إلى 35%، وأصبح المشروع مربحًا بشكل مستدام. تحسنت اتفاقية مستوى الخدمة إلى 99.99% بفضل وجود وصلين متقابلين في رفوف منفصلة.
الحالة 2: وسائل إعلام وشبكة توصيل محتوى CDN، منطقة أمريكا الشمالية
ذروات حركة موسمية تصل إلى 8 Gbps، وموجات حركة صادر يومية تتراوح بين 120-180 تيرابايت/شهر. كان VPN عنق زجاجة حتى مع ECMP. نفذ مجموعة LAG بثلاث منافذ 10 Gbps، إطارات عملاقة، وسياسة توجيه توجه حركة الإنتاج عبر DX والقياس عبر VPN. استقر معدل النقل عند 18-22 Gbps، وهبط jitter ستة أضعاف، ووصل التوفير في الصادر مقارنة بمعدلات الإنترنت إلى 40%. كانت العائد على الاستثمار في المنفذ والنقل الطبقي الثاني أقل من 3 أشهر.
الحالة 3: صناعة الألعاب، منطقة آسيا
كان الكمون حرجًا بين خوادم المطابقة وخوادم الألعاب. متوسط RTT على VPN كان 35 مللي ثانية مع ذروات تصل إلى 120 مللي ثانية أثناء ضغط العمود الفقري. ارتباط مستضاف 1 Gbps من شريك في نقطة التواجد المطلوبة استقر RTT عند 22-24 مللي ثانية، مفسحًا المجال لإزالة الذروات. قبل الترحيل لمنفذ مخصص، اختبرت الشركة Hosted لمدة 6 أشهر لتأكيد جوانب الاقتصاد واتفاق الخدمة، ثم انتقلت إلى 10 Gbps. مؤشرات العمل: تحسن الاحتفاظ باللاعبين بنسبة 2.3% بفضل انخفاض التأخير.
الحالة 4: تحليل داخلي ETL، منطقة متعددة القارات
جغرافيا معقدة مع تدفقات ثنائية الاتجاه متكررة بين الفروع وعدة مناطق AWS. استخدم DX بالإضافة إلى VPN مع استراتيجية مسار حسب الفئة: تكرار PDV، المعاملات، وواجهات برمجة التطبيقات الحرجة عبر DX؛ الأرشيفات، التقارير، والقياس عن بعد عبر VPN. بعد شهرين، ارتفعت نسبة حركة DX إلى 72%، اختصرت نوافذ ETL الليلية من 6 إلى 3.8 ساعات، وأصبح تأخير الذروة متوقعًا. وفورات الصادر بلغت 28%، وتحسن SLO من 99.95% إلى 99.98% بدون إنفاق رأسمالي كبير يتجاوز منفذي 1 Gbps واتصال Hosted واحد في قارة واحدة.
الأسئلة الشائعة: 7-10 أسئلة متعمقة
هل يمكن استخدام منفذ Direct Connect واحد فقط؟
تقنيًا نعم، لكنه ينشئ نقطة فشل وحيدة. في الإنتاج، يُنصح بوجود منفذين مستقلين على الأقل، ويفضل أن يكونا في نقاط تواجد مختلفة، مع VPN كنسخة احتياطية باردة.
كيف توازن MTU بين DX وشبكتك الداخلية؟
ابدأ من التطبيقات والمضيفين، ثم طبقة التوزيع ToR والتجميع، تليها WAN وDX. إذا لم تدعم الإطارات العملاقة طرفاً طرفاً، استخدم MTU قياسي 1500 ومكّن قفل MSS على أجهزة حدود VPN.
كم عدد أنفاق VPN اللازمة لتحقيق معدل نقل مستقر 1 Gbps؟
عادة 2–4 أنفاق مع ECMP حسب ملف الحزمة وحجم نافذة TCP. دائمًا اختبر متعدد الخيوط مع أحجام حزم مختلفة.
هل MACsec ضروري لـ Direct Connect؟
إذا كانت متطلبات الامتثال والمخاطر لقطاعات عبر الرف عالية، يُنصح باستخدام MACsec بين أجهزتك ومعدات الموفر. خلاف ذلك، يكفي TLS على مستوى التطبيق وتشفير البيانات في الراحة والسياسة.
هل تؤثر Transit Gateway على التكاليف؟
نعم، TGW يضيف رسومًا بالساعة على الملحقات ومعالجة الحركة بالجيجابايت. هذا يؤثر على اقتصاديات VPN وأحيانًا DX عبر هندسة TGW.
كيف تعطي أولوية تلقائية لـ DX على VPN؟
اضبط Local Preference أعلى لمسارات DX، طبق AS Path Prepend على VPN، وفعل BFD أو مؤقتات BGP أكثر حساسية للاستجابة السريعة للتدهور.
هل يمكن تحقيق كمون منخفض على VPN؟
أحيانًا نعم، خاصة في نفس المدينة مع مزودين جيدين. لكن الاستقرار وذروة التأخير أقل توقعًا. عادةً ما يحتاج المسار الحرج إلى Direct Connect.
متى يفضل الاتصال المستضاف على المخصص؟
عندما تكون الحاجة للنشر السريع والسرعات المرنة دون دفع كامل تكاليف المنفذ. المستضاف مثالي للتجارب والمرحلة الانتقالية، مع الترحيل لاحقًا إلى المخصص وLAG.
ماذا لو نمت حركة المرور بشكل كبير شهريًا؟
ضع خطة توسيع مرحلية مع حدود ترقيات، راقب حركة الصادر، احجز منافذ ثانوية مسبقًا، واختبر LAG. مع VPN أضف أنفاقًا وقيّم أقصى كفاءة.
هل ينبغي أن تستخدم النسخ الاحتياطية مسارًا منفصلاً؟
نعم، هذه أفضل ممارسة. النسخ الاحتياطية حركة مزعجة؛ ففرّق تأثيرها عن أحمال المعاملات باستخدام نوافذ زمنية، سياسات توجيه، وأولويات منفصلة.
الخاتمة: ملخص وخطوات قادمة
الاختيار بين AWS Direct Connect وSite-to-Site VPN ليس قرارًا أيديولوجيًا بل توازنًا هندسيًا على ثلاثة محاور: الكمون والتوقعية، حركة المرور وتكاليف المنافذ، سرعة النشر والمرونة. VPN تتفوق للبدايات السريعة والحجوم الصغيرة؛ Direct Connect يتألق مع الأحمال الثابتة، متطلبات SLA، وحركة الصادر الكبيرة. نقطة اللقاء المثالية غالبًا في الجمع بين DX كالقناة الرئيسية وVPN كنسخة احتياطية أو لحركة المرور المزعجة. خطتك الفورية: أسس خطوطًا أساس قابلة للقياس، احسب TCO تحت ثلاثة سيناريوهات، حدد نقاط التعادل لـ DX، حضر هندسة التكرار واختبرها تحت التدهور، ثم نفذ ترحيلًا مرحليًا مع خطط توثيق العودة. أدمج الجوانب الاقتصادية، الأمنية، والتشغيلية في تقييم متكامل لشبكة هجينة مرنة تتوسع بلا مفاجآت خلال ذروات الأحمال. في عصر السحابة الحالي وفرق العمل الموزعة، تلك التوقعية لا تُقدّر بثمن.
الناشر: vpn.how